
security-audit-skill
cloudflare
71,487étoiles+770in 24h
Un skill d’agent de programmation pour des audits de sécurité en plusieurs phases, avec des constats vérifiés de façon indépendante et lisibles par machine.
Trouvez des outils de détection des vulnérabilités et de protection des systèmes et de la vie privée.
cloudflare
Un skill d’agent de programmation pour des audits de sécurité en plusieurs phases, avec des constats vérifiés de façon indépendante et lisibles par machine.

Gathin23
Supprimez les logiciels superflus de n’importe quel Android TV ou Google TV via Wi-Fi et obtenez un écran d’accueil inspiré de l’Apple TV.

trimstray
Une collection de listes inspirantes, de manuels, d’antisèches, de blogs, d’astuces, de commandes en une ligne, d’outils CLI et web, et plus encore.

beenuar
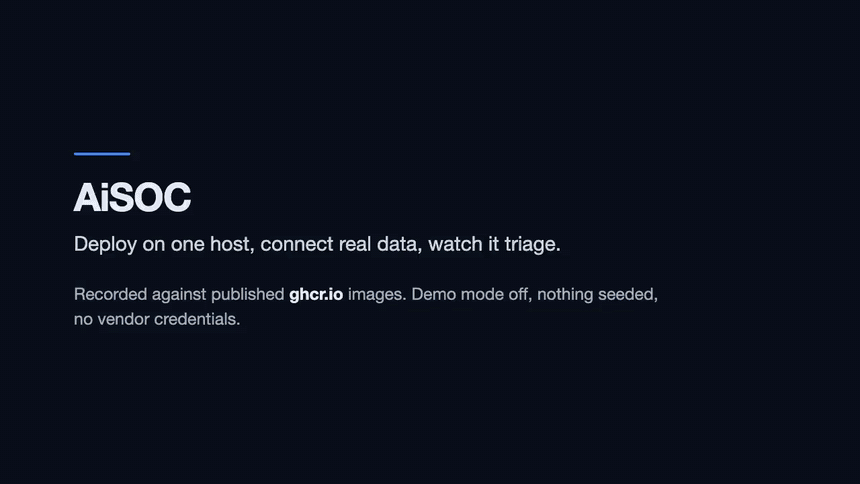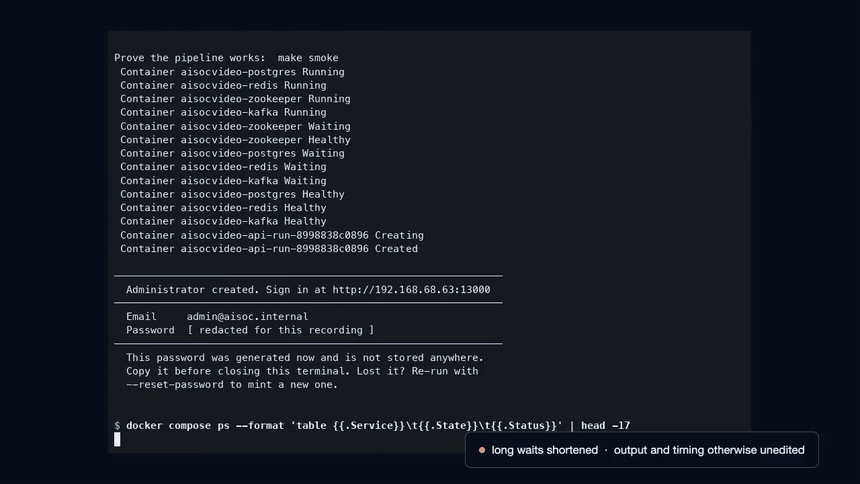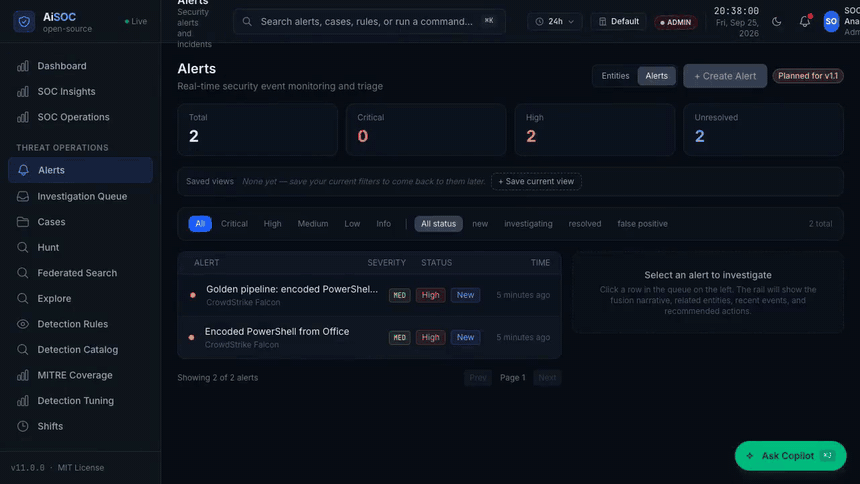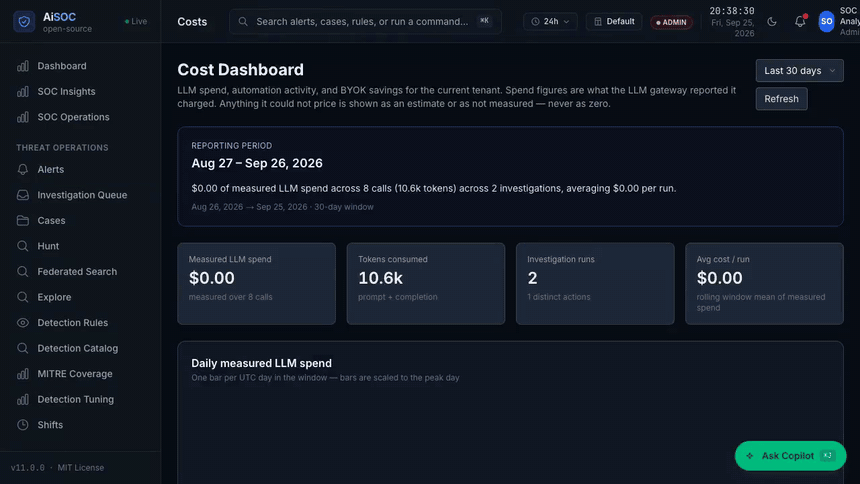
Centre d’opérations de sécurité IA open source Fair-code : fusion des alertes, triage par des agents LLM, investigations MITRE ATT&CK et registre des décisions rejouable pour chaque étape de l’agent. Peut être auto-hébergé, fonctionne sans clés API et est distribué sous licence MIT. Inclut un serveur MCP pour Claude, Cursor et Continue.

yueliu1999
Awesome-Jailbreak-on-LLMs is a collection of state-of-the-art, novel, exciting jailbreak methods on LLMs. It contains papers, codes, datasets, evaluations, and analyses.

GyulyVGC
Surveillez confortablement votre trafic réseau 🕵️♂️

usestrix
Outil open source de test d'intrusion par IA pour trouver et corriger les vulnérabilités de votre application.

securo-finance

Gestionnaire de finances personnelles open source. À héberger sur vos propres serveurs, avec la confidentialité comme priorité.

guillaumemeyer
Une application axée sur la confidentialité qui supprime les filigranes d’IA des contenus dont vous êtes propriétaire.

OpenWhispr
Application de dictée qui convertit la voix en texte et propose des modèles locaux (Nvidia Parakeet/Whisper) ainsi que des modèles cloud (BYOK). La confidentialité est privilégiée et l’application est disponible sur plusieurs plateformes.

Hack-with-Github

Une collection de diverses listes awesome pour les hackers, les pentesters et les chercheurs en sécurité.

itsfatduck
Outil gratuit et open source d’optimisation de Windows, axé sur les performances, la confidentialité et la simplicité.

KeygraphHQ
Shannon est un pentester IA pour les applications web et les API. Il analyse votre code source, identifie les vecteurs d'attaque et exécute de véritables exploits pour prouver les vulnérabilités avant qu'elles n'atteignent la production.

opentrap
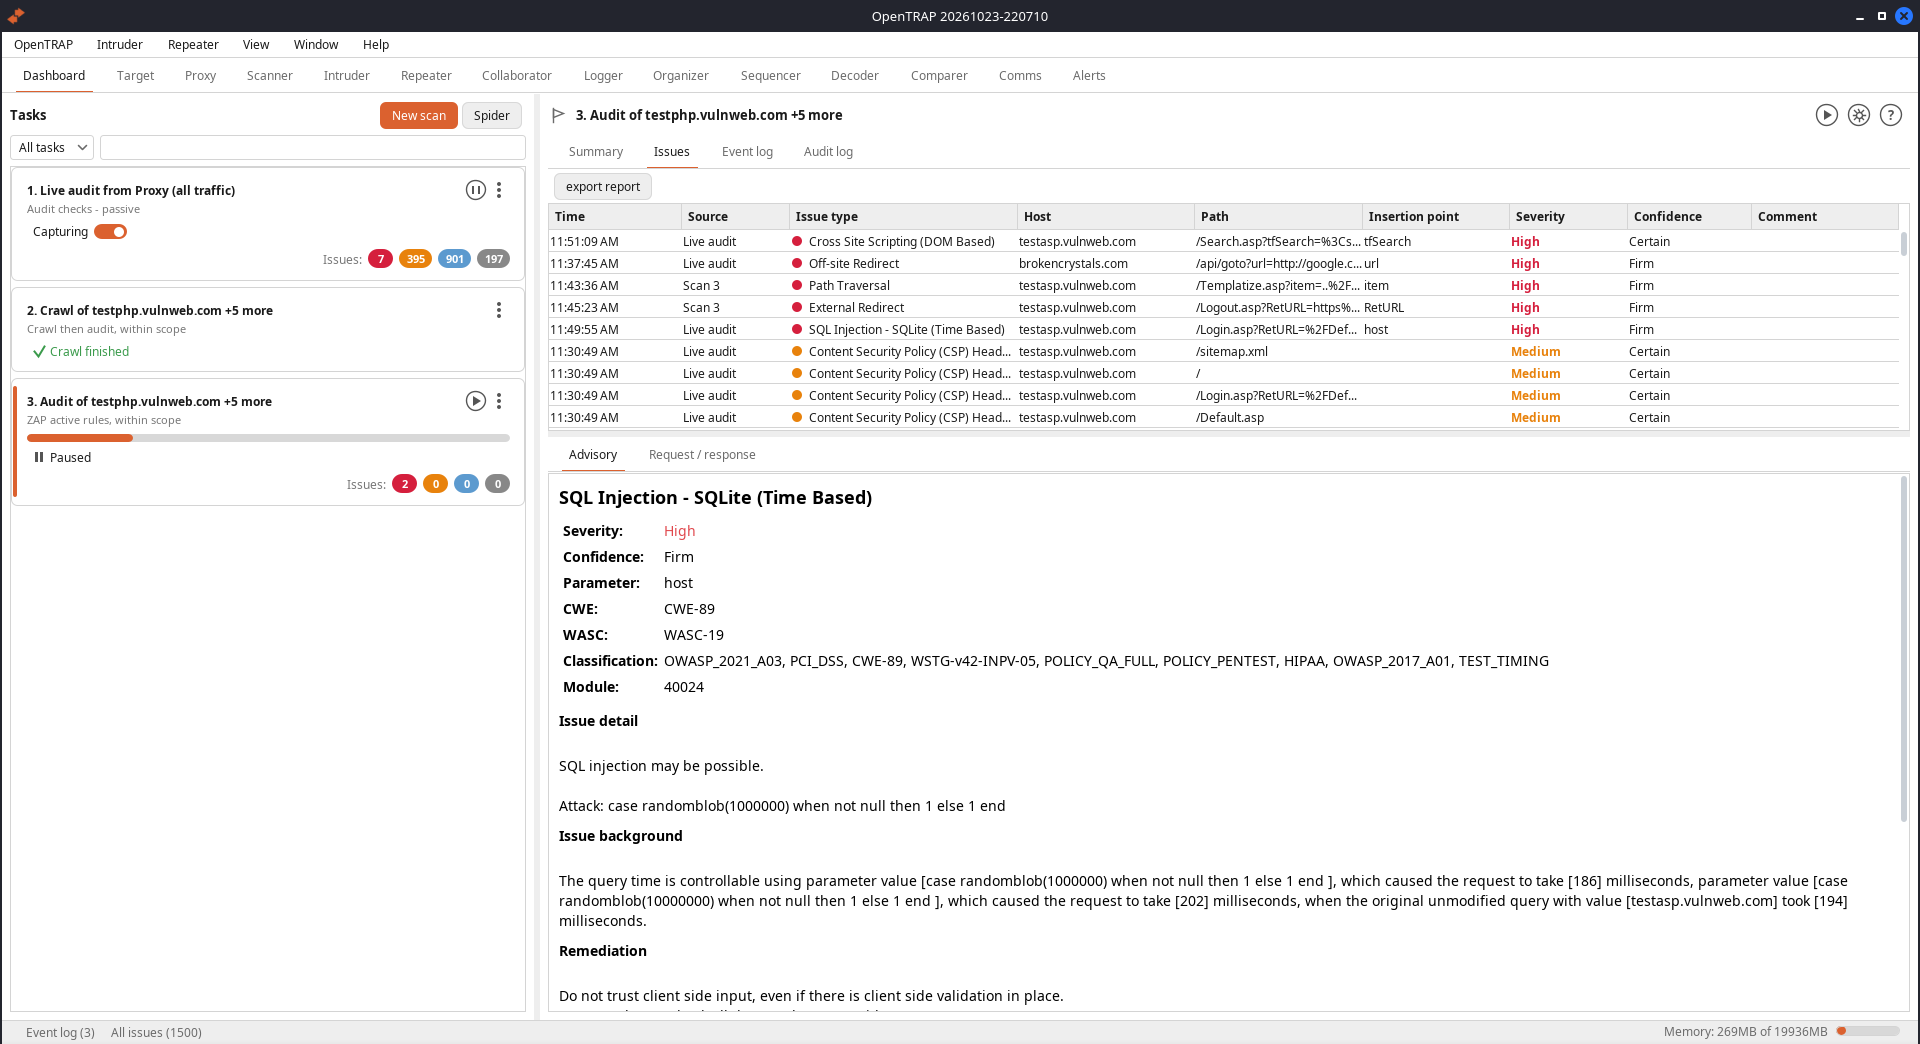
A free, open-source alternative to Burp Suite: an intercepting proxy and web app security testing suite with Repeater, Intruder, Collaborator and a built-in OWASP ZAP scanner. Linux, AGPL-3.0.

yjid
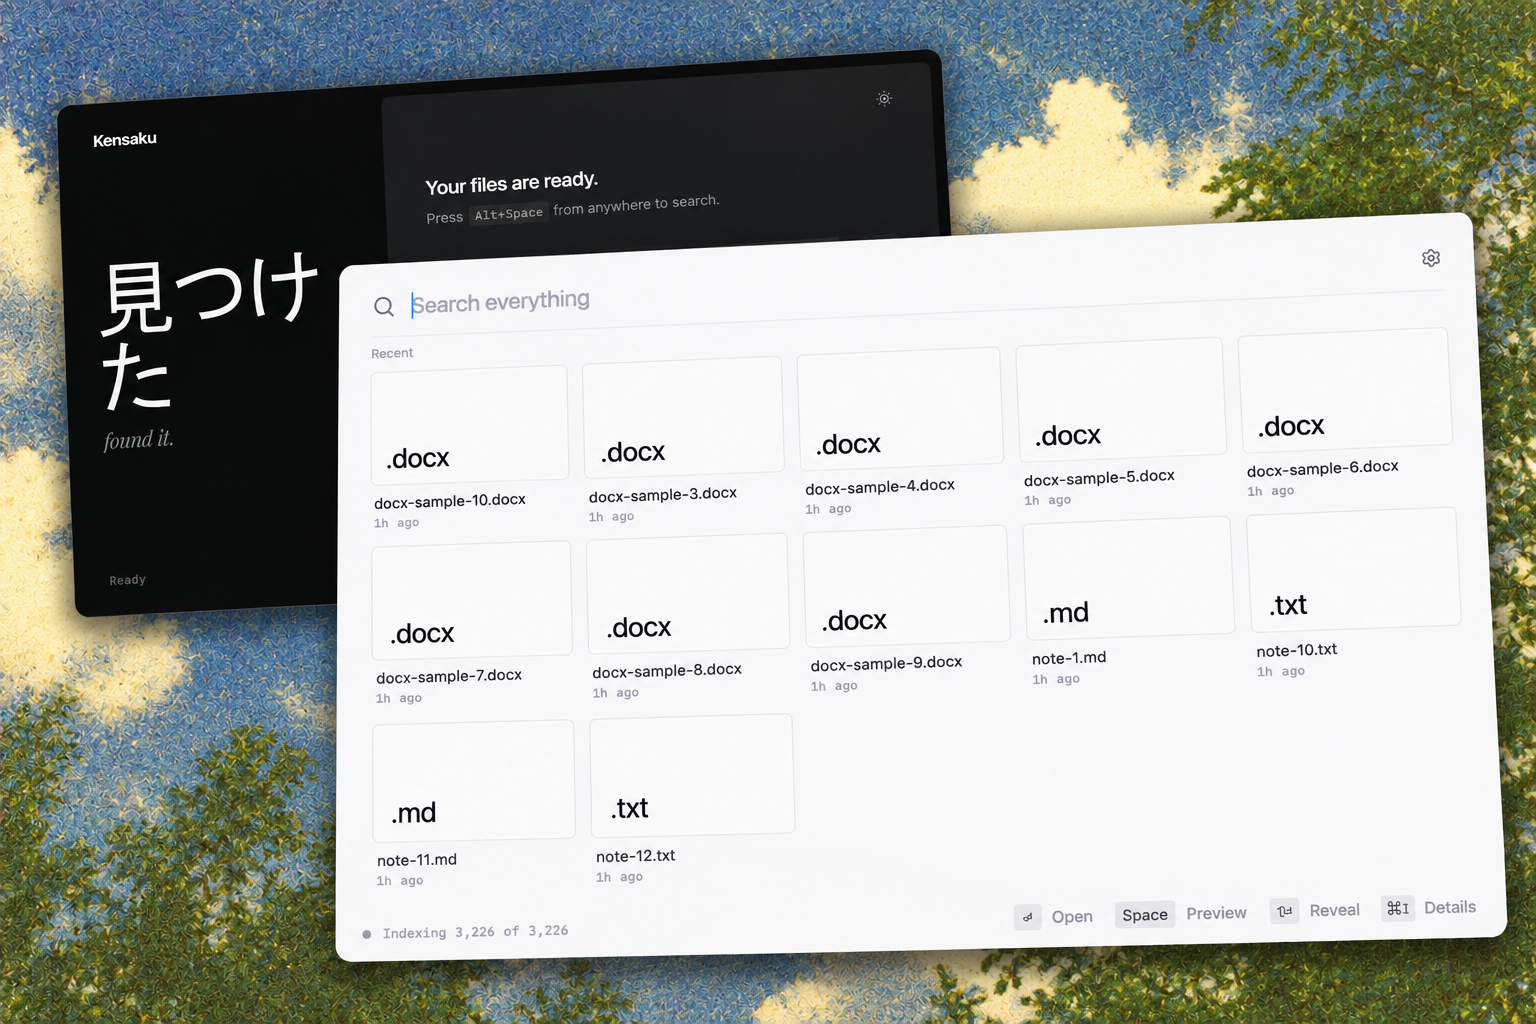
Recherchez instantanément et localement dans des documents, du code et même des captures d’écran. Un lanceur de fichiers gratuit et open source avec OCR, recherche sémantique et accès pour les agents MCP.

Check-Risk-WAF
Check Risk WAF est un pare-feu applicatif tout-en-un qui protège contre les bots et les attaques DDoS aux niveaux L3, L4 et L7. Disponible sur site ou en SaaS, il protège les applications web contre les attaques du Top 10 OWASP, les vulnérabilités CWE, les botnets et les attaques DoS/DDoS. Il est gratuit et sans limite pour tous, à vie, dans le cadre d’un usage personnel et non commercial.

AprilNEA
⚡️Une alternative native à Logitech Options+, écrite en Rust 🦀 et conçue pour privilégier l’utilisation locale. Elle permet de remapper les boutons et de régler les DPI et SmartShift via HID++. Aucun compte ni aucune télémétrie.

mukul975
817 compétences structurées en cybersécurité pour les agents d'IA · Mises en correspondance avec 6 référentiels : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF et MITRE F3 (lutte contre la fraude) · Norme agentskills.io · Compatible avec Claude Code, GitHub Copilot, Codex CLI, Cursor, Gemini CLI et plus de 20 plateformes · 29 domaines de sécurité · Apache 2.0

man15h
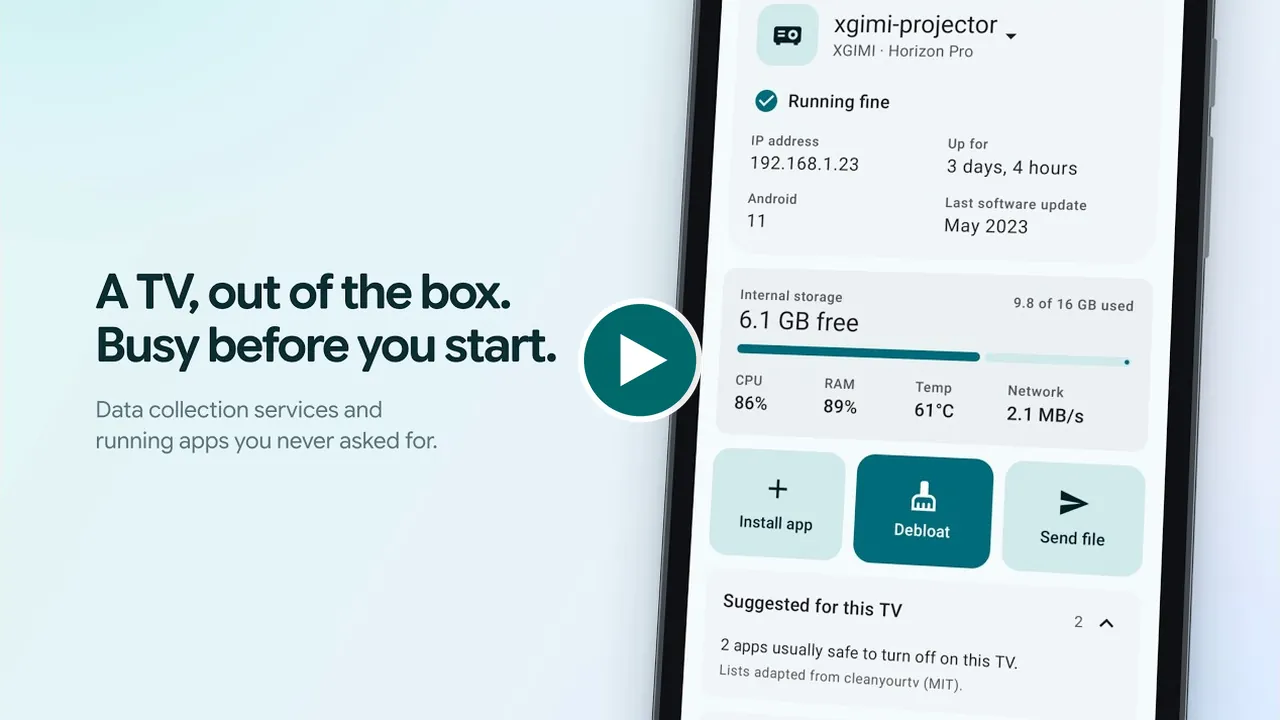
Debloat your Android TV, install apps, browse and transfer files on it, all from your phone. Just 3 MB, no tracking, no root, no PC.

Universal-Debloater-Alliance
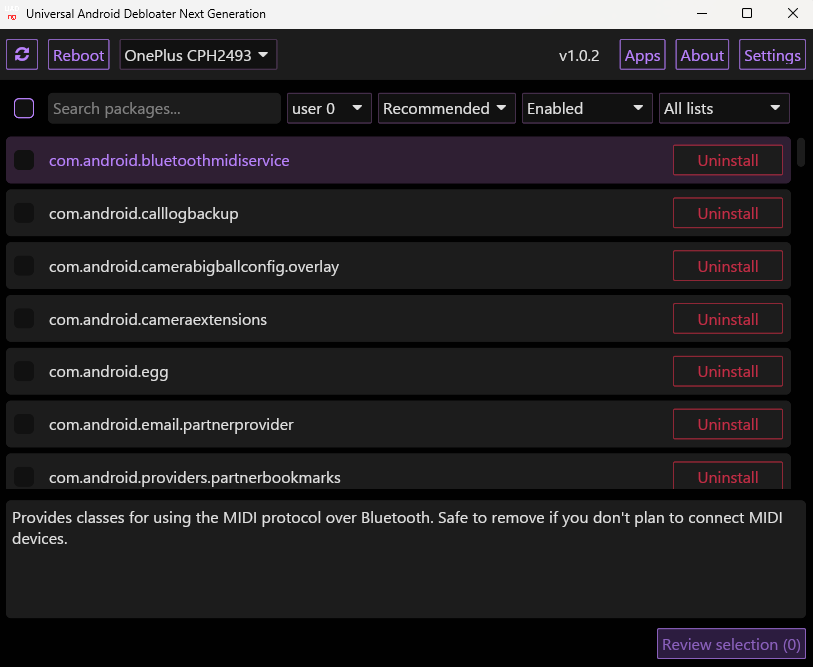
Interface graphique multiplateforme écrite en Rust, qui utilise ADB pour supprimer les applications superflues des appareils Android non rootés. Améliore la confidentialité, la sécurité et l’autonomie de la batterie de votre appareil.

caddyserver
Serveur web HTTP/1-2-3 rapide, extensible et multiplateforme, avec HTTPS automatique

openqodex
Revue de code par IA libre pour les agents de programmation. Un réviseur distinct vérifie chaque modification écrite par votre agent avant que vous ne la poussiez, dans Claude Code, Codex, Cursor et Cline. Aucun compte ni aucune clé dédiée ne sont nécessaires.

AdguardTeam

Serveur DNS qui bloque les publicités et les traqueurs à l'échelle du réseau

trufflesecurity

Trouver, vérifier et analyser des identifiants divulgués