
seqra/opentaint
seqra/opentaint has 174 GitHub stars and 13 forks. GitHot measured 0 stars in 24 hours and +3 in 7 days. Last checked 2026-11-09 23:59 UTC. Last push 2026-11-06.
The open source taint analysis engine for the AI era. A formal dataflow analysis tool you can customize and self-host, built so AI agents drive your application security analysis without burning tokens on every scan. AI-ready open source alternative to Semgrep Pro and CodeQL.
实测星标增长
- 24小时
- 0
- 7天
- +3
- 15天
- 更新延迟
- 1个月
- 更新延迟
各周期内的星标净变化,周期相互重叠,并非每日新增。缺失的测量保持空白。星标代表关注度,不代表软件质量。
docs/translations/README.zh.md
原文

AI 时代的开源污点分析引擎
面向应用安全的形式化污点分析——发现 AST 模式匹配引擎遗漏的问题,让 LLM 代理将漏洞转化为规则,在两者都无法单独胜任的场景中实现规模化。


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
支持的技术和集成


最全面的 Spring 应用 taint 分析引擎
路线图


更多截图


为什么选择 OpenTaint?
OpenTaint 是 Semgrep Pro 和 CodeQL 的开源替代方案——一个可自定义、可自托管的形式化过程间污点分析引擎,专为让 AI 代理驱动你的安全分析而打造,无需在每次扫描时消耗 token。
AI 生成生产代码的速度已经超过了安全团队能够跟上的节奏,而为捕获其错误而生的两类工具,各自都带来了糟糕的取舍:
- AST 模式匹配器(Semgrep OSS、ast-grep、各类 linter)免费且快速,但它们匹配的是语法,而非数据流——跨越函数边界或持久层的不可信输入会直接溜过去。真正能捕获这类问题的、更深入的过程间分析,长期以来一直被锁在专有工具之中。
- LLM 安全代理能发现模式匹配器遗漏的问题,但每次运行都要重新读取你的代码。token 会随着每个文件、每次提交、每次 CI 构建不断累积——而概率模型仍然无法保证它捕获了一切。
OpenTaint 以静态分析器的成本,为你提供 LLM 代理的深度:
- 发现 AST 模式匹配器遗漏的问题。 形式化的过程间数据流引擎能够跨函数边界、持久层、别名和异步代码追踪不可信数据。
- 只为模型付费一次,而非每次扫描。 让代理将单个发现提炼为一条污点规则。确定性引擎随后会在整个代码库——以及之后的每一次提交——中重放该规则,仅需数分钟的 CPU 时间,且零 token 成本。
- 开源,开箱即用。 引擎、规则和 CI 集成作为一个整体技术栈,基于 Apache 2.0 和 MIT 许可发布。
快速开始
安装脚本 (Linux/macOS)
curl -fsSL https://opentaint.org/install.sh | bash
通过 Homebrew 安装 (Linux/macOS):
brew install --cask seqra/tap/opentaint
安装脚本 (Windows PowerShell)
irm https://opentaint.org/install.ps1 | iex
通过 npm 安装 (Linux/macOS/Windows):
npm install -g @seqra/opentaint
或使用 npx 即时运行——无需安装(需要 Node.js):
npx @seqra/opentaint scan
扫描你的项目:
opentaint scan
或使用 Docker:
docker run --rm -v $(pwd):/project -v $(pwd):/output \
  ghcr.io/seqra/opentaint:latest \
  opentaint scan --output /output/results.sarif /project
AI 代理工作流
OpenTaint 包含代理技能(agent skills),可将静态分析转变为端到端的应用安全工作流。使用以下命令安装:
npx skills add https://github.com/seqra/opentaint
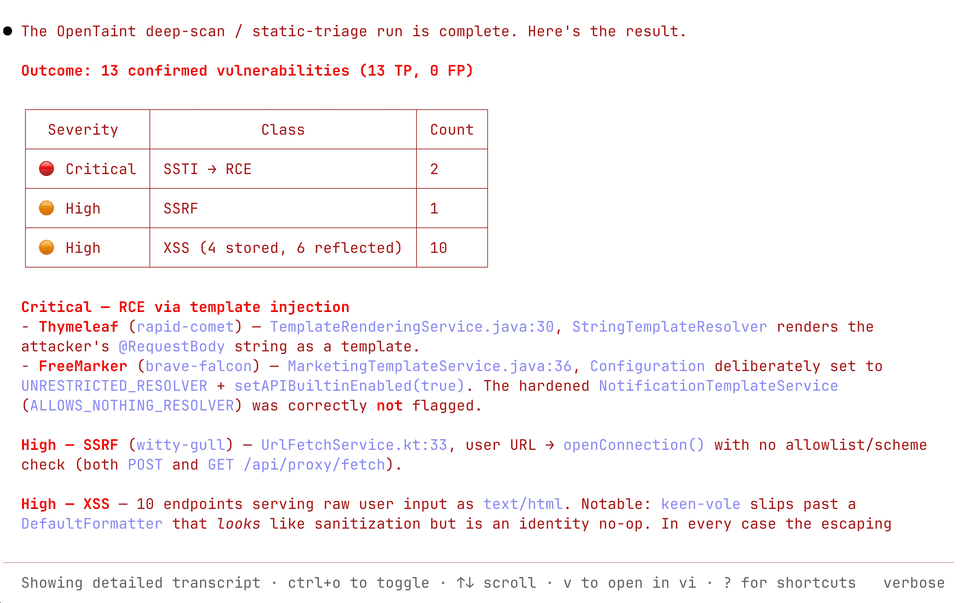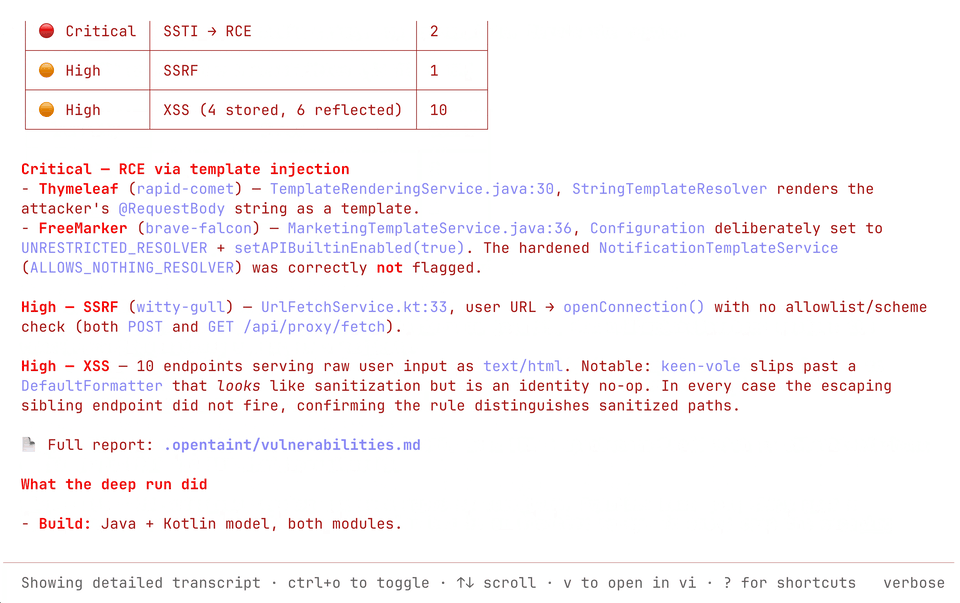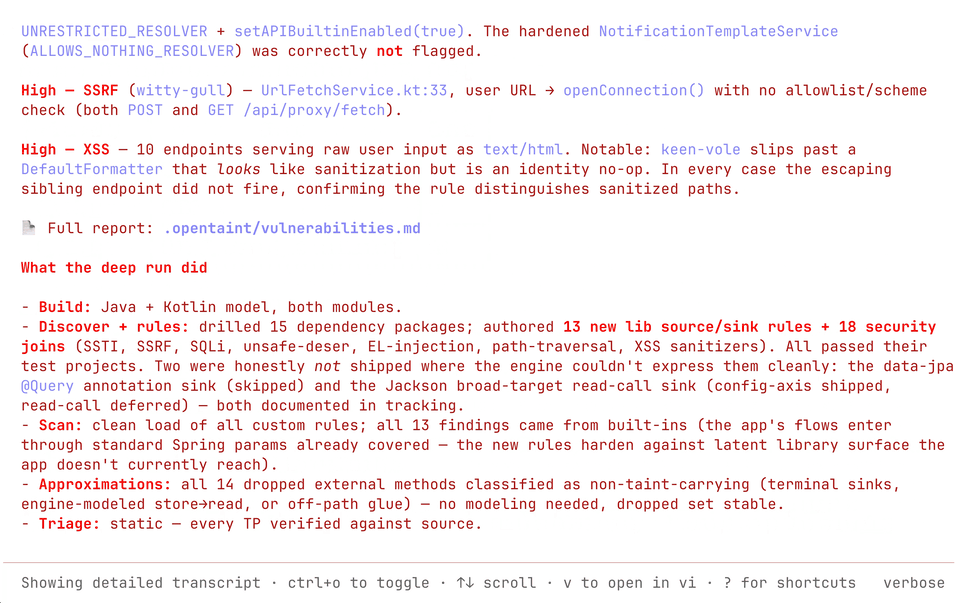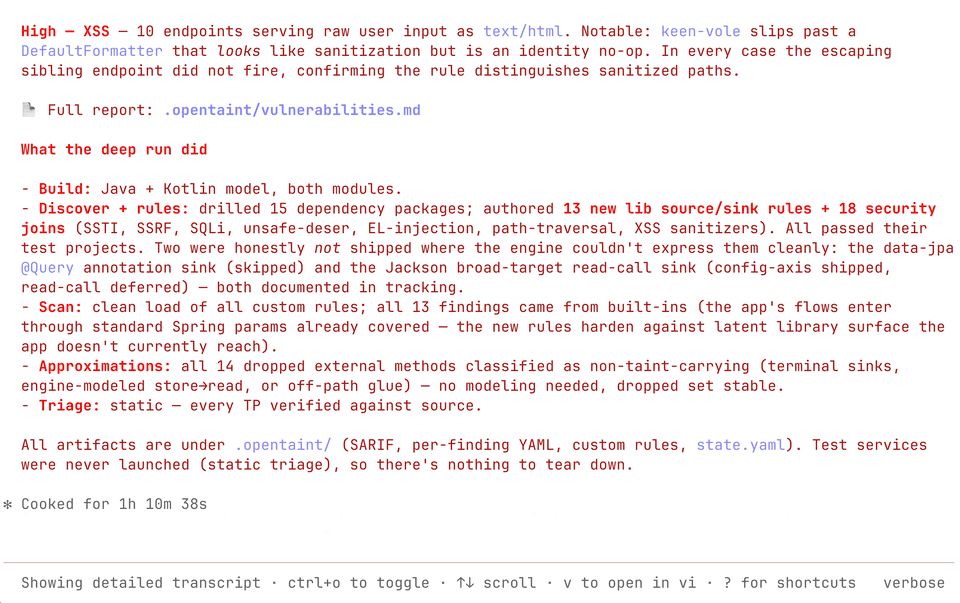
appsec-agent 技能可编排完整的项目评估:构建项目、运行 OpenTaint、发现攻击面、添加针对性规则、为缺失的库数据流建模、对发现结果进行分诊,并可选地为已确认的漏洞生成动态概念验证检查。
内置技能覆盖了常见的安全分析循环:
- 扫描与分诊:
build-project、run-scan、analyze-findings、generate-poc - 覆盖范围扩展:
triage-dependencies、discover-attack-surface、create-test-project、create-rule、assemble-lib-rules - 数据流建模:
analyze-external-methods、create-pass-through-model、create-dataflow-model、debug-rule、report-analyzer-issue
文档
完整指南——安装、使用、配置、CI/CD 集成:文档。
支持
- 问题反馈: GitHub Issues
- 社区: Discord
- 邮箱: [email protected]
Star 历史

许可证
核心分析引擎基于 Apache 2.0 许可证发布。CLI、GitHub Action、GitLab CI 模板和规则基于 MIT 许可证发布。
探索相关项目
trimstray/the-book-of-secret-knowledge
汇集各类启发灵感的清单、手册、速查表、博客、技巧、单行命令、CLI/Web 工具等内容。
257,431 星标Hack-with-Github/Awesome-Hacking
面向黑客、渗透测试人员与安全研究人员的各类 Awesome 清单合集。
125,103 星标swisskyrepo/PayloadsAllTheThings
一份用于 Web 应用安全以及渗透测试/CTF 的实用 payload 与绕过方法列表。
82,542 星标caddyserver/caddy
快速、可扩展的跨平台 HTTP/1-2-3 Web 服务器,支持自动 HTTPS
78,935 星标