
Ch1nfo/RiftX
Ch1nfo/RiftX has 110 GitHub stars and 4 forks. GitHot measured 0 stars in 24 hours. Last checked 2026-11-17 18:45 UTC. Last push 2026-09-21.
实测星标增长
- 24小时
- 0
- 7天
- 正在收集历史
- 15天
- 正在收集历史
- 1个月
- 正在收集历史
各周期内的星标净变化,周期相互重叠,并非每日新增。缺失的测量保持空白。星标代表关注度,不代表软件质量。
关于
Pentest anything you want
安全README_ZH.md
原文




为什么选择 RiftX?
Web 安全验证通常散落在终端、浏览器、代理工具、笔记和多个模型会话中。上下文需要反复搬运,子任务难以并行,结论也容易与原始请求、截图和命令输出脱节。
RiftX 将 Agent 对话、受控本机工具、Playwright 浏览器、多 Agent 协作和证据记录放进一个本机工作台。它面向已经获得明确授权的 Web 测试场景,强调人工可控、过程可见和结论可复核,而不是替代专业扫描器或自动决定测试边界。
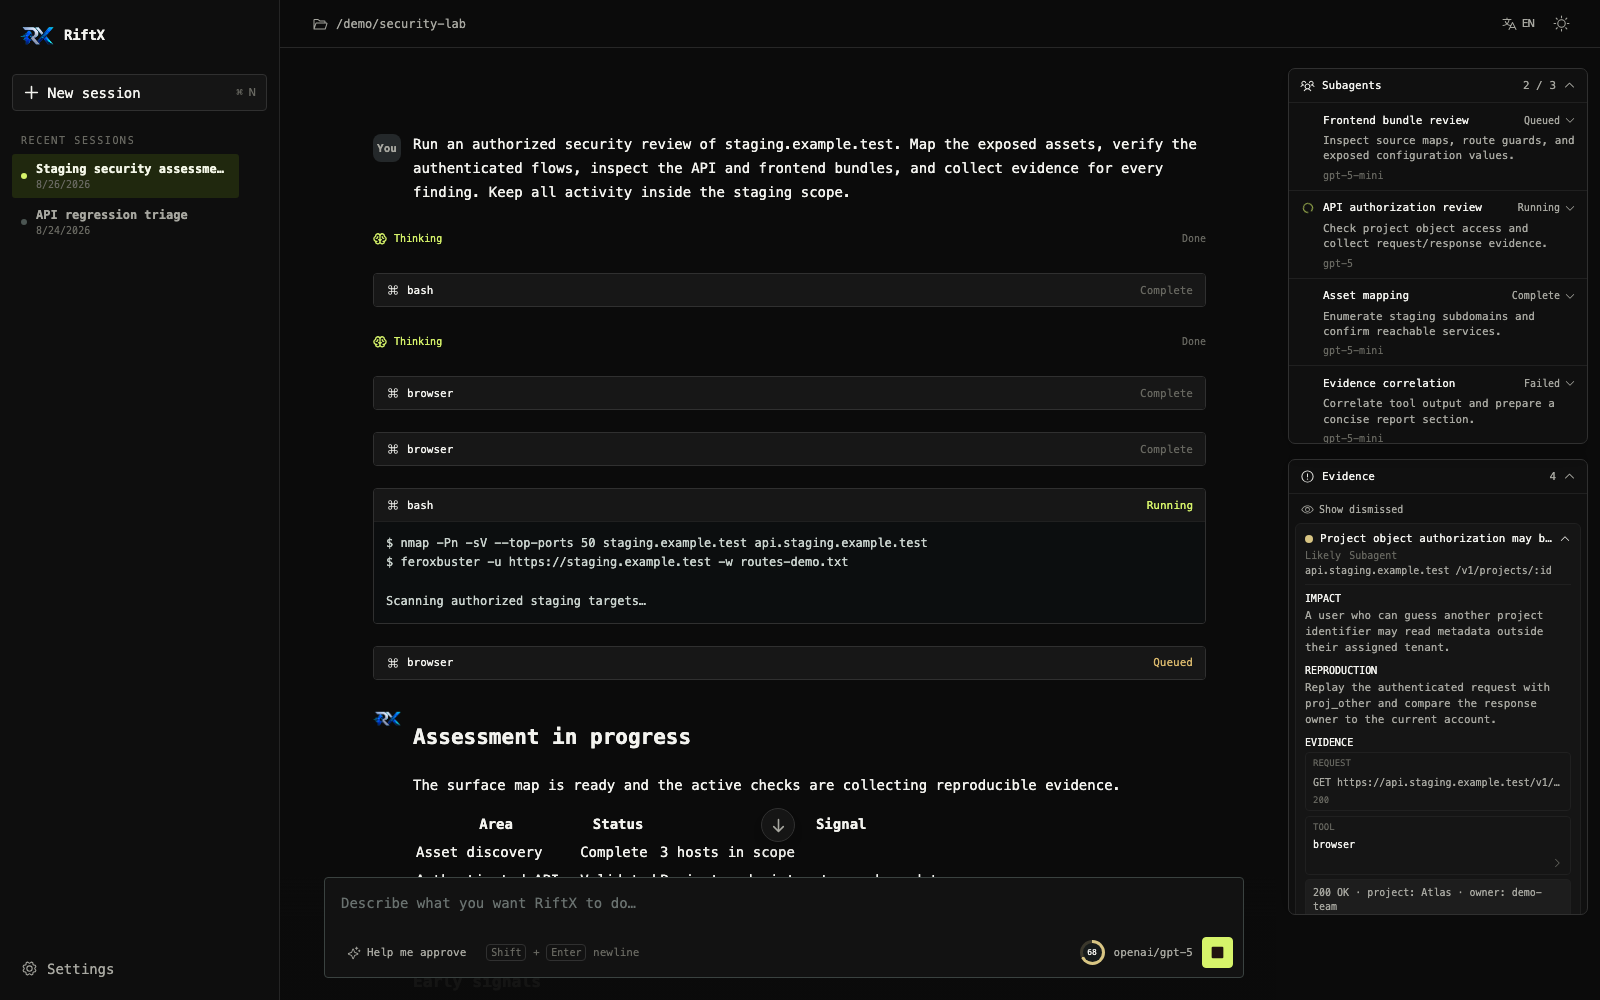
- 统一工作台 — 在同一界面查看流式回复、思考过程、工具调用、审批、上下文用量、子 Agent 和证据。
- 共享多 Agent 协作 — 新会话默认使用持久化 SQLite 任务板。主 Agent 负责协调,子 Agent 领取已批准任务、发布发现,并把结果交回主 Agent 验收。
- 浏览器原生验证 — 通过 Playwright 操作真实页面,读取 DOM 快照、网络请求、控制台、Cookie、Storage 和截图。
- 证据驱动输出 — 发现可关联工具调用、浏览器请求、摘录和截图,并记录影响、置信度与复现步骤。
- 长任务连续性 — 对账流式传输中遗漏的消息,在任务运行期间按有界的近期历史预算压缩上下文,并从持久化发现、子 Agent 与 Artifact 重建经过校准的调查胶囊。
- 本机优先 — 无需外部数据库或 RiftX 云账户;配置、会话、嵌入式协作任务板、证据和生成的 Artifact 都保存在当前用户目录。
- 开放模型接入 — 支持 OpenAI、Anthropic、Google 及兼容端点,可按会话切换模型配置。
界面预览
| Agent 工作台 | 模型与 Agent 设置 |
|---|---|
 |
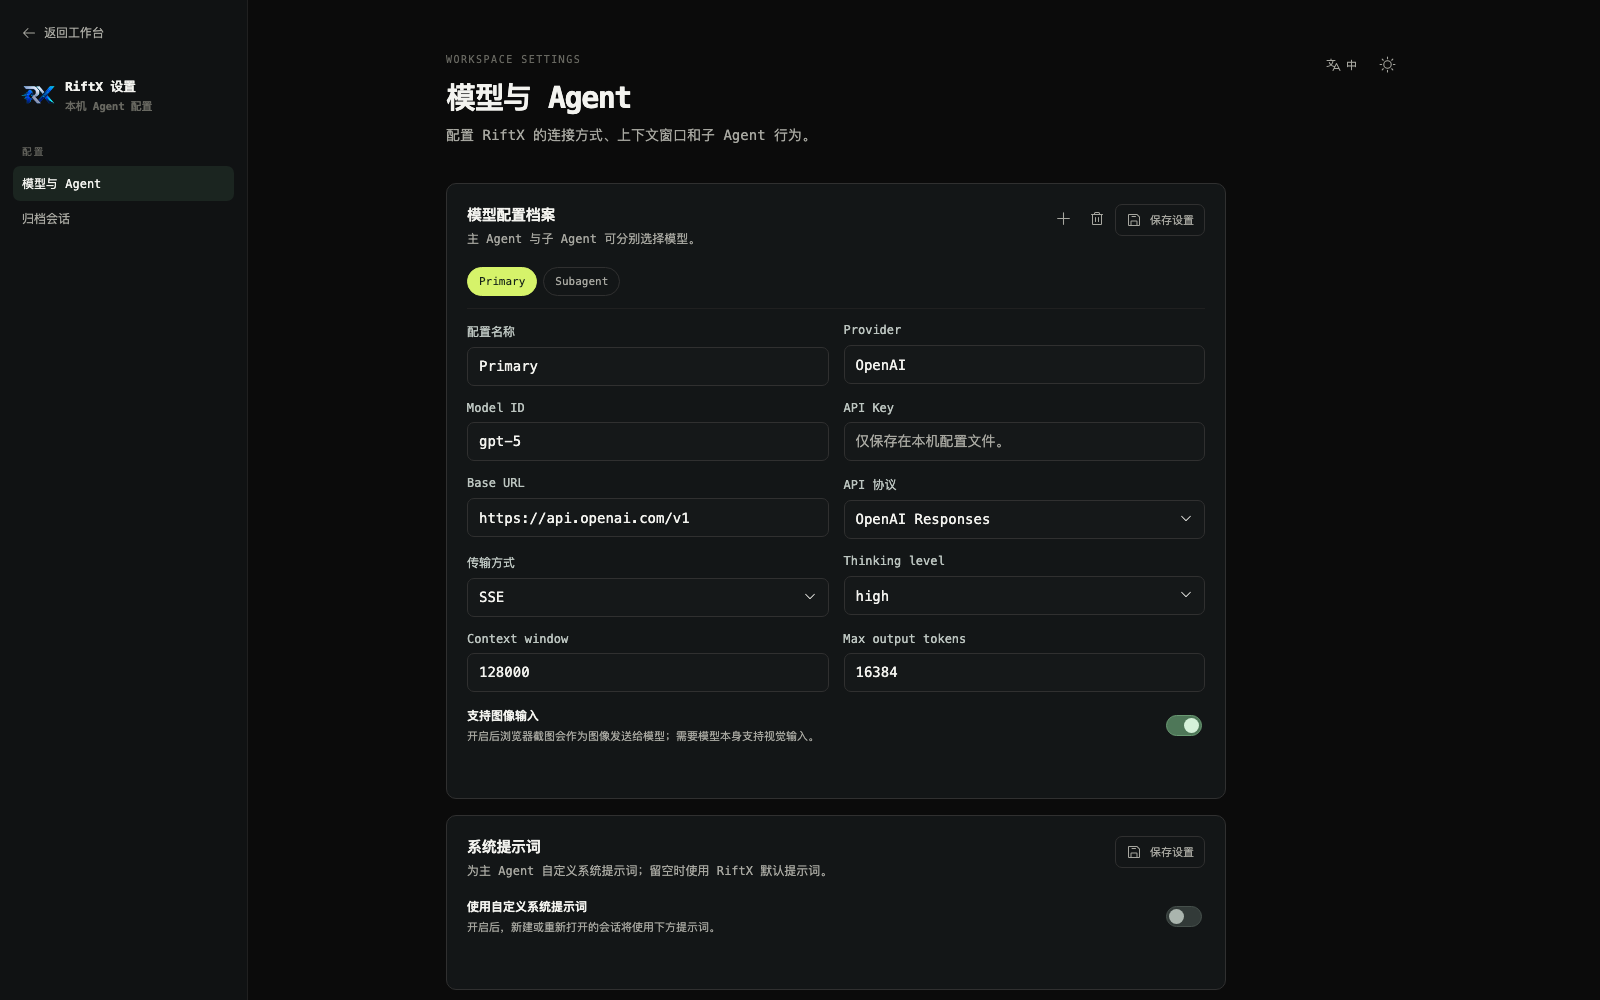 |
截图使用演示数据生成,不包含真实 API Key、目标或会话历史。
跑分表现
Tsecbench v1
RiftX 在 Tsecbench v1 榜单中取得 93.47/100,排名 第 5 名。本次跑分使用 deepseek-flash 模型配置。
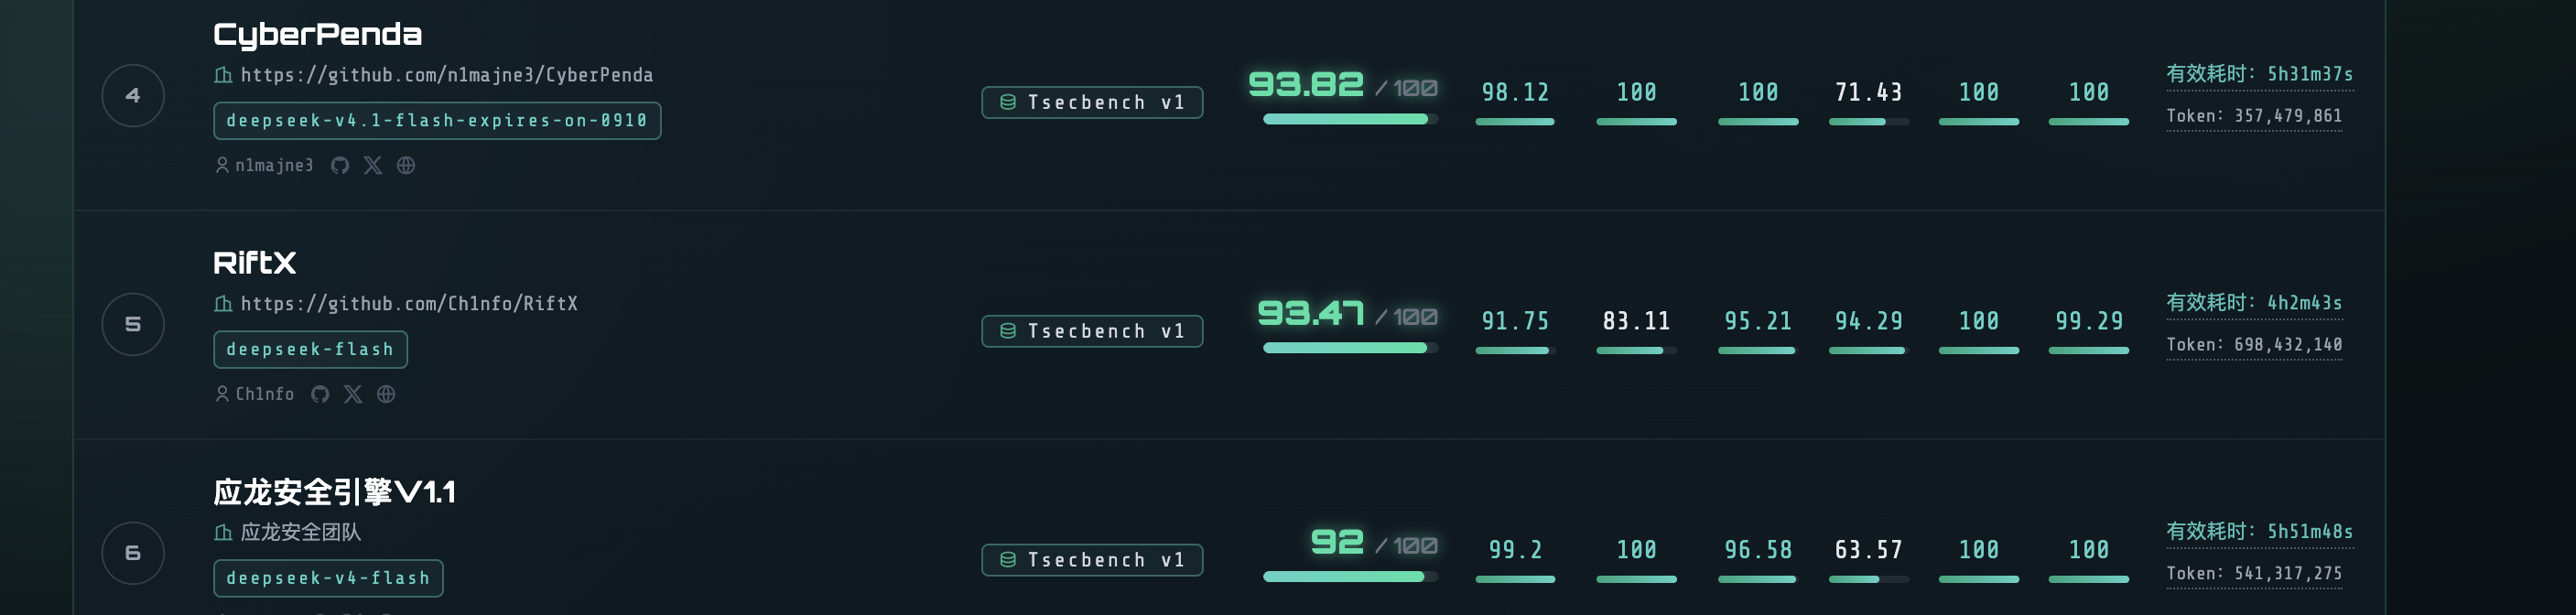
榜单记录:综合得分
93.47,排名5。
CyBench
RiftX 已完成 CyBench 测试集的评估,40 道验证题全部完成,完成率达到 100%。
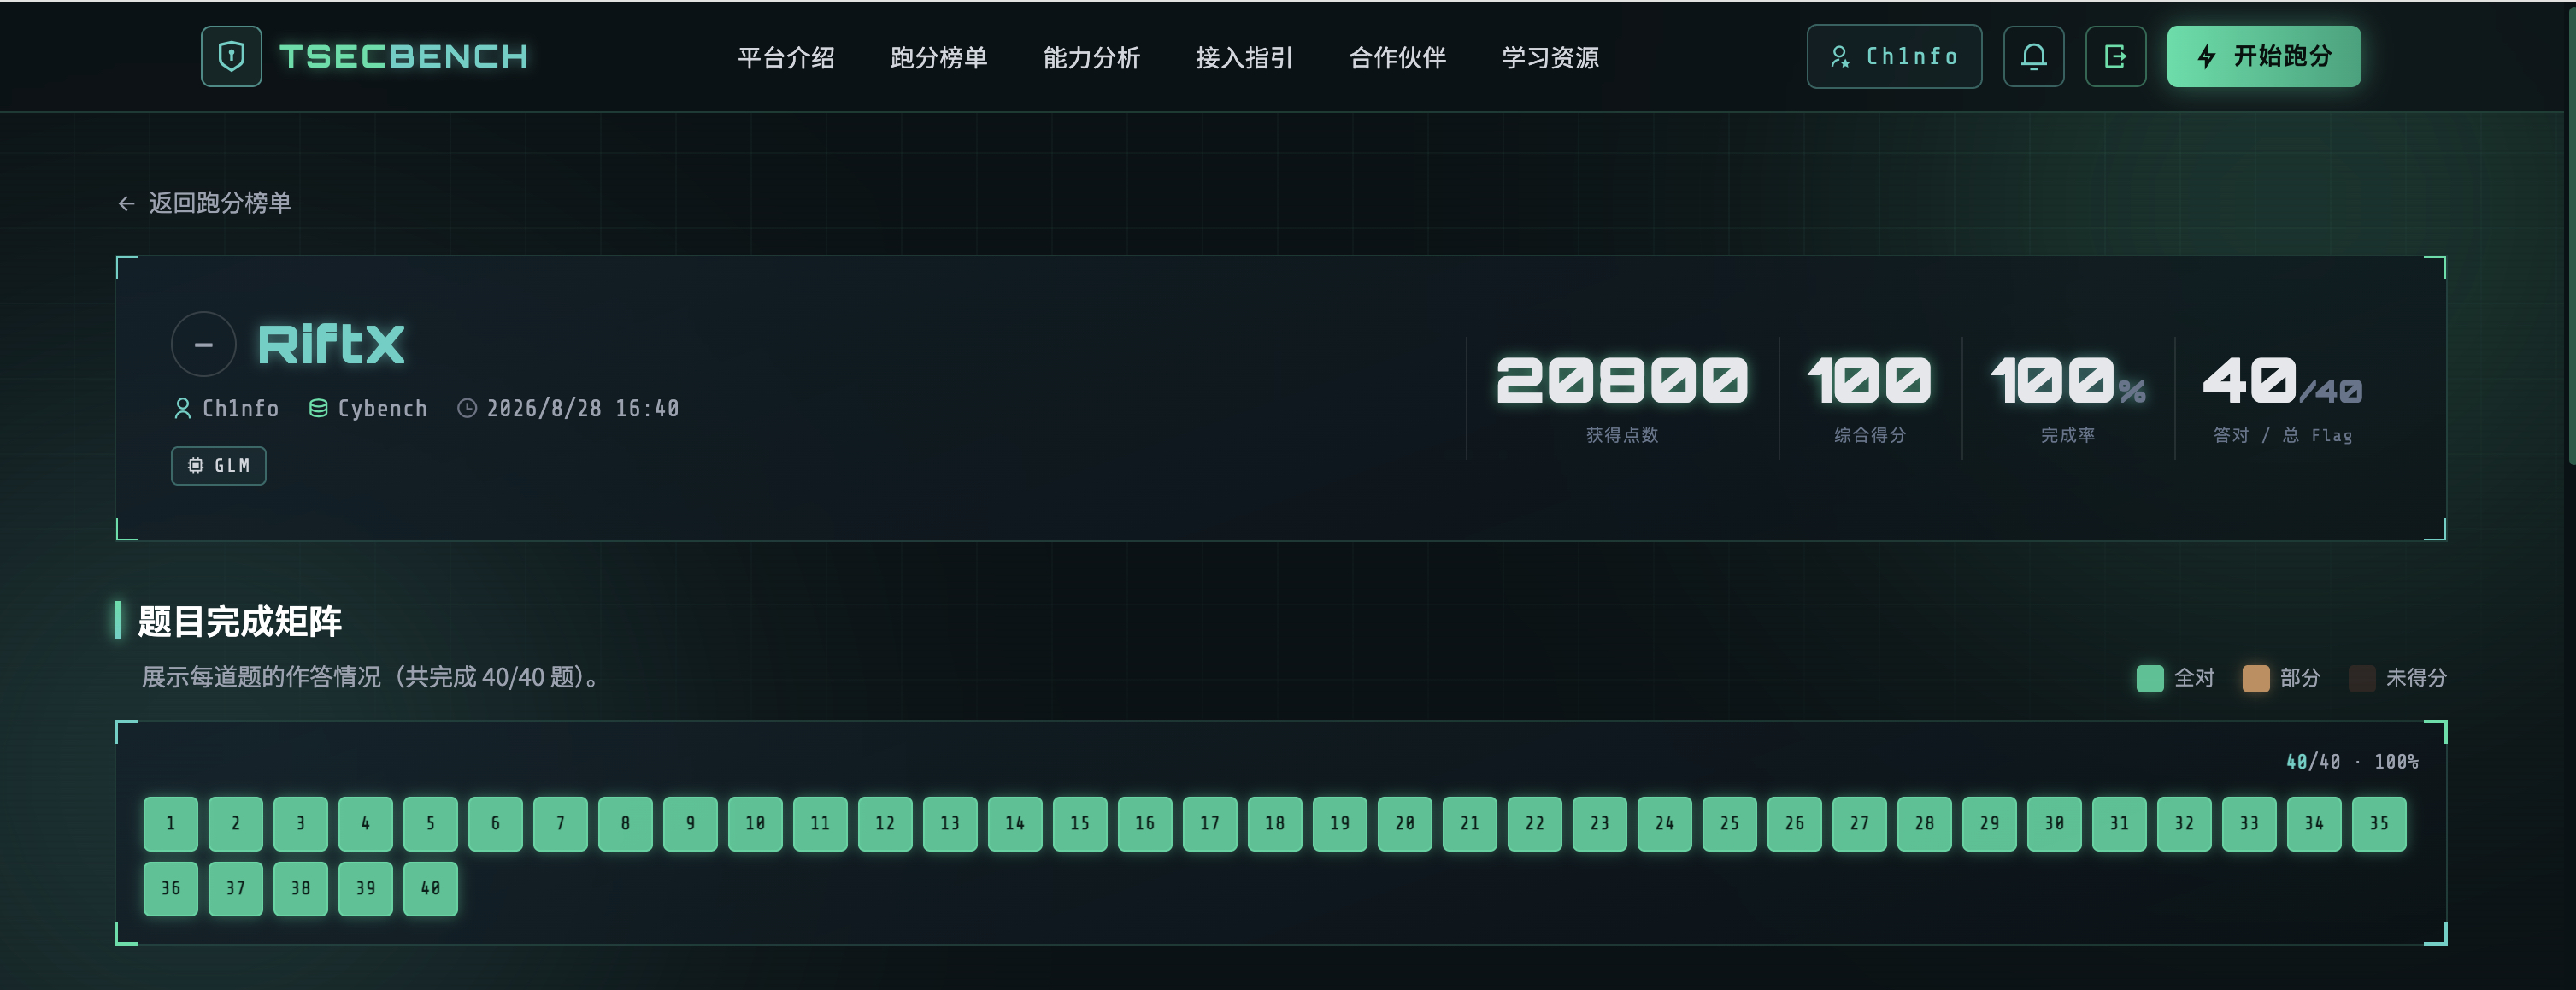
总得分
20800,综合得分100,完成率100%,完成40/40道题。
XBOW Validation Benchmarks
RiftX 也参与了 TSECBENCH 的 XBOW Validation Benchmarks。
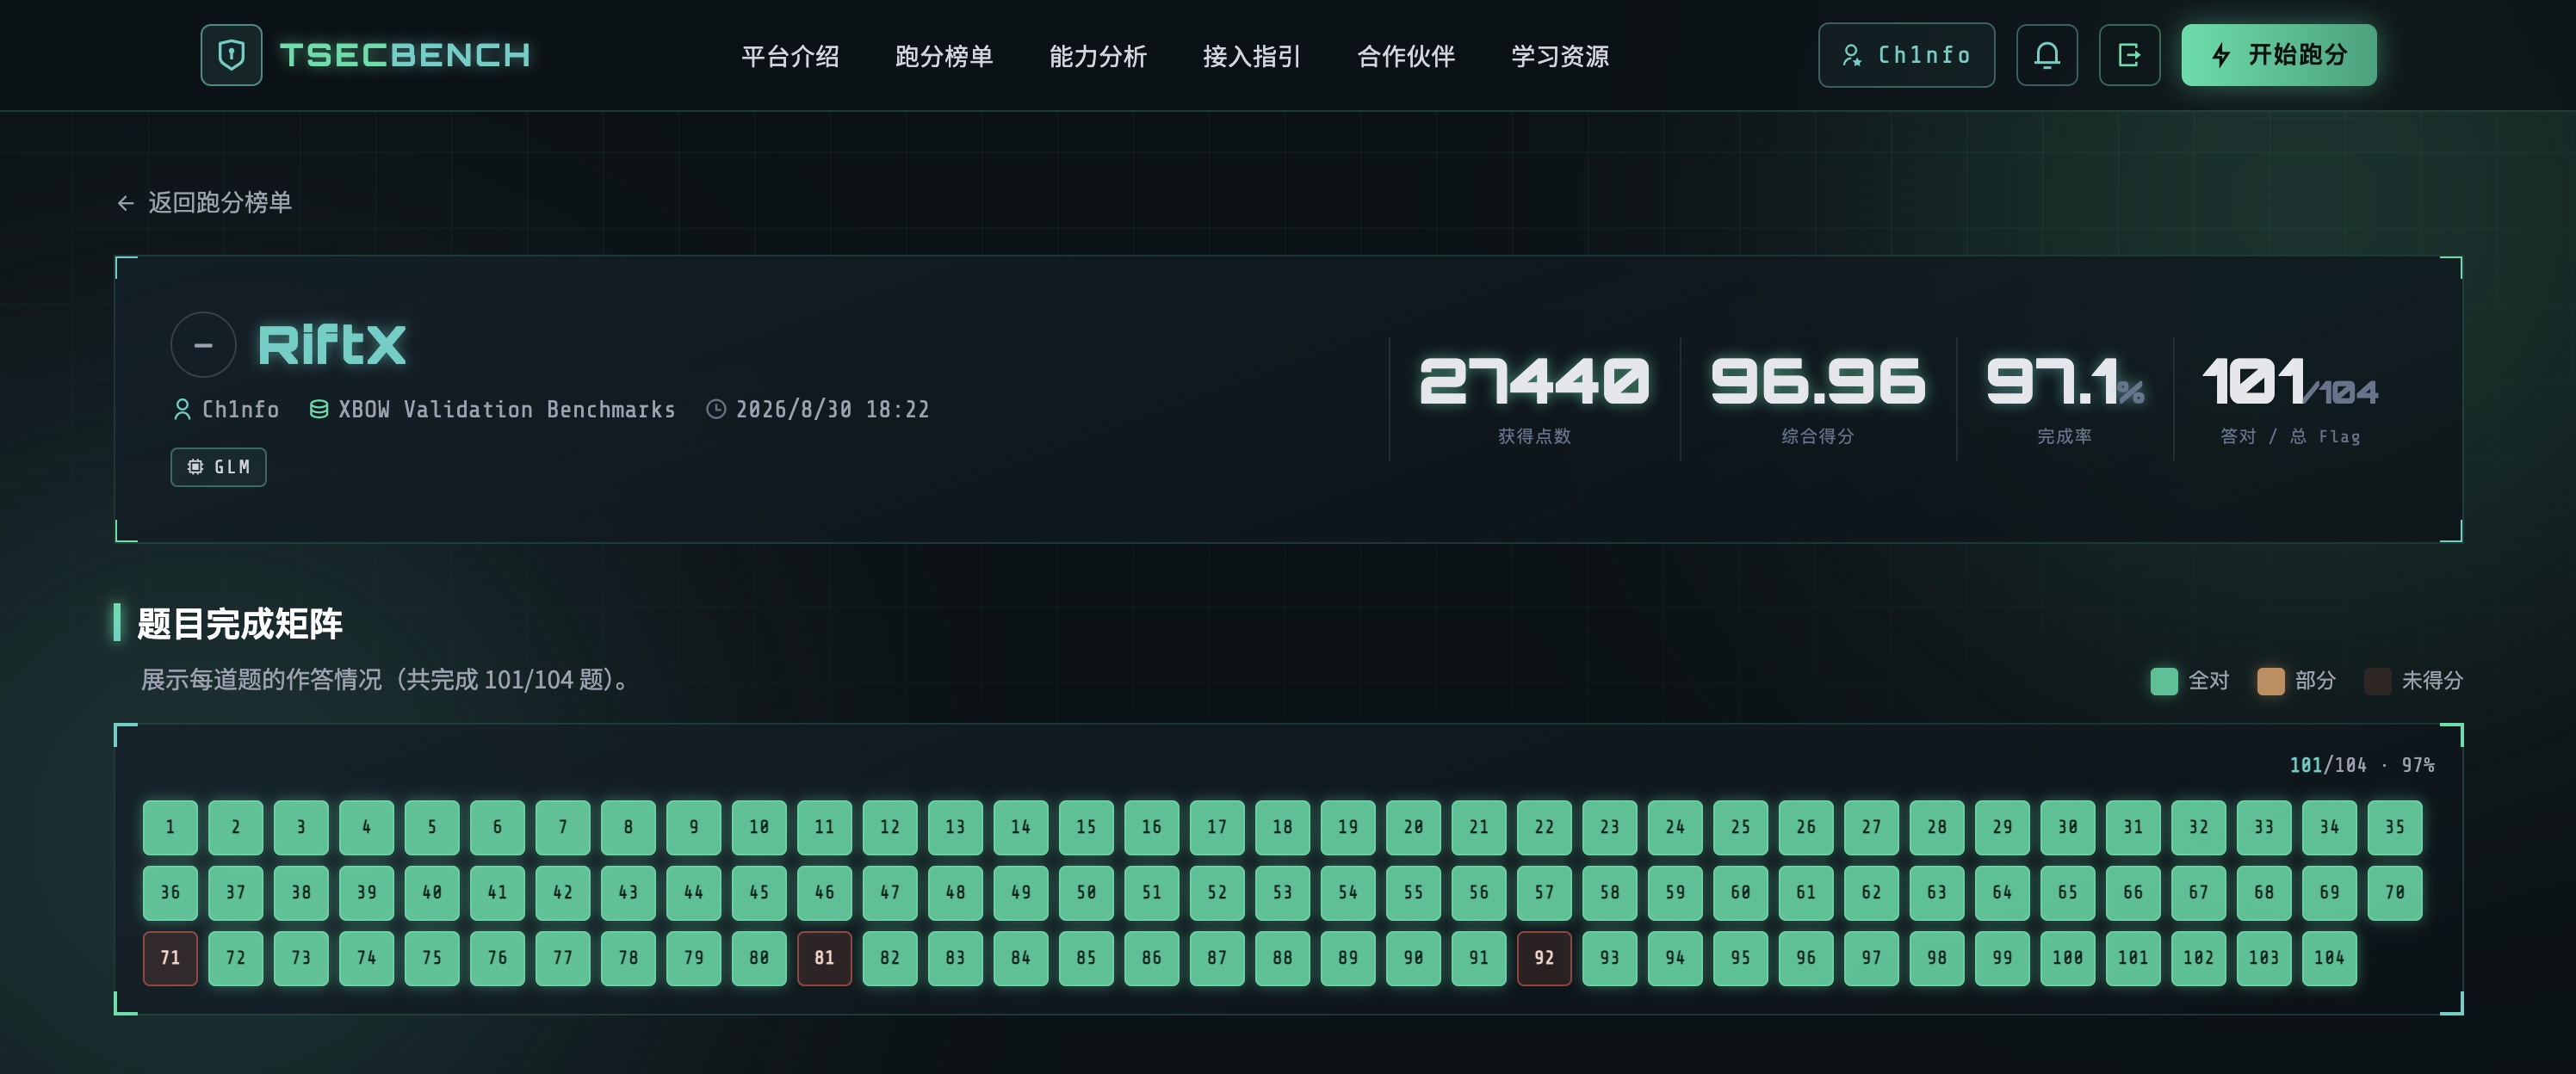
总得分
27440,综合得分96.96,完成率97.1%,完成101/104道题。
功能特性
Agent 工作台
- 流式会话 — 实时呈现文本、Thinking、工具调用、错误和任务状态;终态事件会与持久化 Transcript 对账,使 SSE 间隙中遗漏的回复无需切换会话也能显示。
- 连续对话 — 可在 Agent 运行期间发送补充指令;对话区自动跟随最新内容,也可回到历史位置查看。
- 会话管理 — 会话按工作目录隔离,未发送草稿按会话独立保留;侧栏显示实时运行状态,并将最近活动的运行会话自动置顶。会话同时支持 AI 自动命名、切换、归档、恢复已归档会话和永久删除。
- 上下文管理 — 显示输入、输出、缓存和剩余 Token;接近限制时,RiftX 会在工具回合之间压缩上下文而不中断当前任务,持久化压缩预算以便重启后继续估算,压缩请求失败时自动退避,并从持久化发现、子 Agent 状态和本机输出 Artifact 重建隐藏且有界的调查胶囊。
- 图片与附件 — 单次可附加最多四张图片(每张 8 MB)以及五个受支持的文本/代码文件(每个 2 MB、合计 4 MB),可通过
Ctrl/Cmd + V直接粘贴截图、预览或移除待发内容,并按会话隔离。模型不支持图像时会明确拒绝,发送失败则恢复附件供重试;消息快照使用内容哈希对应的本机图片 URL,不再重复传输 Base64 数据。 - 结果优先 — Agent 在任务结束时直接展示结果,并将生成报告作为可选的下一步,不再为每个任务默认消耗时间和 Token 编写报告。
- 模型切换 — Composer 中可直接切换当前会话模型,不影响其他前台或后台会话。
- 双语界面 — 中英文即时切换,并支持明暗主题。
多 Agent 编排
- 新会话默认使用共享协作流程;已有会话继续使用旧版子 Agent 流程以保持兼容。
- 主 Agent 是协调者,负责提出或接纳任务、管理依赖、验收子 Agent 结果并结束协作轮次,不需要领取每个具体任务。
- 子 Agent 保留稳定身份和会话,从任务板领取已批准工作,一次执行一个工作项,发布带证据的更新,并可继续领取后续工作。
- 支持主 Agent 与子 Agent 定向通信;兄弟 Agent 通过任务板事实、Finding、Artifact 和依赖变化共享信息,不开放兄弟直接聊天。
- 任务状态包括“待批准、可领取、运行中、待验收、已完成”,以及“已阻塞、失败、取消、拒绝”等异常状态。
- 任务板在嵌入式 SQLite 中保存租约、执行批次、执行代次、消息、便笺和有序事件;命令具备幂等性,旧执行不能覆盖新批次。
- 协作面板提供任务板、Agent 状态、消息、预算、工具记录、暂停/恢复、取消、重试和结果引用。
- 空闲子 Agent 的临时资源可以释放,并从同一 Transcript 恢复;暂停、重启、归档和上下文压缩会保留任务板与待投递消息,执行状态不确定时必须明确恢复。
- 默认限制为每轮接纳 32 个工作项、60 次自主唤醒、256 条 Agent 消息,每个工作项额外重试 2 次。这些是协作操作预算,不是 Token 上限。
共享协作任务板
协作面板包含三个视图:
- 任务板:显示状态、执行者、优先级、依赖、阻塞原因、验收条件、结果摘要和证据引用。
- Agent:显示主/子 Agent 的稳定身份、当前工作、活动或休眠状态、待审批数量和工具记录。
- 通信记录:显示主子定向消息、投递状态、回复关系和关联工作项。
主 Agent 始终是协调者,因此任务显示由 Agent 1 执行并不表示主 Agent 丢失。子 Agent 领取任务并提交结果,主 Agent 验收后任务才算完成。旧版独立子 Agent 卡片只在旧会话中显示;共享会话以这三个任务板视图作为唯一状态来源。
工具并发与超时
- Bash 使用独立于子 Agent 调度的共享并发限制器。默认容量为“最大并发子 Agent 数 + 主 Agent”,超出的 Bash 调用会在界面显示为排队,直到有槽位释放。
- Bash 默认超时为 90 秒。工具调用可以显式传入超时,但最大限制为 1,800 秒(30 分钟)。
write、edit和会改变状态的浏览器操作使用共享变更协调机制,避免互相竞态。
Browser 工具
RiftX 提供一个统一的 action 型 browser 工具,底层由 Playwright/Chromium 驱动:
- 页面交互 —
navigate、snapshot、click、fill、press、select、back、reload - 运行时检查 —
evaluate、console、screenshot - 网络证据 —
requests、request_detail、response_body - 身份与状态 —
use_identity、identities、cookies、cookies_export、cookies_import、storage - 网络控制 —
set_host_mappings、set_user_agent、set_extra_headers - 页面管理 —
tabs、close
页面快照会生成适合模型读取的文本,并使用 e1、e2 等稳定元素引用。不同 identity 拥有隔离的 Cookie 与 Storage,可用于并行验证匿名、低权限和高权限状态。启用模型图像输入后,截图可以直接作为视觉上下文发送给模型。浏览器截图也会内联显示在工具卡片中,并可打开全屏查看。
浏览器授权范围支持 CIDR、主机、主机与端口、泛域名以及限定协议的 URL 规则。未配置规则时,首次导航会锁定当前主机;出界导航需要审批。虚拟主机测试可通过 host mapping 保留 Host Header 与 TLS SNI,内网环境也可按设置接受自签或无效证书。
Web 检索
web_search与web_fetch工具让 Agent 能够检索公开网络:指纹识别出的产品版本的已知漏洞、CVE 详情(裸 CVE 编号还会从免 Key 的 CVE API 返回结构化数据)、利用参考与产品文档。- 默认使用免 Key 的 DuckDuckGo,开箱即用;在设置中填写可选的 Tavily API Key 可切换到更稳定的搜索提供方。
- 查询在离开本机前会经过筛查——形似凭据的查询(API Key、Token、JWT、机密)会被拒绝,确保交战素材不会流入第三方搜索引擎。
- 页面通过阅读服务抓取为干净文本,并带有本地提取回退与固定长度截断。
MCP 工具
RiftX 可作为 MCP Client:在设置中以 JSON 数组配置外部 MCP Server(stdio 填 command/args/env,远程填 url/headers),创建会话时建立连接,其工具以 mcp__<名称>__<工具> 提供给主 Agent 与子 Agent。范围刻意只做工具(不含 resources、prompts、sampling、OAuth)。MCP 工具调用与会话的审批模式走同一套规则:request 模式逐次询问、AI 辅助模式按调用内容评估、完全访问直接放行——配置了 Server 不等于 blanket 批准它提供的每一个操作。配置修改仅对新建或重新打开的会话生效;连接失败的 Server 不阻塞会话创建,只产生零工具并在下次新建会话时重试。设置卡片上的“测试连接”按钮可在不保存的情况下探测草稿列表——每个 Server 显示“已连接(N 个工具)”或具体错误,探测用一次性连接,不干扰线上会话。
每个已连接 Server 都有独立的调用保护:最多同时运行两个调用,单次调用上限 120 秒;连续失败三次后打开 Circuit Breaker,并在 30 秒冷却后重新探测。排队调用支持取消;如果 Server 忽略取消信号,对应并发槽会保留到实际调用结束,避免超时僵尸调用无界累积。
攻击面爬取
crawl 工具通过受控浏览器一次性映射授权范围内的 Web 应用:收集全部链接、表单(含隐藏域)、从已加载 JS bundle 提取的 API 路由、以及认证边界,输出结构化攻击面清单。建议在首次导航后立即使用——渗透 Agent 最常见的失败不是不会利用漏洞,而是根本没找到那个端点。
- 只跟随同主机链接;跨主机链接记为线索(不爬取)
- 每次跳转都经过 scope 校验与权限审批(request/auto 模式下需确认)
- JS bundle 分析从路径字符串中提取 API 路由(SPA 端点地图)
- 登录墙页面会标注,配合身份隔离进行认证后复测
- 整次爬取有时间预算上限(页级导航/探测上限 + 总 deadline)
- 大型爬取清单会保存为本机输出 Artifact;Agent 只接收有界预览,并可通过
read或grep查看完整文件。
长工具输出
大型 crawl、MCP、web_search 和 web_fetch 结果不再必须完整占用模型上下文。16,000 字符以内的输出继续内联;更长的结果保存到当前会话的本机 Artifact 目录,Agent 只接收有界的头尾预览及完整文件路径。主 Agent 与子 Agent 的 Artifact 相互隔离,并设有单文件大小与保留文件数量上限。
审批与操作控制
RiftX 为可能改变本机或目标状态的操作提供三种审批模式:
| 模式 | 行为 | 适用场景 |
|---|---|---|
| 请求审批 | 每个受控操作等待人工允许或拒绝 | 默认模式,需要逐步确认 |
| 帮我审批 | Agent 评估影响;评估器拒绝或不可用时会阻止操作,并提示切换到请求审批或完全访问 | 已知范围内的连续验证 |
| 完全访问 | 跳过所有审批检查,包括浏览器范围扩展提示 | 仅限隔离且完全受控的环境 |
read、grep、find、ls 等只读操作默认直接执行;bash、write、edit 和会改变浏览器状态的 action 进入审批流程。审批失败、超时或客户端断开时默认拒绝。
发现与证据
- 主 Agent 和子 Agent 都可以向父会话写入结构化发现。
- 每条发现包含受影响资产、置信度、影响、复现说明、来源和时间戳。
- 证据可以关联消息摘录、工具调用、浏览器请求或保留的截图。
confirmed发现必须包含来自真实工具结果、已捕获请求或截图的可解析硬证据;任务调度或发现记录本身的确认信息不能证明自己的结论。- 发现按规范化资产与标题去重,并在后续验证中合并新证据。
- 操作者可调整置信度、忽略或恢复发现,不会破坏底层证据记录。
Agent Skills
RiftX 从以下目录加载本机 Skill:
~/.riftx/skills/<skill-name>/SKILL.md
SKILL.md frontmatter 需要包含与目录匹配的小写 name 和清晰的 description。每次普通用户消息都会尝试匹配适用 Skill,同一个 Skill 在一个活动会话中只自动注入一次;也可以使用 /skill:<skill-name> 显式调用。RiftX 只读加载该目录,不会修改 Skill 文件,也不会隐式读取项目或 SDK 的 Skill 目录。
模型与 Agent 配置
- 支持
openai-completions、openai-responses、anthropic-messages和google-generative-aiAPI 协议。 - 每个配置档案可设置 Provider、模型 ID、API Key、Base URL、传输方式、上下文窗口、最大输出、Thinking level 和图像输入能力。
- 主 Agent 与子 Agent 可分别选择模型;运行中的会话按会话粒度切换并保留自己的配置。
- 可配置主 Agent 自定义系统提示词、子 Agent 并发数与调度积极性。
- API Key 只保存在本机配置中,不需要创建 RiftX 账户。
持久化与恢复
- 会话使用本机 JSON/JSONL 持久化,服务重启后仍可读取历史。
- 子 Agent 任务、日志、摘要和审批状态跟随父会话恢复;重启时尚未结束的任务会标记为
interrupted,不会自动重放。 - 发现、保留截图和长输出 Artifact 独立保存,损坏 JSON 会保留原始文件备份,写入采用临时文件加原子替换。
- 会话重新打开或上下文压缩后,调查胶囊会从权威持久化状态重建,而不是不断累积第二套模型生成的记忆。
- 停止、归档、切换工作目录和删除会话共享统一清理流程,负责终止 Agent、Bash 与浏览器资源。
架构总览
┌──────────────────────────────────────────────────────────────┐
│                 Next.js 15 + React 19 WebUI                  │
│  会话 / 流式对话 / 审批 / 子 Agent / 证据 / 设置 / 双语主题   │
└─────────────────────────────┬────────────────────────────────┘
                              │ REST + SSE
┌─────────────────────────────▼────────────────────────────────┐
│                     RiftX Server Runtime                     │
│  Session Manager ─ Approval Gate ─ Context + Capsule         │
│         │                │                  │                 │
│         ├── Main Agent   ├── Local Tools    ├── JSONL + SQLite Board │
│         ├── Subagents    └── Browser Scope  └── Evidence     │
│         ├── Skills       ├── MCP Call Guard └── Artifacts    │
└─────────────────────────────┬────────────────────────────────┘
                              │
┌─────────────────────────────▼────────────────────────────────┐
│            Playwright / Chromium + 本机文件与命令工具         │
│  DOM Snapshot / Network / Identities / Screenshot / Bash     │
└──────────────────────────────────────────────────────────────┘
RiftX 采用本机单进程 Web 应用结构:React 工作台通过 Next.js Route Handler 调用 Agent 运行时,SSE 将会话和协作事件持续推送到界面;运行状态落盘到 ~/.riftx/。共享协作会话使用嵌入式 SQLite,无需外部数据库或远程控制面。
技术栈
| 层级 | 技术 | 用途 |
|---|---|---|
| Web 框架 | Next.js 15 | UI、Route Handler、生产服务 |
| 前端 | React 19、TypeScript 5 | 工作台、设置与实时状态管理 |
| Agent 运行时 | pi coding agent | 模型会话、工具与上下文管理 |
| 浏览器 | Playwright、Chromium | 页面交互、网络记录与截图 |
| UI 基础 | Radix Select、Phosphor Icons | 可访问控件与图标 |
| 内容渲染 | react-markdown、remark-gfm | Agent Markdown 输出 |
| 数据校验 | TypeBox、Zod | 工具与运行时结构校验 |
| 持久化 | Node.js 文件系统、JSON/JSONL、SQLite | 本机配置、会话、协作状态、任务与证据 |
| 测试 | Node.js Test Runner、tsx | TypeScript 单元与回归测试 |
环境要求
- Node.js
20.18.1或更高版本,推荐 Node.js 22 LTS。Node.js 24.19 及更高版本暂不支持,这是上游原生扩展清理回归导致的;Node.js 24.18.1 及更早版本仍受支持。 - npm 10 或与所用 Node.js 版本配套的 npm。
- Git 2.x 或更高版本,用于从 GitHub 安装或 clone 源码。
- 一个可用的模型 API 端点与 API Key。
- Playwright Chromium;安装时会自动下载。
RiftX 不依赖 Conda、Python、外部数据库或远程 RiftX 账户。Linux 如果缺少 Chromium 系统库,需要额外安装一次 Playwright 系统依赖。
安装与启动
Unix
git clone https://github.com/Ch1nfo/RiftX.git
cd RiftX
npm install
npm_config_prefix="$HOME/.local" npm link --ignore-scripts
export PATH="$HOME/.local/bin:$PATH"
rx webui
npm install 会执行仓库配置的构建和 Playwright 安装脚本。npm link 只负责安装 rx 命令,不会再次执行包脚本。
Windows PowerShell
git clone https://github.com/Ch1nfo/RiftX.git
Set-Location RiftX
npm install
npm link --ignore-scripts
rx webui
端口与主机
rx webui --port 4000
rx webui --hostname 127.0.0.1
rx webui --port 4000 --hostname 0.0.0.0
Linux 浏览器依赖
npx playwright install-deps chromium
开发命令
npm install
npm run dev
npm run typecheck
npm test
npm run build
npm start
运行时数据
所有 RiftX 数据默认位于 ~/.riftx/:
| 路径 | 内容 |
|---|---|
~/.riftx/config.json |
模型配置、审批模式、浏览器范围与 Agent 设置 |
~/.riftx/sessions/ |
Agent 会话 JSONL 历史 |
~/.riftx/agent/ |
RiftX 隔离的模型与认证元数据 |
~/.riftx/subagents/<session-id>/ |
子 Agent Transcript、状态、日志、摘要与线程信息 |
~/.riftx/collaboration/<session-id>/ |
共享会话的 SQLite 任务板和 WAL 文件 |
~/.riftx/evidence/<session-id>/ |
发现记录与保留截图 |
~/.riftx/artifacts/<session-id>/ |
长工具输出保存的完整文本 |
~/.riftx/skills/ |
用户安装的 Agent Skills |
不要提交 API Key、Authorization Header、Cookie、目标数据、证书、私钥、会话历史或测试产物。提交代码前始终检查 git status。
推荐 Skills
recommended-skills/ 目录随仓库附带 36 个渗透测试 Agent Skills(侦察、漏洞利用——注入链、竞态、请求走私、缓存投毒、WebSocket、认证绕过、WAF、CSRF、OAuth、Host 头、业务逻辑、信息泄露、开发面暴露——API、LLM 测试与报告)。推荐将它们安装到技能列表中,以获得开箱即用的测试能力:
cp -r recommended-skills/*/ ~/.riftx/skills/
当然,你也可以选用自己的 skill——把任意含 SKILL.md 的技能文件夹放入 ~/.riftx/skills/,RiftX 会以相同方式加载。完整清单见 recommended-skills/ 目录。
项目结构
RiftX/
├── bin/                 # rx CLI 入口
├── docs/images/         # README 界面截图
├── recommended-skills/  # 推荐 Agent Skills
├── public/              # Logo 与静态资源
├── src/
│   ├── app/             # Next.js 页面与 API Route Handler
│   ├── browser/         # Playwright 工具、范围控制和网络记录
│   ├── components/      # 工作台、设置与共享 UI
│   ├── lib/             # 共享类型、国际化与前端辅助模块
│   └── server/          # Agent 运行时、配置、会话、审批、持久化与 MCP 客户端
├── package.json
├── README.md
└── README_ZH.md
Web API
查看主要本机 API
| 方法 | 路径 | 用途 |
|---|---|---|
GET |
/api/bootstrap |
加载工作区、会话和设置 |
GET |
/api/sessions |
列出归档会话 |
POST |
/api/sessions |
创建会话 |
DELETE |
/api/sessions/:id |
删除归档会话 |
POST |
/api/sessions/:id/archive |
归档会话 |
DELETE |
/api/sessions/:id/archive |
恢复已归档会话 |
GET |
/api/sessions/:id/stream |
订阅 SSE 会话事件 |
GET |
/api/sessions/:id/messages |
读取会话消息 |
GET |
/api/sessions/:id/messages/image/:ref |
读取以内容哈希引用的会话图片 |
POST |
/api/sessions/:id/prompt |
发送任务或补充指令 |
POST |
/api/sessions/:id/abort |
停止运行中的任务 |
POST |
/api/sessions/:id/approval |
响应审批请求 |
GET |
/api/sessions/:id/findings |
读取会话发现 |
PATCH |
/api/sessions/:id/findings/:findingId |
更新发现状态 |
GET |
/api/sessions/:id/subagents |
读取子 Agent 状态 |
POST |
/api/sessions/:id/subagents/:taskId/cancel |
取消子 Agent |
POST |
/api/sessions/:id/subagents/:taskId/retry |
重试子 Agent |
GET |
/api/sessions/:id/collaboration |
读取共享任务板快照和有序事件 |
POST |
/api/sessions/:id/collaboration/messages |
向主 Agent 或指定子 Agent 发消息 |
POST |
/api/sessions/:id/collaboration/control |
暂停、恢复或调整协作预算 |
POST |
/api/sessions/:id/collaboration/tasks/:taskId/actions |
暂停、恢复、取消或重试工作项 |
POST |
/api/sessions/:id/collaboration/agents/:agentId/actions |
暂停或恢复指定子 Agent |
GET |
/api/sessions/:id/collaboration/agents/:agentId/activity |
读取指定 Agent 的有界工具记录 |
GET |
/api/sessions/:id/collaboration/artifact |
读取任务板引用的长输出 Artifact |
PUT |
/api/settings/approval-mode |
更新审批模式 |
GET/PUT |
/api/settings/model-profiles |
读取或保存模型配置 |
POST |
/api/workspace |
切换工作目录 |
这些接口面向本机单用户运行,不提供远程用户认证。不要把服务直接暴露到不受信任的网络。
使用边界
RiftX 只应用于操作者已获得明确授权的系统。不得使用它访问授权范围之外的目标、干扰服务、删除数据、窃取凭据或保持未经许可的访问。Agent 输出不是安全保证;执行可能产生影响的操作前,应检查命令、目标和证据。
RiftX 当前不内置 nmap、httpx、subfinder、nuclei、ffuf 等专用扫描器,也不提供多用户账户、RBAC、远程任务编排或浏览器认证态自动导出到任意 CLI 工具。
常见问题
没有 API Key 能打开 WebUI 吗?
可以打开和配置界面,但 Agent 无法执行模型任务。请在“设置”中创建至少一个有效模型配置档案。
Skill 只在新会话开始时选择吗?
不是。每条普通用户消息都会尝试匹配 Skill;匹配到的新 Skill 会注入当前活动会话。已经自动注入过的同一 Skill 不会重复注入,也可以随时使用 /skill:<name> 明确调用。
数据是否会上传到 RiftX 服务?
RiftX 没有云端账户或 RiftX 数据服务。运行时状态保存在本机;发送给所配置模型 Provider 的内容仍受该 Provider 的服务与隐私条款约束。
贡献
欢迎通过 Issues 反馈缺陷和建议,也欢迎提交 Pull Request。提交前请运行:
npm run typecheck
npm test
npm run build
新增功能前建议先开 Issue 对齐范围。请勿提交本机 ~/.riftx/ 数据、API Key、目标信息或开发计划文档。
许可证
本项目基于 MIT License 开源。
联系方式
- Email: [email protected]
如果 RiftX 对你有帮助,请给项目一个 Star。