
HankLEE-1/AI-Guardian
HankLEE-1/AI-Guardian has 38 GitHub stars and 5 forks. Star changes are not measured yet. Last checked 2026-11-11 04:19 UTC. Last push 2026-08-06.
基于Agent驱动的网络安全流量监控与分析平台,下一代AI驱动的安全运营协作平台 — 智能告警研判、资产关联、协同处置与自动化报告生成,为护网行动增添一把利器。
Measured star growth
- in 24h
- Update delayed
- in 7 days
- Collecting history
- in 15 days
- Collecting history
- in 1 month
- Collecting history
Net star changes over overlapping periods, not daily totals. Missing measurements are left blank. Stars measure attention, not software quality.
README.md
Original
AI-Guardian
AI 驱动的安全运营协作平台
智能驱动 · 证据闭环 · 协同处置 · 经验沉淀


AI-Guardian 是一款以 AI Agent 为核心引擎的新一代安全运营平台。它不是简单的告警管理工具,而是一个完整的安全智能中枢——从日志接入到威胁研判,从协同处置到经验沉淀,全链路由 AI 驱动。
为什么需要 AI-Guardian
安全团队在日常运营中经常被这些问题困扰:
| 痛点 | 具体表现 |
|---|---|
| 信息割裂 | 研判一个告警要在 SIEM、资产库、威胁情报、微信群之间来回切换 5 个以上窗口 |
| 重复劳动 | 确认一条高危告警,要在 Word 报告、Excel 台账、微信群里反复复制粘贴同一份信息 |
| 报告难产 | 日报、周报全靠人工统计,每到交报告的时间节点就得加班 |
| AI 不好用 | 通用 AI 对话工具每次都要现写提示词、手动粘贴上下文,安全场景适配极差 |
| 封禁两难 | 怕误封背锅、怕漏封挨批,黑白名单还是静态文本 |
| 工具孤岛 | WAF、NDR、IPS、态势感知各自一套控制台,缺少统一指挥中心 |
| 经验流失 | 资深分析师离职,研判经验和方法论也随之带走 |
AI-Guardian 的核心理念: 让 AI 承担 80% 的重复研判工作,让安全人员聚焦于真正的高价值决策。
与传统方案的区别
| 维度 | 传统 SIEM/SOC | AI-Guardian |
|---|---|---|
| 告警研判 | 人工逐条分析,效率依赖个人经验 | AI Agent 自动研判,基于证据链生成结构化结论 |
| 日志适配 | 依赖厂商插件,扩展性差 | 可视化正则规则引擎,适配任意日志格式 |
| 知识沉淀 | 存在人脑中,人员流失即丢失 | STE 经验库,闭环告警自动转化为可复用知识 |
| 处置流程 | 口头协调,状态不透明 | 四阶段工作流 + 角色权限 + 消息推送 |
| 报告输出 | 手工拼凑,耗时耗力 | 模板引擎一键生成 Markdown / Excel / CSV |
核心场景流程
一、AI Agent 执行链路
AI Agent 是整个平台的大脑,从接收告警到生成研判结论,全流程自主驱动:
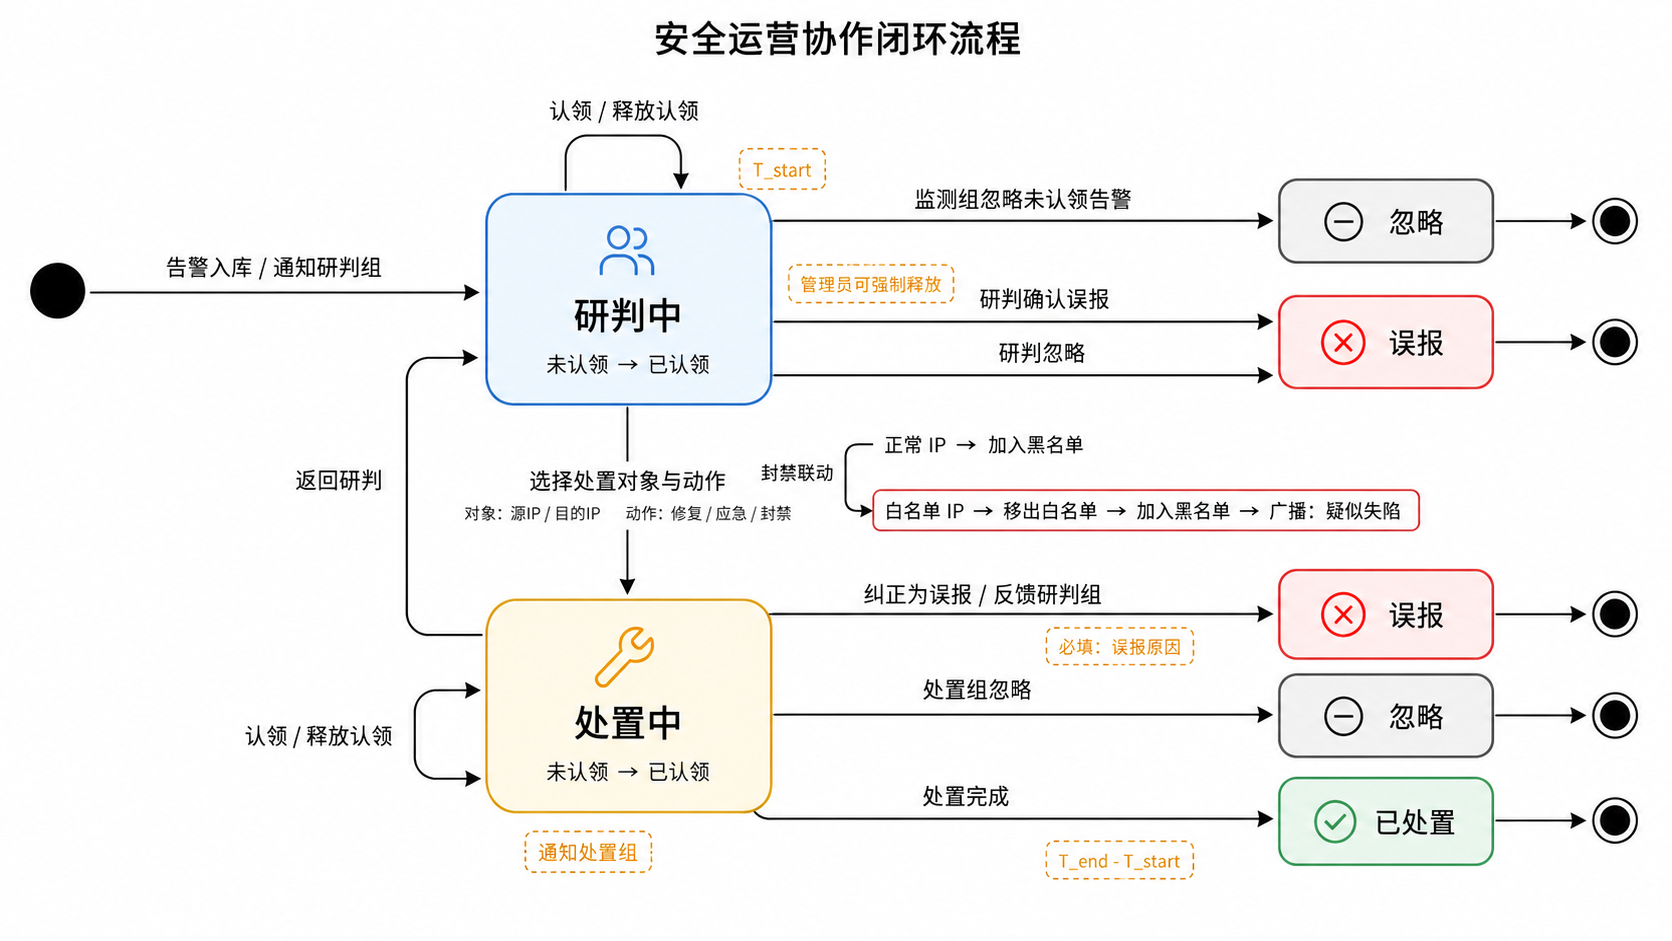
二、告警闭环与分组协作机制
多角色协同工作流:监测组 → 研判组 → 处置组 → 闭环。每条告警都有清晰的生命周期,支持认领、释放、流转、强制解锁等机制,确保每条告警都被正确的人处理。
三、日志到告警的完整数据链路
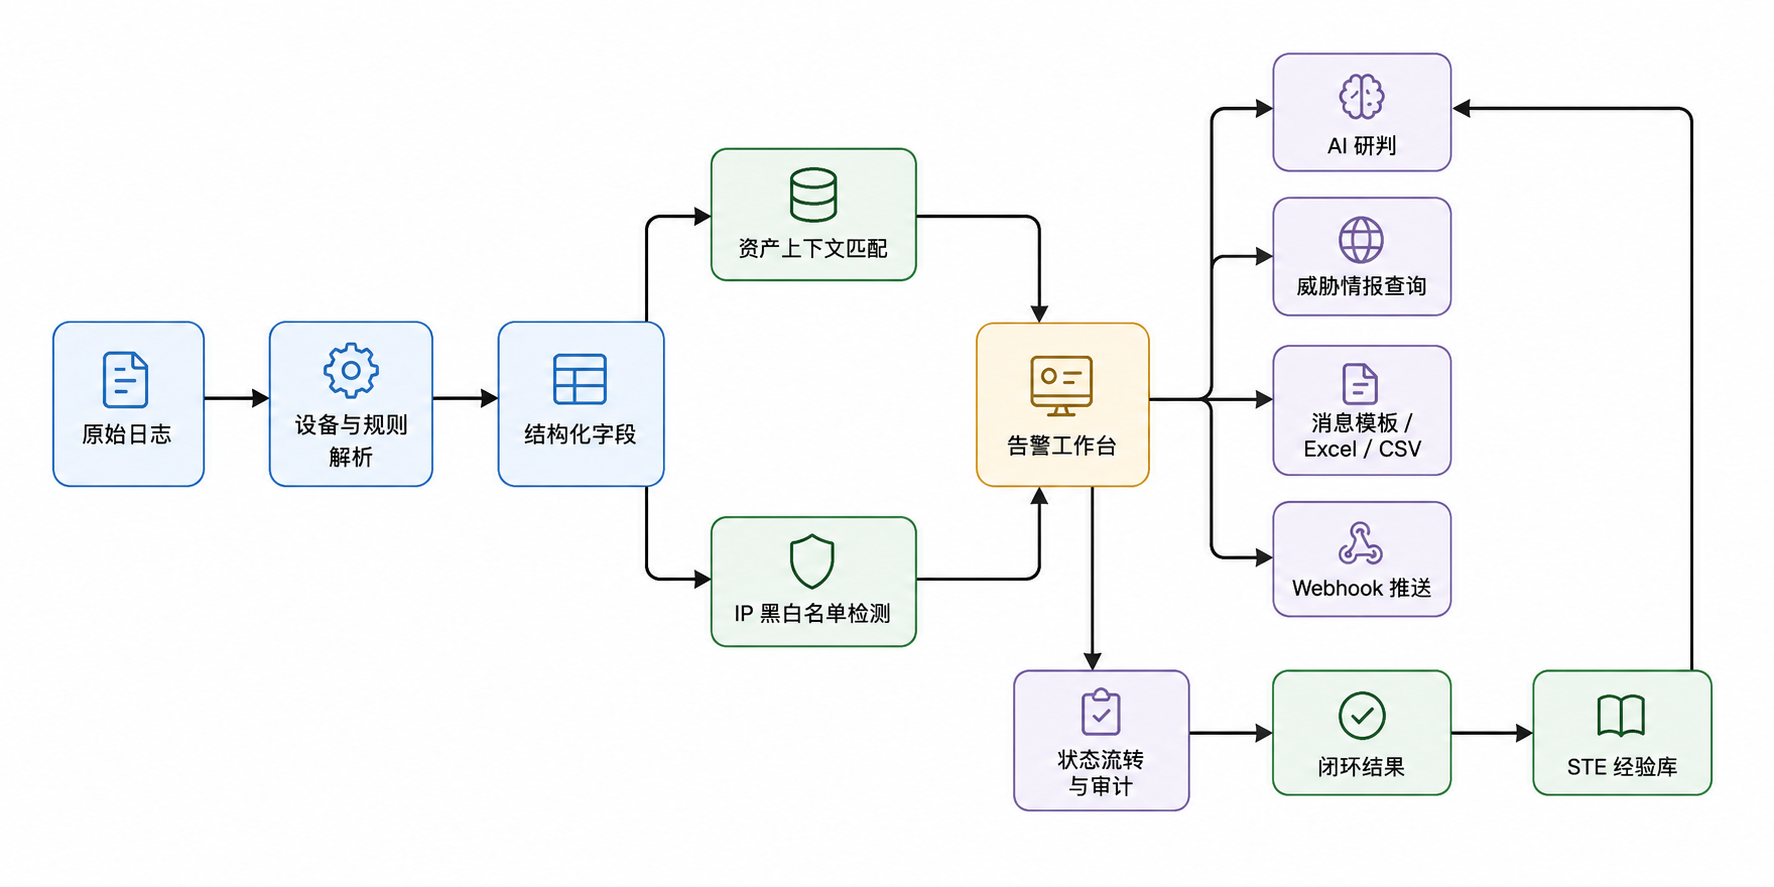
原始日志 → 正则解析 → 结构化字段 → 资产关联 → 威胁情报增强 → 告警生成,全流程自动化且可追溯。
核心功能
🧠 AI Agent 引擎
- 自主任务建模:Agent 根据告警上下文自动规划研判步骤,无需人工介入
- 多源证据检索:并行拉取资产信息、威胁情报、历史相似告警,聚合分析
- 结构化反思:对研判结果进行自我校验,发现矛盾时主动补查
- 经验提取与复用:闭环告警自动沉淀为 STE 经验,后续研判中 Agent 主动检索并参考相似经验
- 多模型兼容:支持 OpenAI、DeepSeek、通义千问、智谱、硅基流动、Ollama 等任意 OpenAI 兼容接口
📊 告警全生命周期管理
- 统一解析:原始日志 → 正则提取 → 结构化字段 → 资产关联 → 情报增强
- 智能去重:基于
alert_hash实现精确去重,支持跨时间窗口追踪 - 四阶段流转:监测 → 研判 → 处置 → 闭环,支持认领、指派、强制解锁
- 实时协作:消息中心推送、认领释放机制、状态流转通知
🔗 资产与威胁情报
- 资产中心:支持单 IP 和网段资产,Excel 批量导入,自动关联告警源目地址
- 威胁情报:集成主流情报源,自动查询 IP/域名信誉
- IP 名单:黑白名单管理,支持 CIDR 和 IP 范围,毫秒级匹配
📝 报告与导出
- 模板引擎:消息 / Excel / CSV 模板,拖拽式字段拼接
- 报告中心:从告警数据、运营总览一键生成结构化报告
- Webhook 集成:告警到达或状态变更时自动推送至企业微信、钉钉、飞书
🔧 规则与模板
- 正则规则引擎:可视化测试界面,设备级规则适配,支持从样本日志自动生成规则
- 模板中心:预置消息通报模板、Excel 行模板、CSV 数据交换模板
架构设计
                          ┌─────────────────────┐
                          │   AI-Guardian Web    │
                          │  React + Ant Design  │
                          └──────────┬──────────┘
                                     │ REST API
                          ┌──────────┴──────────┐
                          │  AI-Guardian Backend  │
                          │    FastAPI + ORM      │
                          │                       │
                          │  ┌─────────────────┐  │
                          │  │   AI Agent 引擎  │  │
                          │  │  LangGraph 驱动  │  │
                          │  └─────────────────┘  │
                          │  ┌────┐ ┌────┐ ┌────┐ │
                          │  │告警│ │资产│ │情报│ │
                          │  └────┘ └────┘ └────┘ │
                          │  ┌────┐ ┌────┐ ┌────┐ │
                          │  │规则│ │模板│ │报告│ │
                          │  └────┘ └────┘ └────┘ │
                          └──────────┬──────────┘
                        ┌────────────┴────────────┐
                   ┌────┴────┐              ┌─────┴─────┐
                   │PostgreSQL│              │   Redis   │
                   └─────────┘              └───────────┘
快速开始
git clone https://github.com/HankLEE-1/AI-Guardian.git
cd AI-Guardian
cp .env.example .env
docker compose up -d --build
| 服务 | 地址 |
|---|---|
| Web 控制台 | http://localhost:8080 |
| API 文档 | http://localhost:8000/docs |
| 健康检查 | http://localhost:8000/healthz |
默认管理员账号:admin / admin123
⚠️ 生产环境务必修改
.env中的JWT_SECRET、INITIAL_ADMIN_PASSWORD和 API 密钥。
适用场景
| 场景 | AI-Guardian 的价值 |
|---|---|
| 攻防演练 | 实时同步、研判和分发安全事件,团队协作处置 |
| SOC 日常值守 | 统一处理来自态势感知、WAF、NDR、IPS 等设备的告警 |
| 资产感知响应 | 自动关联告警与资产负责人、业务重要性、区域等信息 |
| 知识驱动运营 | 积累可复用的研判经验,AI 持续吸收闭环结果 |
| 合规与报告 | 标准化输出到群机器人、报表、CSV、Excel 等格式 |
功能模块
| 模块 | 主要能力 |
|---|---|
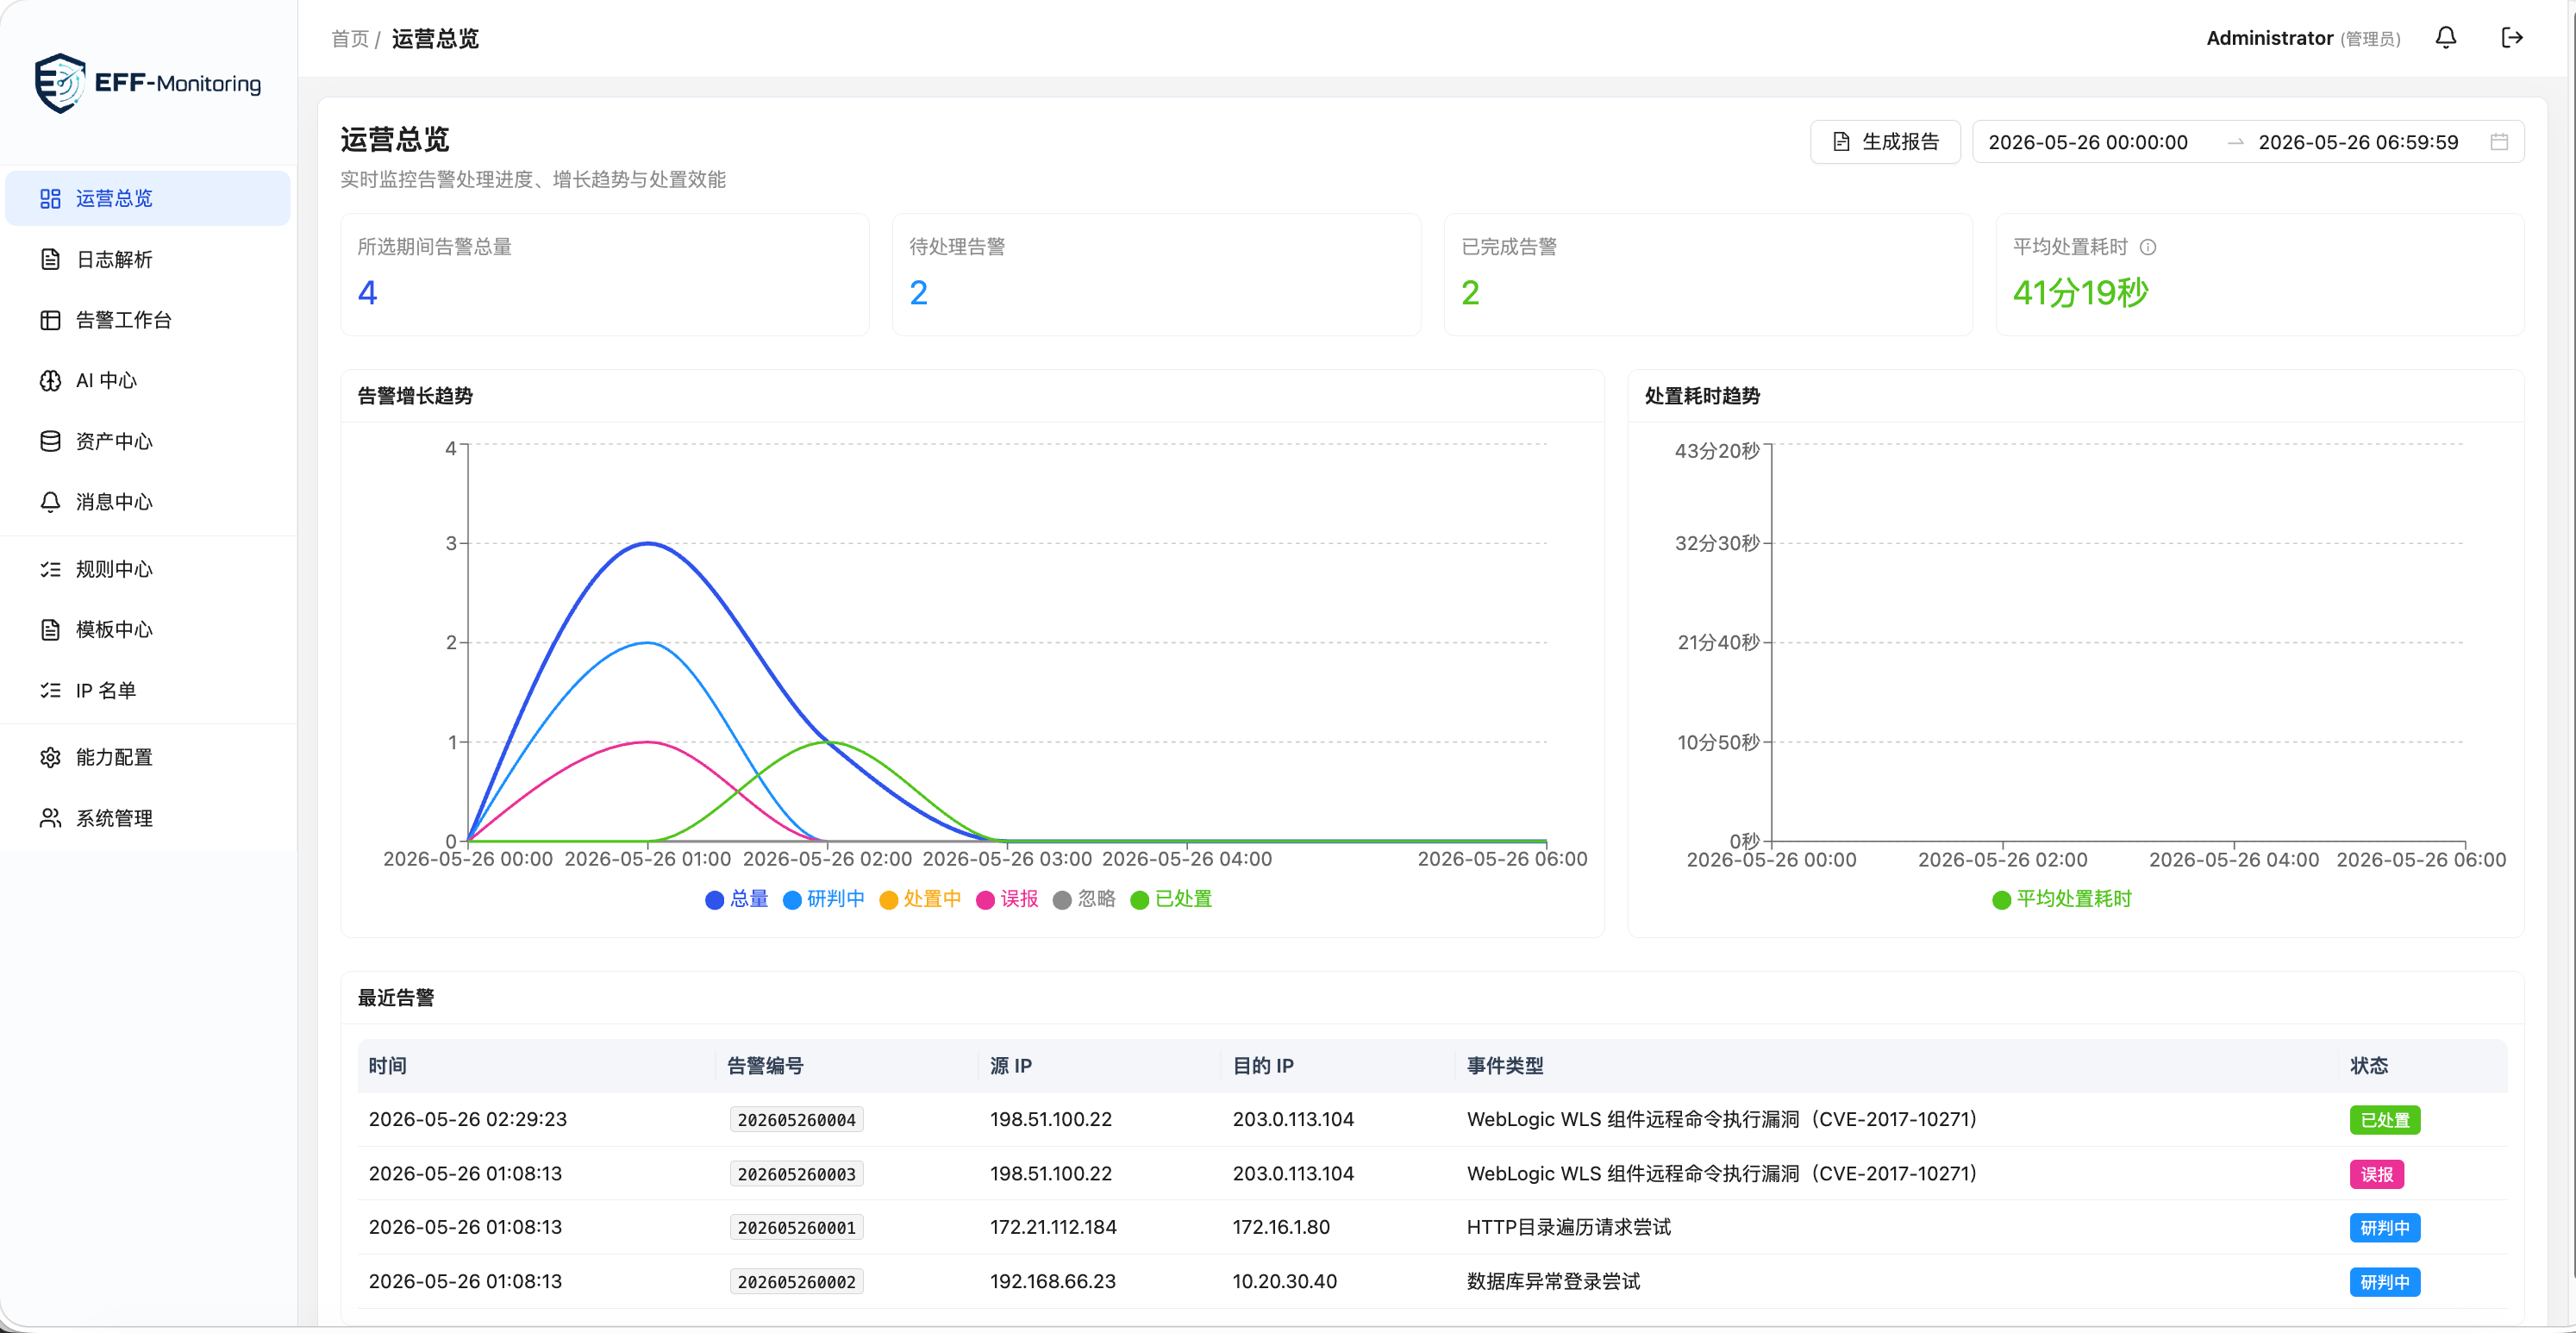
| 运营总览 | 告警总量、状态趋势、平均处置耗时、最近告警和运营统计 |
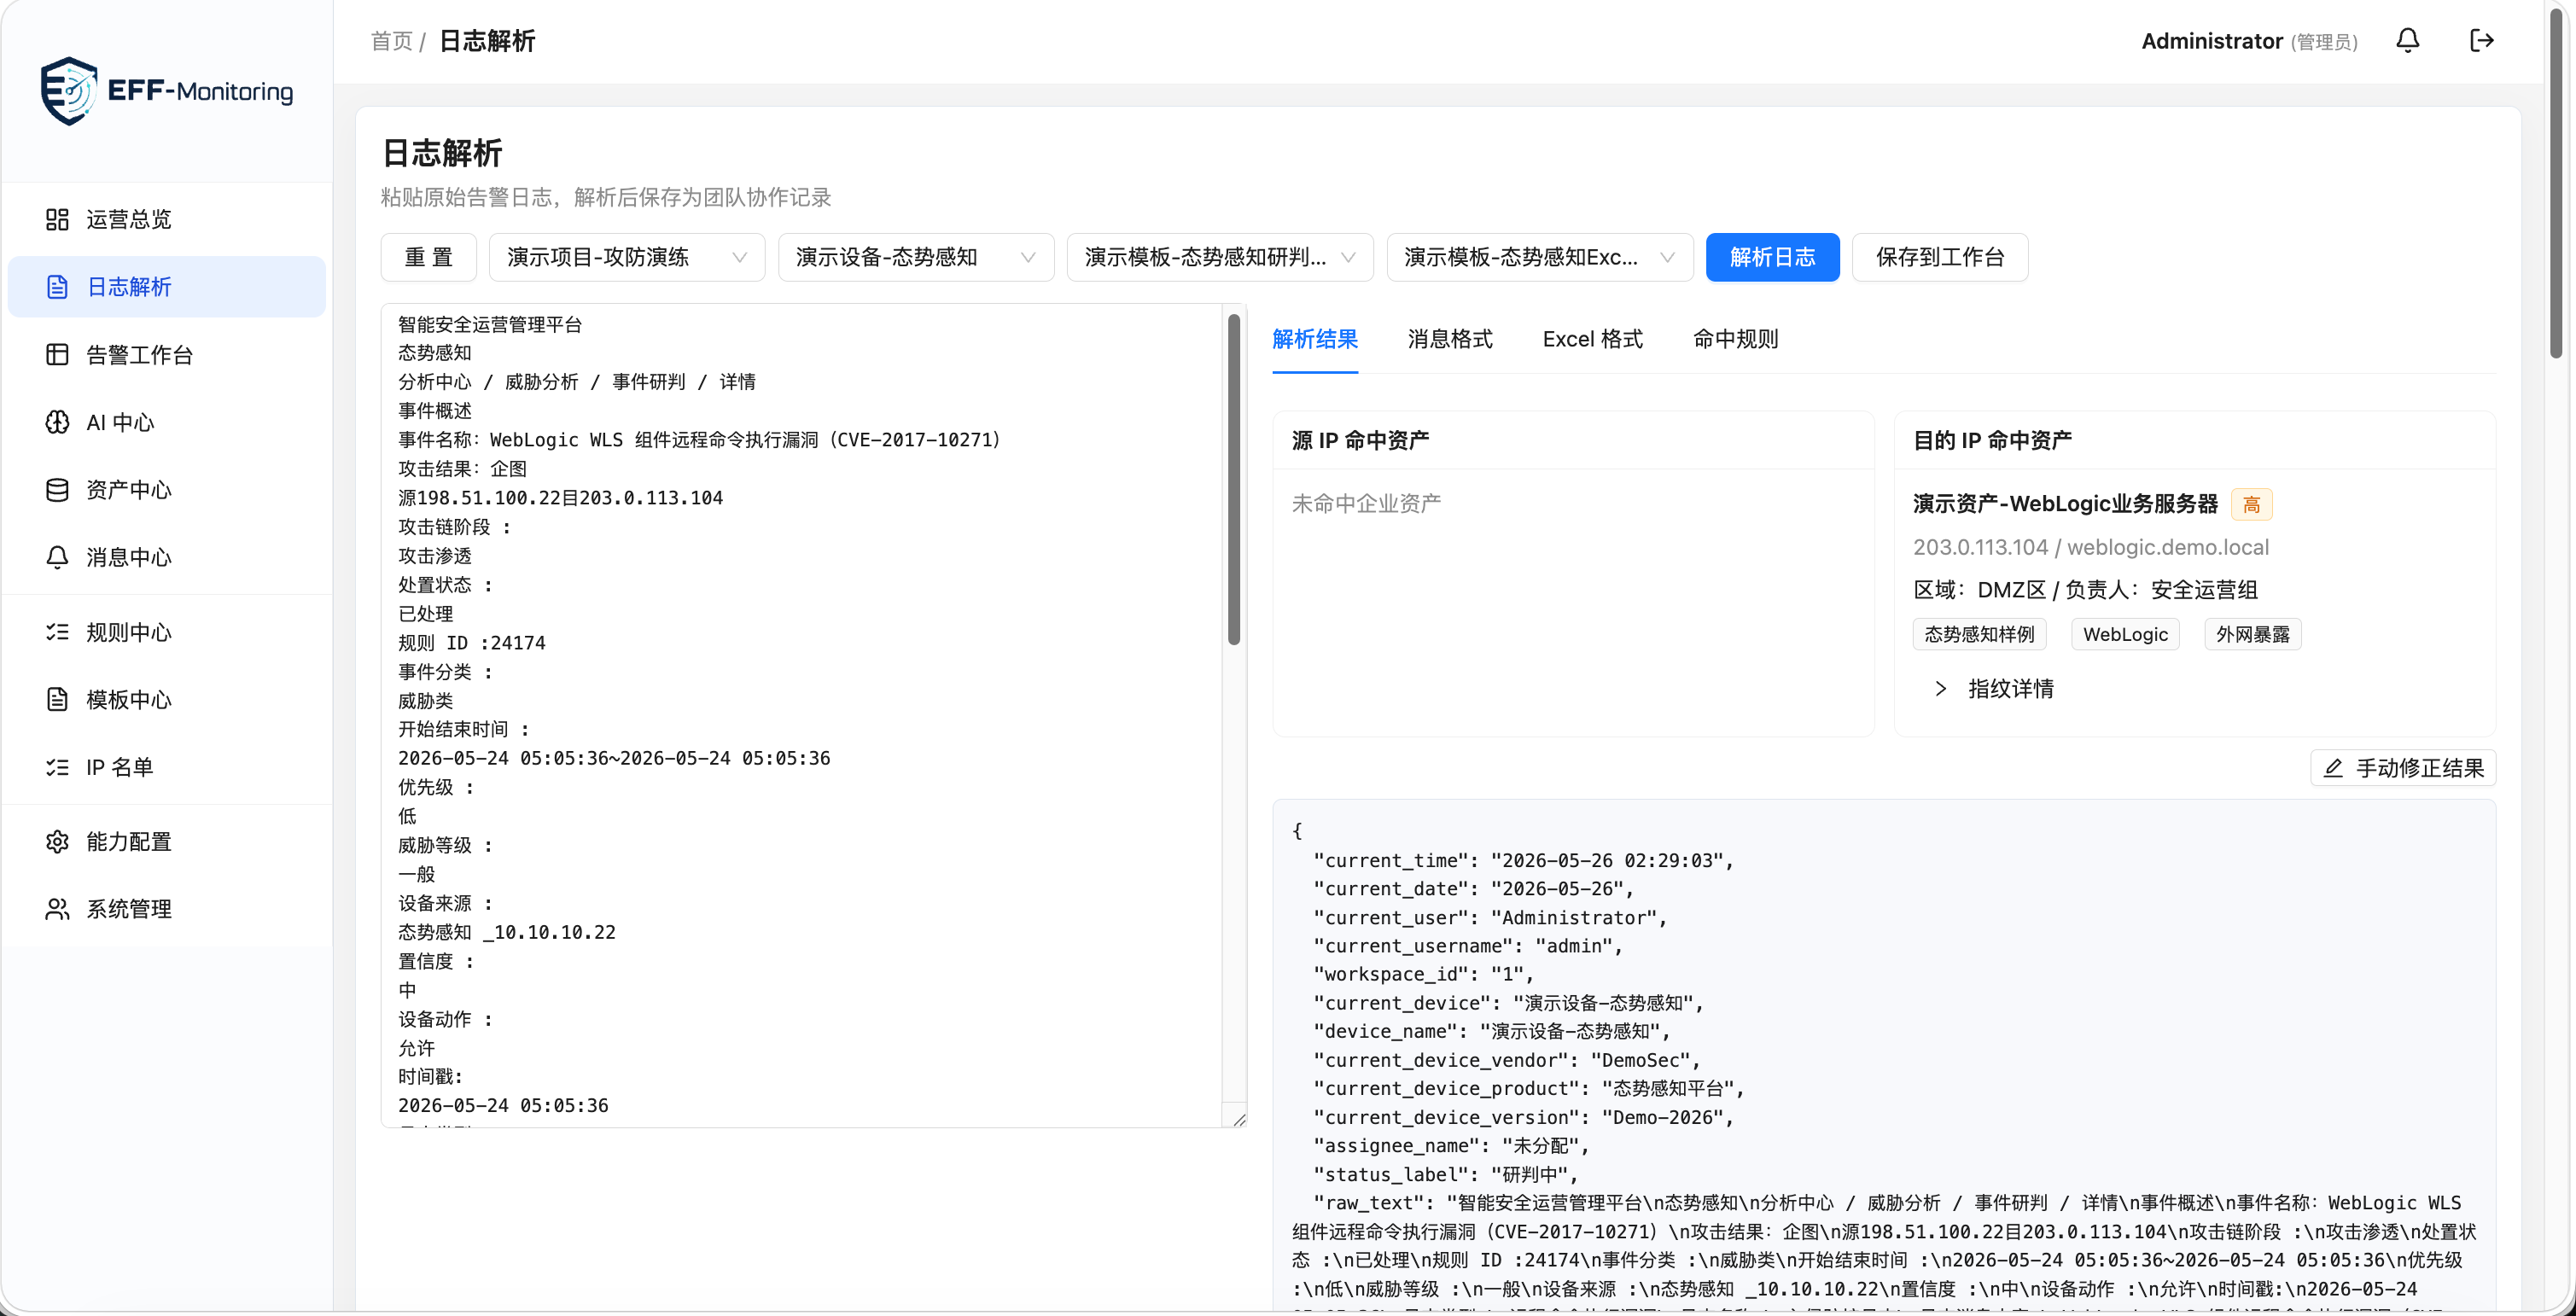
| 内容解析 | 粘贴原始日志 → 一键解析 → 自动提取字段 → 资产命中 → IP 名单检测 → 保存为告警工单 |
| 告警工作台 | Hash 搜索、认领机制、状态流转、AI 研判、威胁情报查询、手动/自动刷新(30秒/1分/3分/5分)、服务端分页、CSV 导出 |
| AI 中心 | 提示词管理、AI 对话、执行链路/证据包查看、STE 经验库、AI 经验提取、AI 生成消息模板 |
| 资产中心 | 单 IP 和网段资产、Excel 导入导出、资产指纹、负责人和区域管理 |
| 消息中心 | 工作流消息推送、未读提醒、按告警 Hash 快捷跳转 |
| 报告中心 | 报告新建/编辑/复制/导出/删除,支持从模板和运营数据一键生成 |
| 规则中心 | 元规则、自定义正则规则、正则测试沙箱、设备级规则适配、规则自动生成 |
| 模板中心 | 消息模板 / Excel 模板 / CSV 模板,拖拽式字段拼接 |
| IP 名单 | 黑白名单管理,CIDR 和 IP 范围支持,表格化维护,批量导入导出 |
| 系统设置 | AI 模型网关配置、威胁情报集成、消息通知配置(全局/个人),连通性测试,模型列表获取 |
| 系统管理 | 用户管理、项目管理、设备管理、时间同步、审计日志、后台任务、导入历史 |
界面预览
运营总览
实时查看告警数量、趋势变化、处置耗时等运营指标。
内容解析
粘贴安全告警日志,一键解析提取字段,保存为告警工单流转处置。
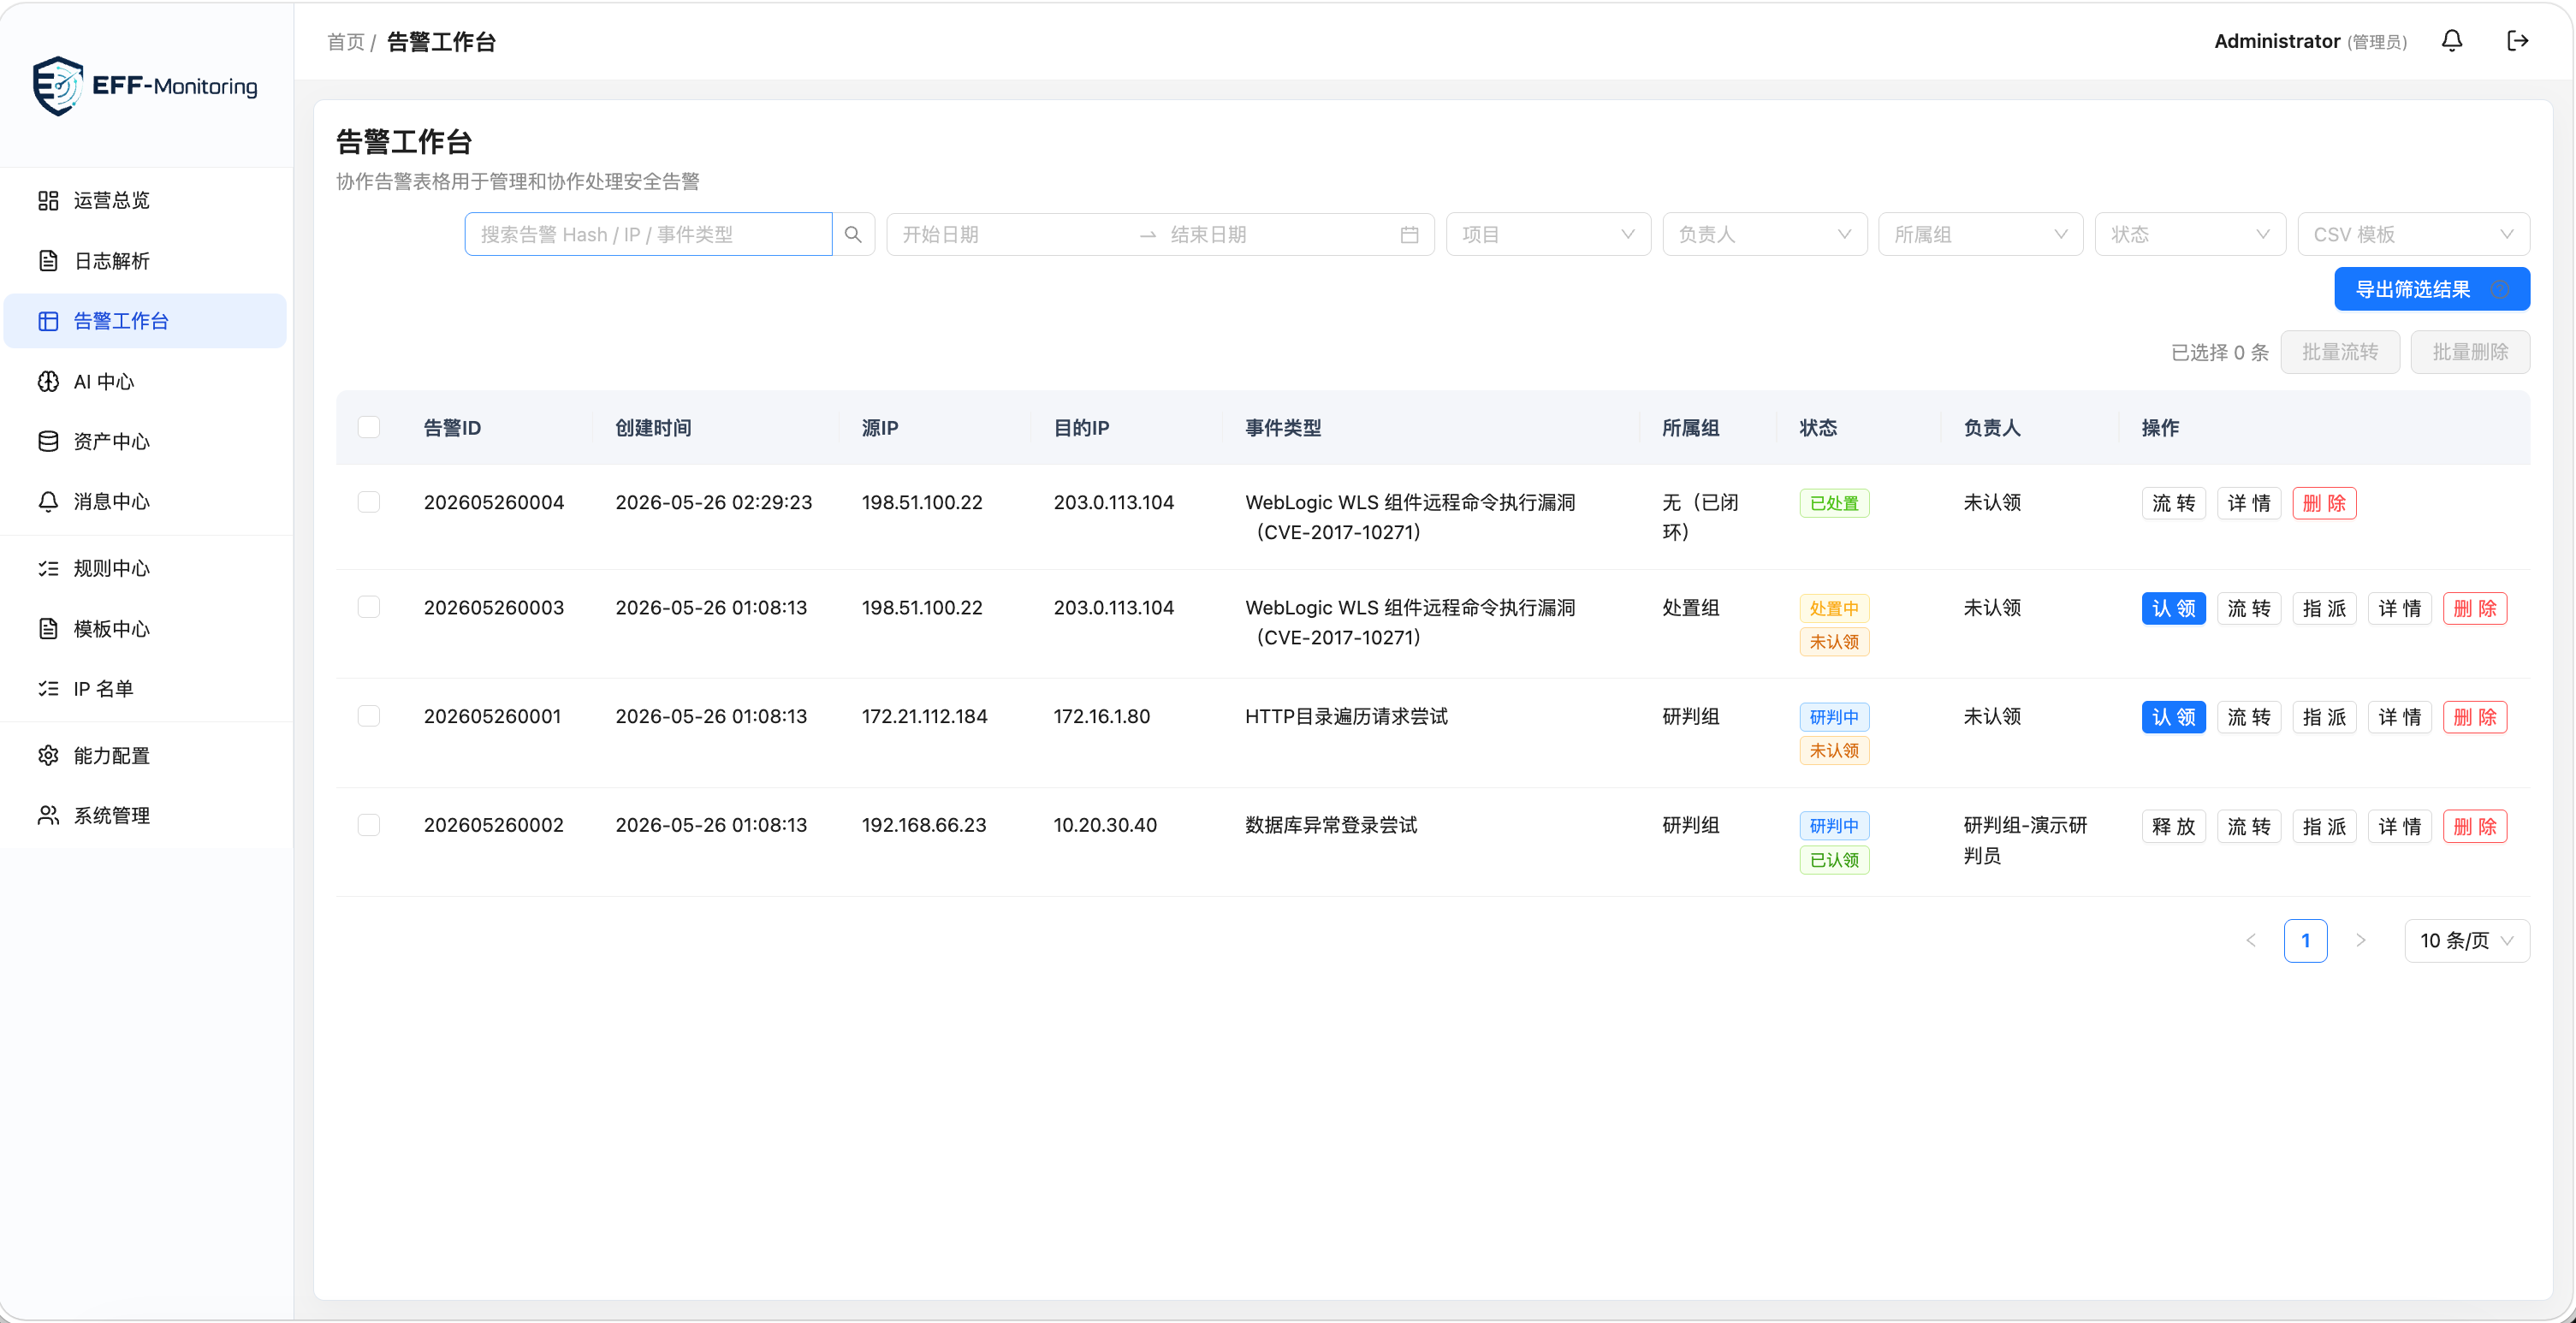
告警工作台
查询、筛选已录入的告警,进行认领、流转、指派等处置操作,详情页查看关联的 AI 研判结果、威胁情报、资产信息。
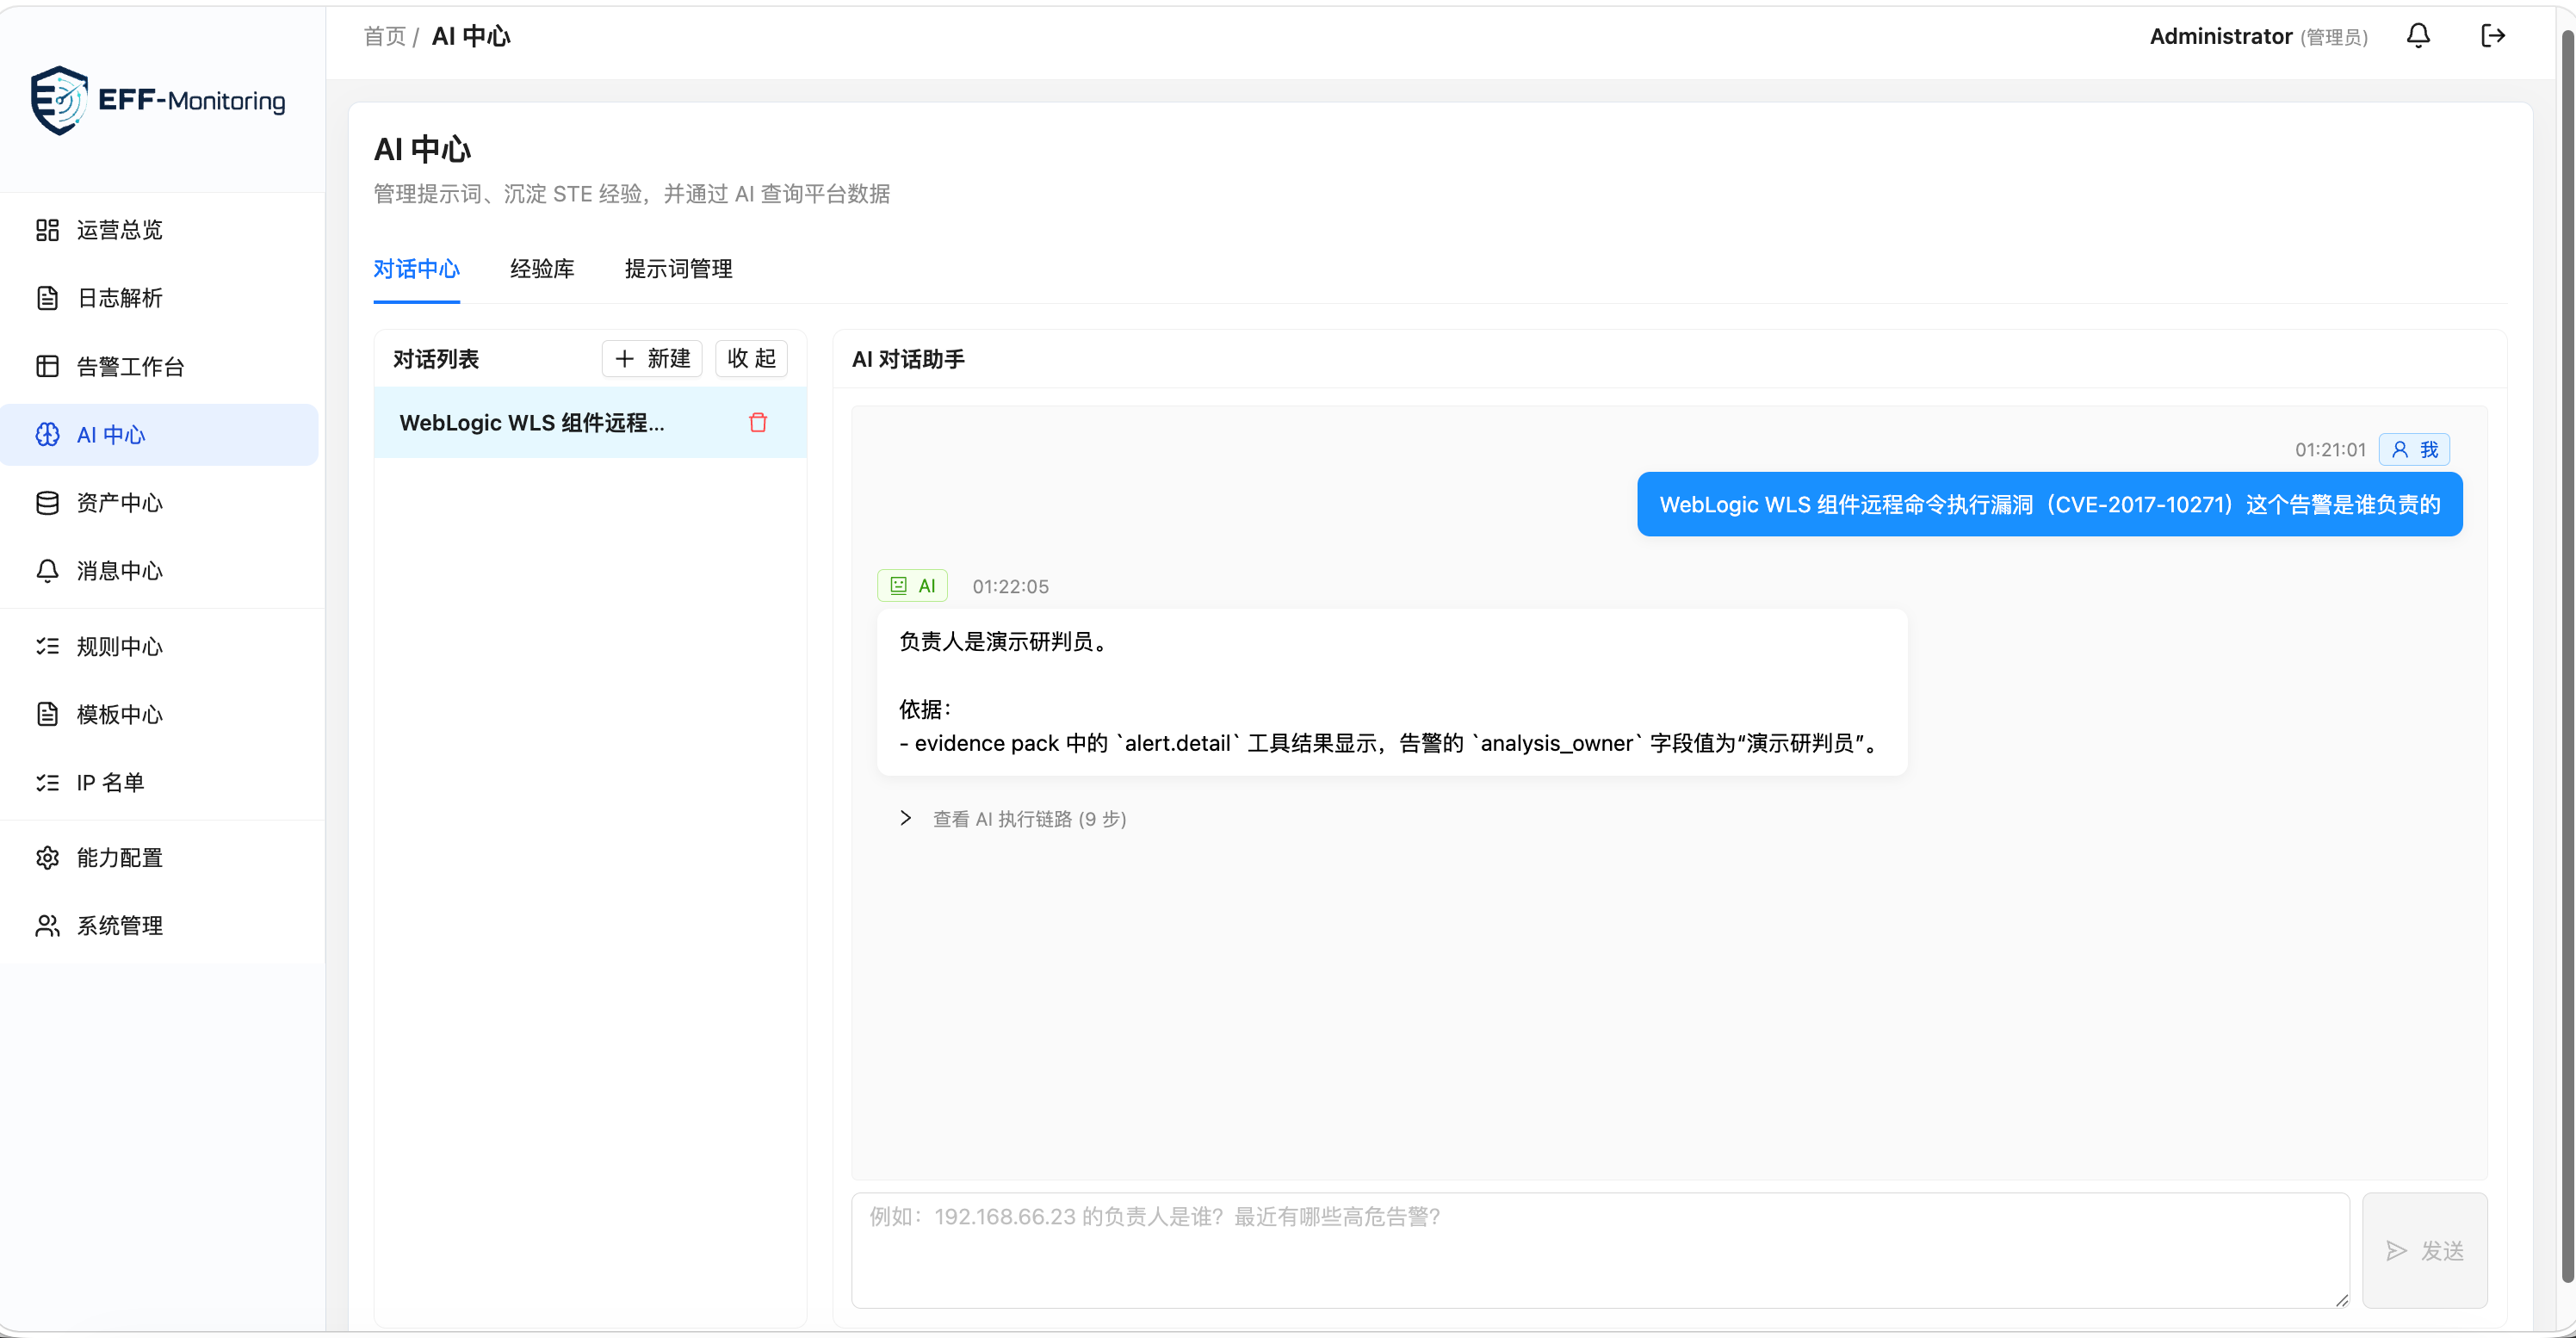
AI 中心
通过 AI 对话问答方式了解平台安全事件信息,辅助分析研判、报告编写等操作。
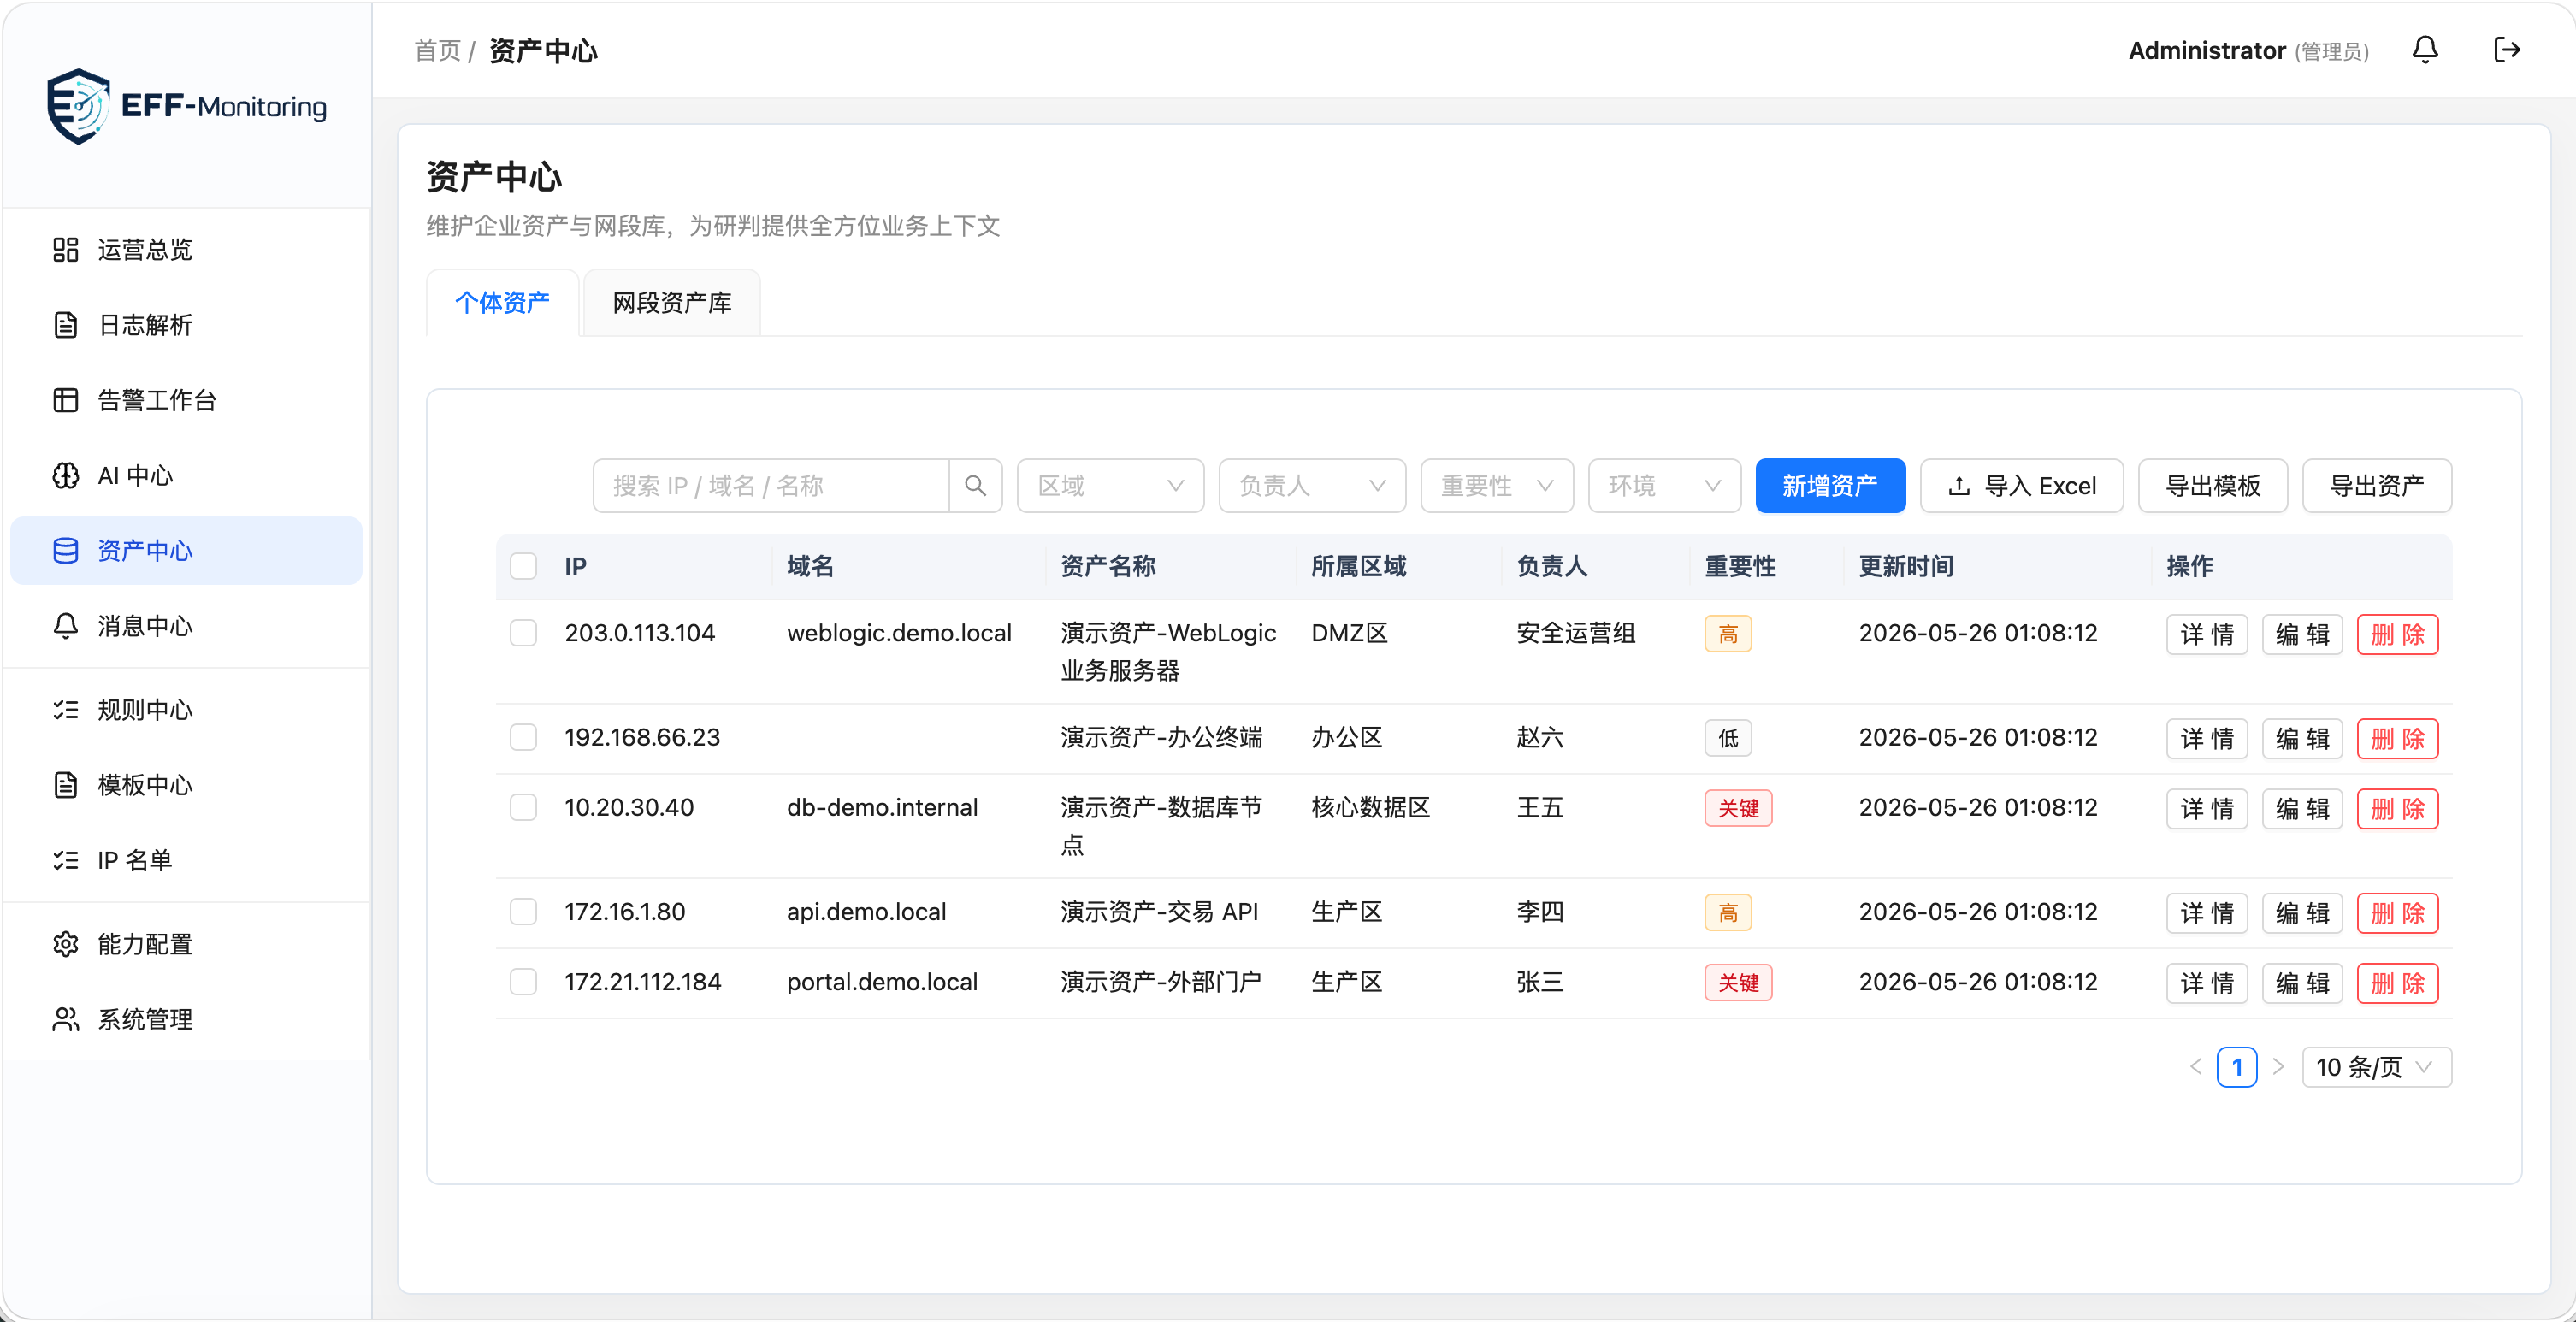
资产中心
配置资产网段信息,自动关联告警的源目 IP 地址资产。
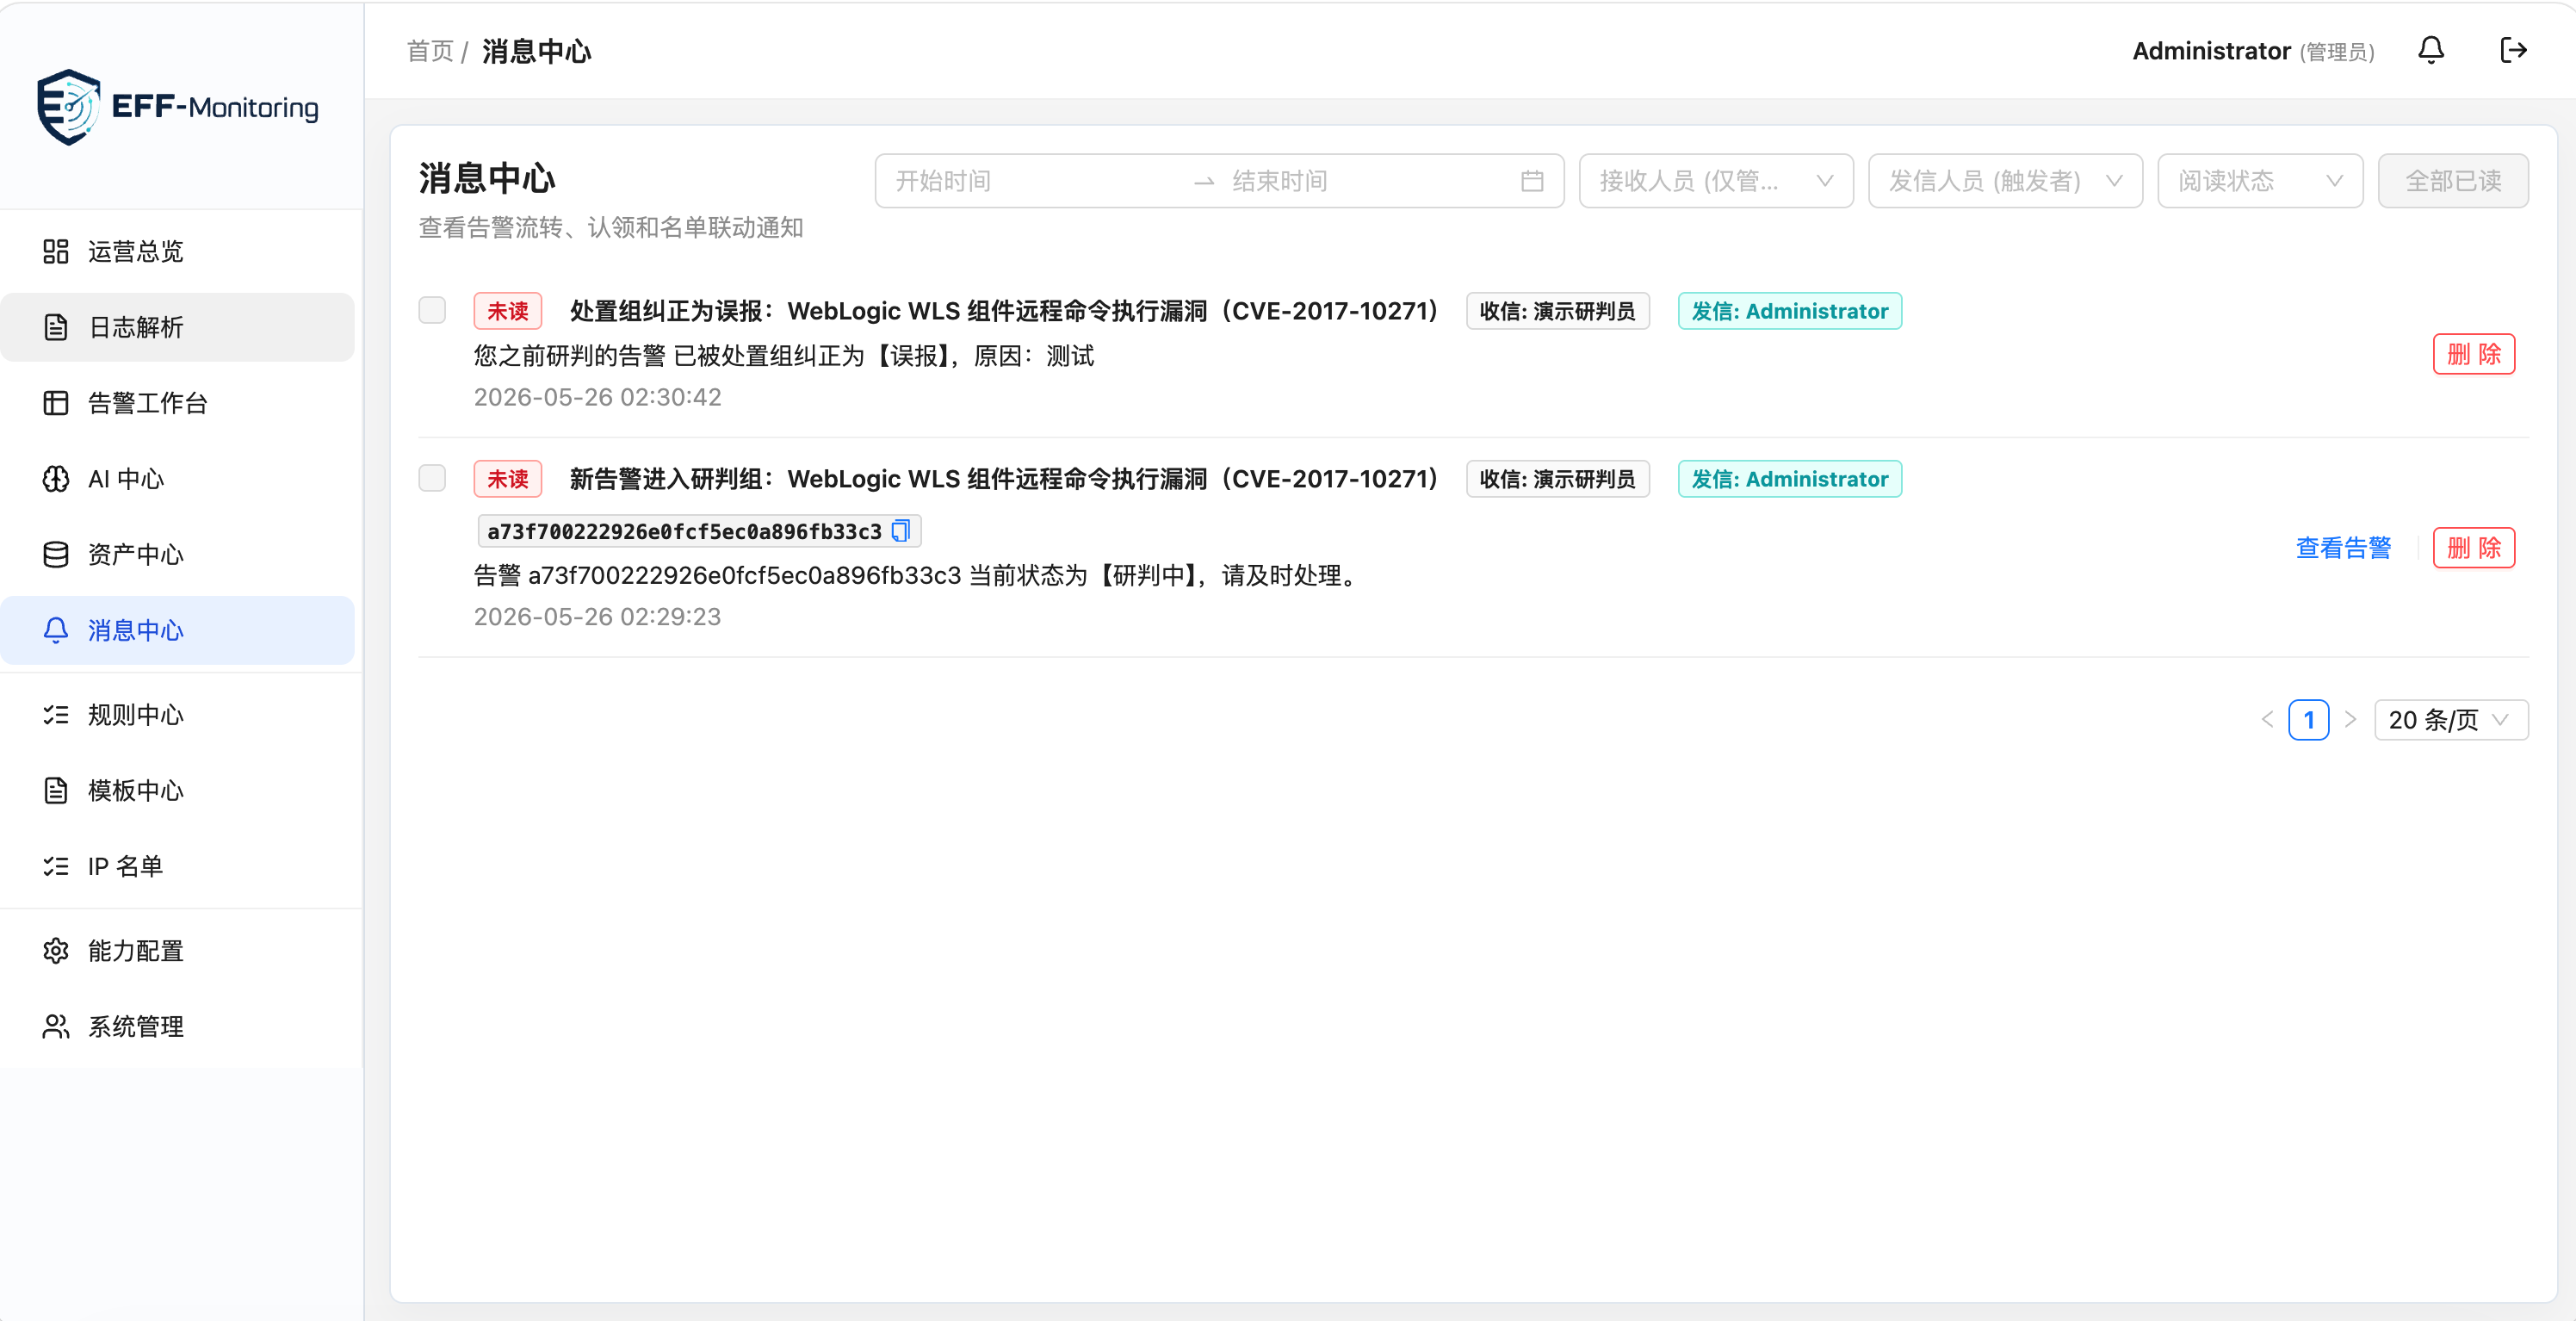
消息中心
根据事件处置动作或流程流转,推送对应的平台消息到具体人员。
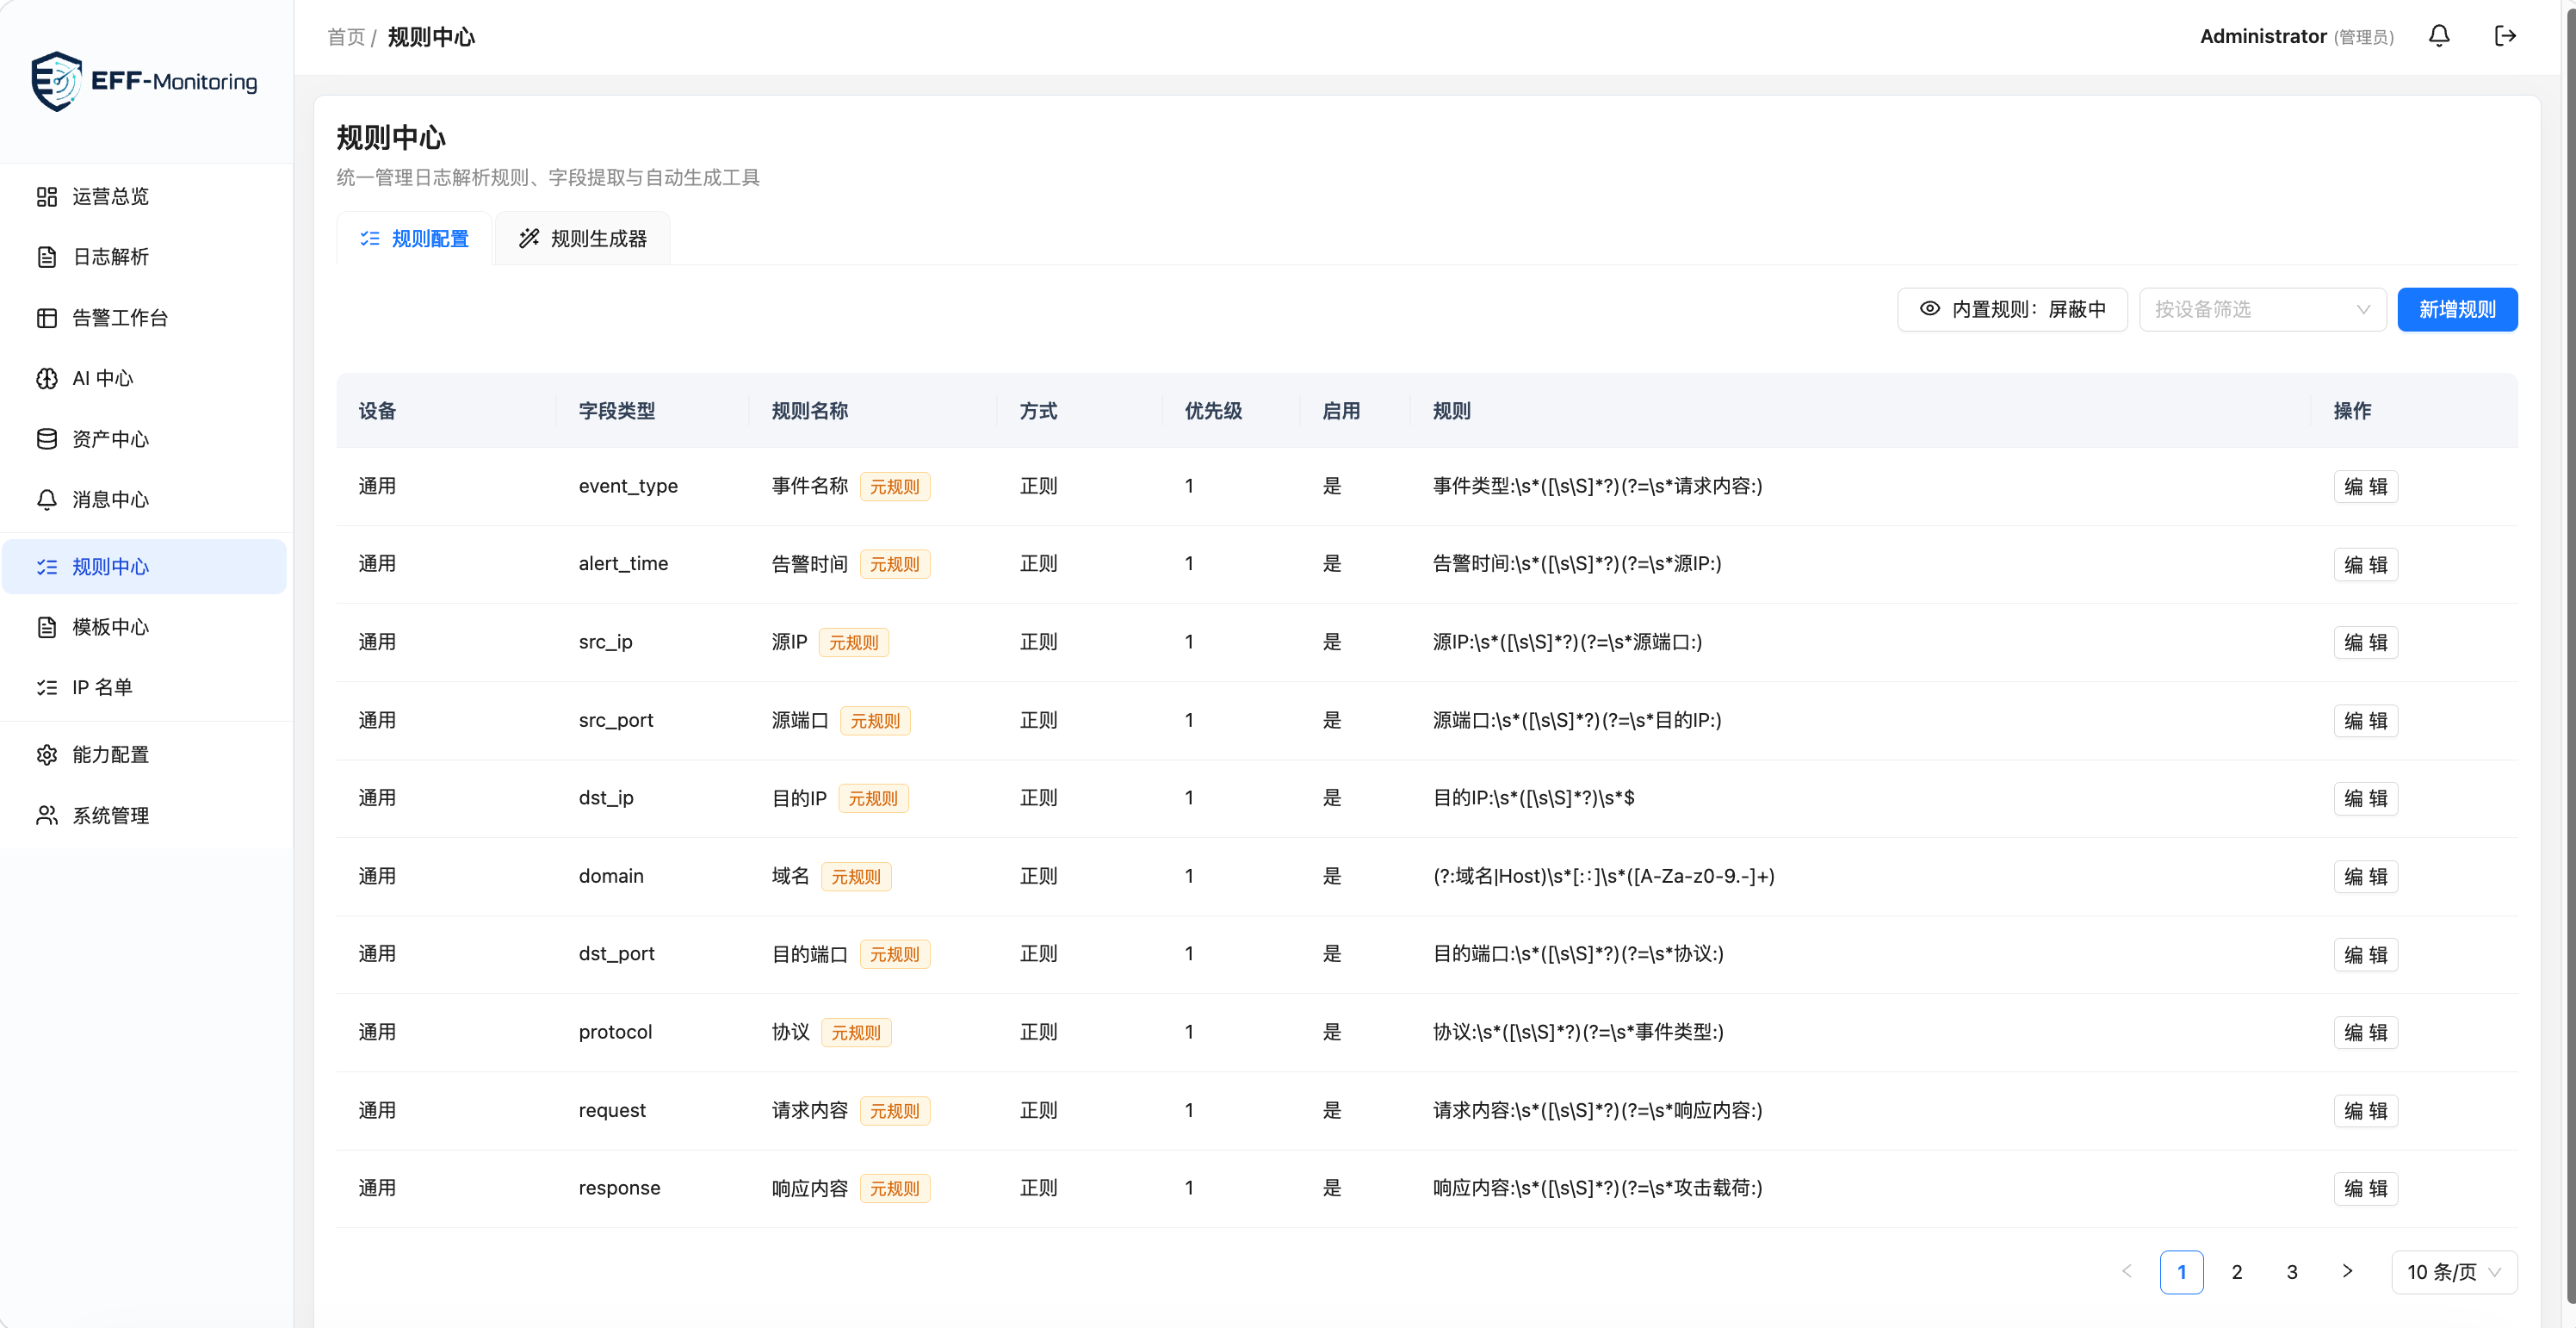
规则中心
灵活配置字段提取规则(正则表达式),支持规则生成器功能。
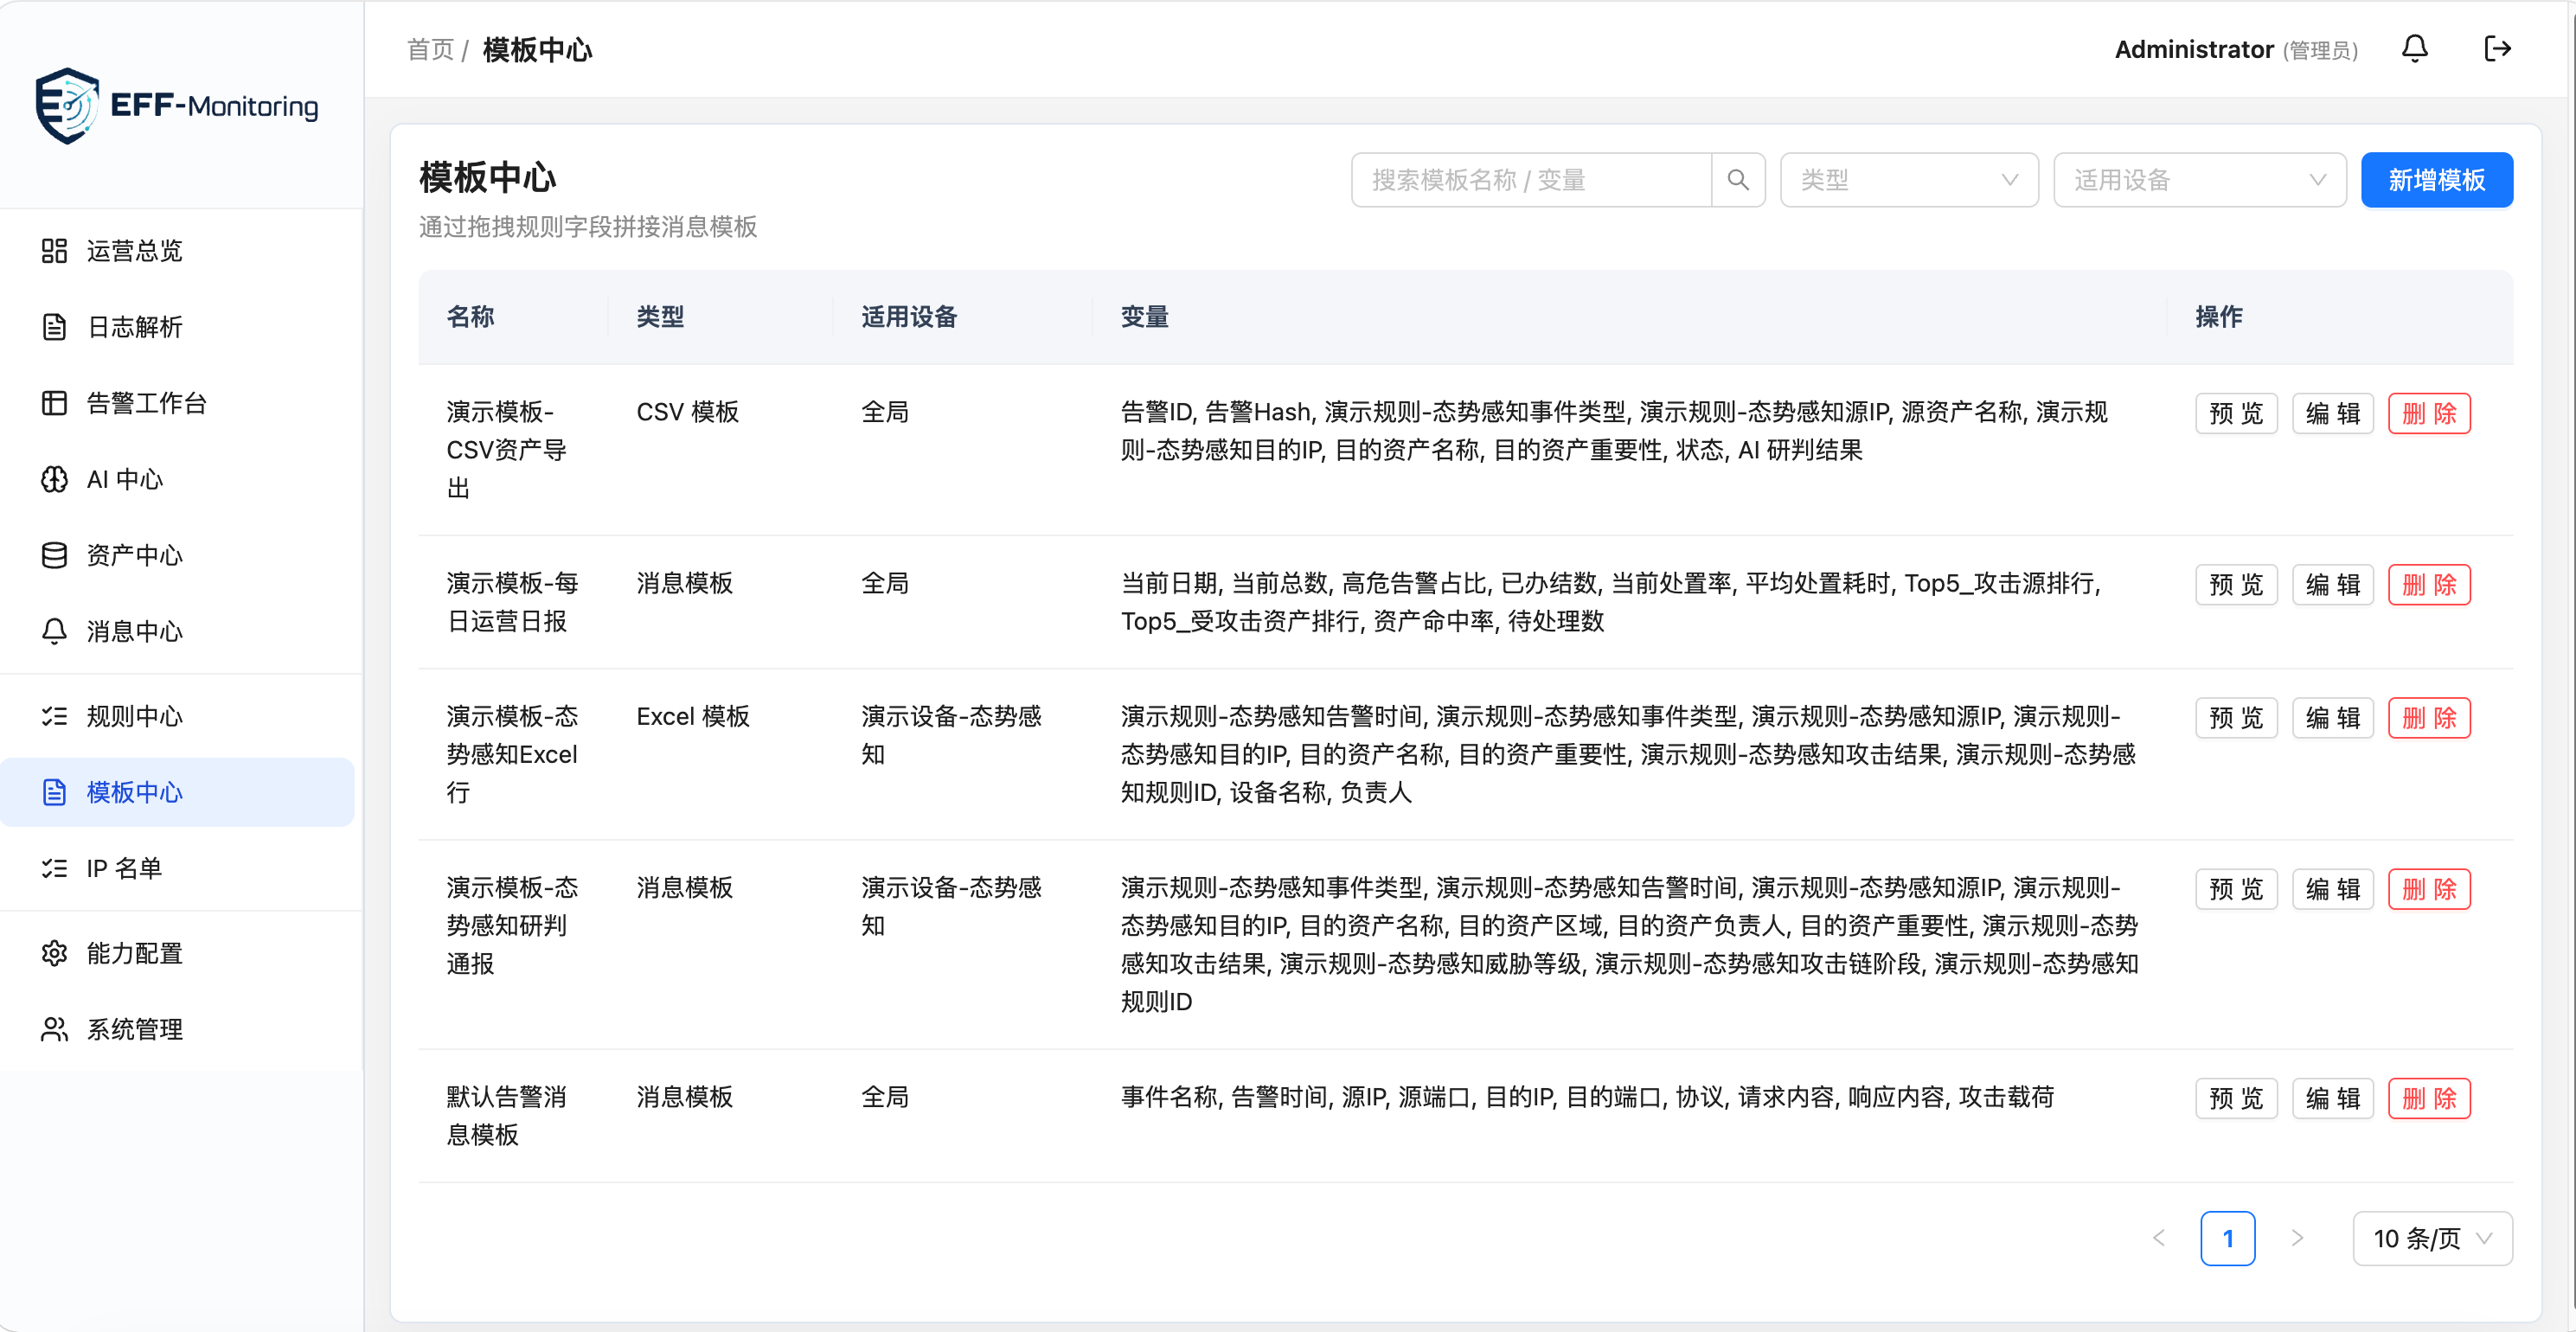
模板中心
拖拽规则字段拼接消息模板、Excel 模板、CSV 模板。
IP 名单
对 IP 地址进行黑白名单快速匹配,支持单 IP、CIDR 和 IP 范围规则,表格化维护。
能力配置
适配常见大模型 API、威胁情报和消息通知,支持个人配置覆盖全员配置。
系统管理
支持成员、项目、设备、时间同步等管理功能,审计日志与后台任务监控。
角色与权限
| 角色 | 范围 | 核心权限 |
|---|---|---|
admin 管理员 |
系统 | 全部权限:用户管理、强制解锁、重新指派、删除、全局配置 |
monitor 监测组 |
监测 | 同步告警、解析日志、查看导入历史 |
analyst 研判组 |
研判 | 认领告警、AI 分析、威胁情报查询、转处置或误报闭环 |
disposer 处置组 |
处置 | 认领处置任务、封禁 IP、退回研判、确认闭环 |
viewer 只读 |
只读 | 查看平台所有数据,不能执行写操作 |
技术栈
| 层 | 技术 |
|---|---|
| 后端 | FastAPI + SQLAlchemy + Pydantic + Alembic |
| 前端 | React 18 + TypeScript + Ant Design + Vite |
| 数据库 | PostgreSQL 16(Docker)/ SQLite(本地开发) |
| 缓存 | Redis 7 |
| AI 引擎 | LangGraph + OpenAI 兼容接口 |
| Excel | openpyxl |
| 集成 | 威胁情报、Webhook(企业微信/钉钉/飞书) |
| 部署 | Docker Compose + Nginx 反向代理 |
演示数据
首次启动时设置 ENABLE_DEMO_DATA=true(在 .env 中配置)即可自动初始化演示数据:
- 演示用户:
demo_analyst / demo123456、demo_viewer / demo123456 - 演示项目:攻防演练、日常运营
- 演示设备:WAF、NDR、态势感知
- 演示资产:门户、交易 API、数据库、办公终端、WebLogic 服务器、网段资产
- 演示规则:通用规则 + WAF/NDR/态势感知设备解析规则
- 演示模板:态势感知研判通报、Excel 行、CSV 资产导出
- 演示告警:预置示例告警,可验证资产命中、AI 研判、Hash 搜索、去重、运营总览和导出功能
演示数据中的公网 IP 使用文档保留地址段,不包含真实客户 IP。
License
AI-Guardian — 从被动告警到主动威胁防御
Built with ❤️ by HankLee
Explore related projects
trimstray/the-book-of-secret-knowledge
A collection of inspiring lists, manuals, cheatsheets, blogs, hacks, one-liners, cli/web tools and more.
257,557 starsHack-with-Github/Awesome-Hacking
A collection of various awesome lists for hackers, pentesters and security researchers
125,103 starsswisskyrepo/PayloadsAllTheThings
A list of useful payloads and bypass for Web Application Security and Pentest/CTF
82,542 starscaddyserver/caddy
Fast and extensible multi-platform HTTP/1-2-3 web server with automatic HTTPS
78,935 stars