
seqra/opentaint
seqra/opentaint has 174 GitHub stars and 13 forks. GitHot measured 0 stars in 24 hours and +3 in 7 days. Last checked 2026-11-09 23:59 UTC. Last push 2026-11-06.
The open source taint analysis engine for the AI era. A formal dataflow analysis tool you can customize and self-host, built so AI agents drive your application security analysis without burning tokens on every scan. AI-ready open source alternative to Semgrep Pro and CodeQL.
측정된 스타 증가
- in 24h
- 0
- in 7 days
- +3
- in 15 days
- 업데이트 지연
- in 1 month
- 업데이트 지연
서로 겹치는 기간의 순증가량이며 일별 합계가 아닙니다. 측정값이 없으면 비워 둡니다. 스타는 관심도를 나타내며 품질을 보장하지 않습니다.
docs/translations/README.ko.md
Original

AI 시대를 위한 오픈 소스 오염 분석 엔진
애플리케이션 보안을 위한 정형적 오염 분석 — AST 패턴 매칭 엔진이 놓치는 것을 찾아내고, LLM 에이전트가 취약점을 규칙으로 적용하도록 하며, 어느 쪽도 단독으로는 불가능한 규모로 확장합니다.


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
지원되는 기술 및 통합


Spring 앱을 위한 가장 철저한 taint 분석 엔진
로드맵


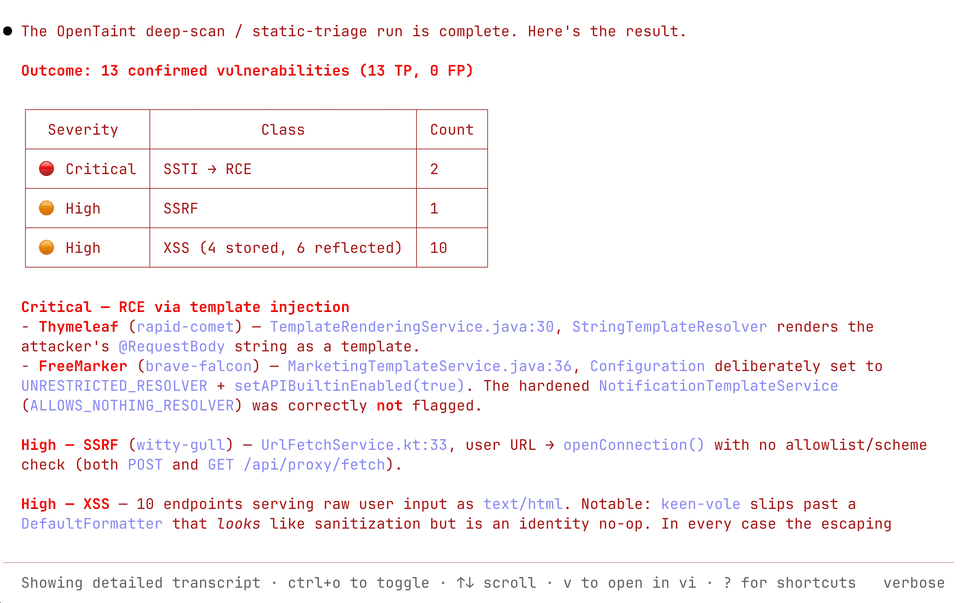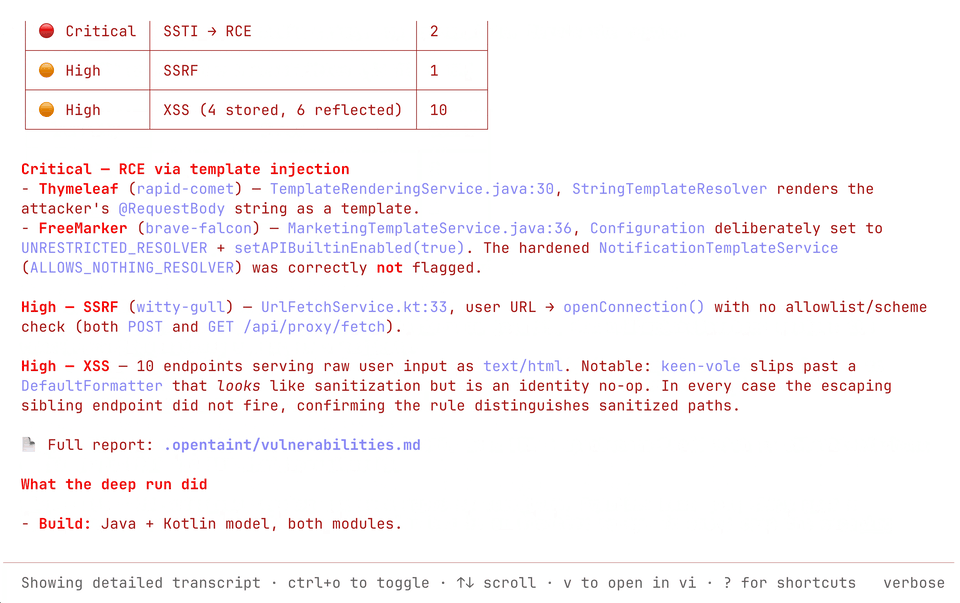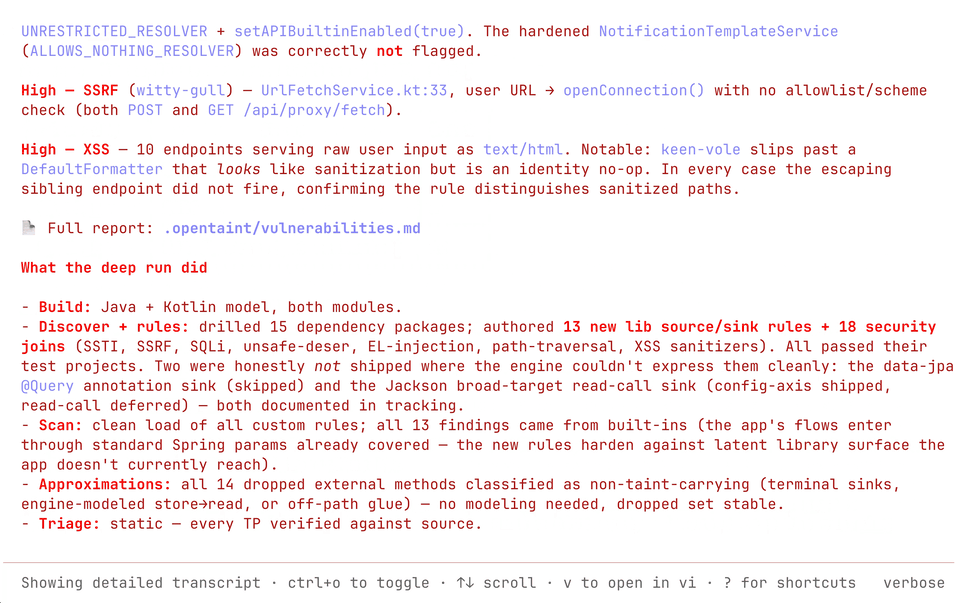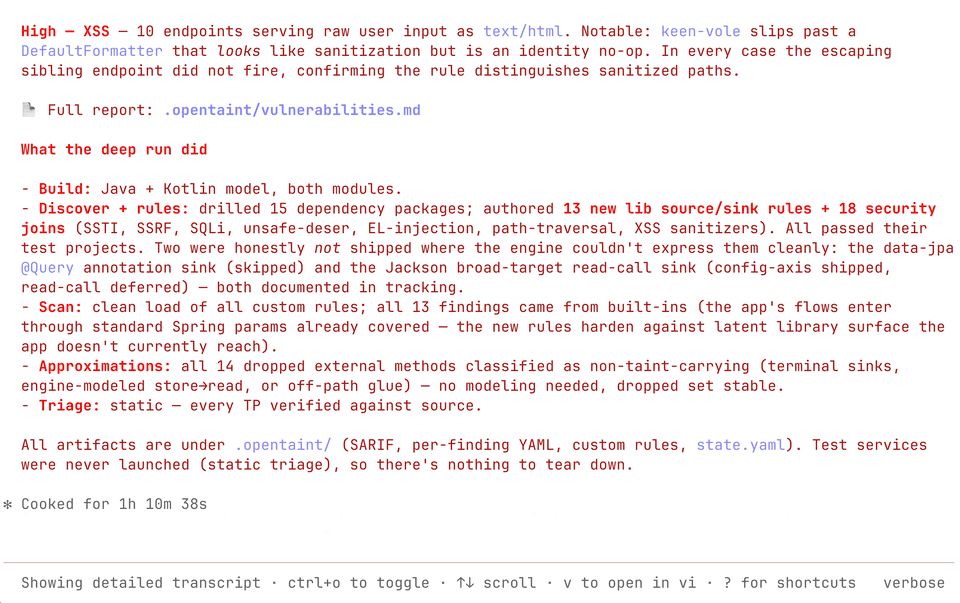
더 많은 스크린샷


OpenTaint을 사용해야 하는 이유는?
OpenTaint은 Semgrep Pro 와 CodeQL 의 오픈 소스 대안입니다 — 직접 커스터마이징하고 셀프 호스팅할 수 있는 정형적 프로시저 간 오염 분석 엔진으로, AI 에이전트가 매 스캔마다 토큰을 소모하지 않고도 보안 분석을 주도하도록 만들어졌습니다.
AI는 보안 팀이 따라잡을 수 있는 속도보다 빠르게 프로덕션 코드를 생성하며, AI가 잘못 만든 부분을 잡아내기 위해 만들어진 두 종류의 도구는 각각 나쁜 트레이드오프를 강요합니다:
- AST 패턴 매처 (Semgrep OSS, ast-grep, 린터)는 무료이고 빠르지만, 데이터 흐름이 아닌 구문을 매칭합니다 — 함수 경계나 영속성 계층을 가로지르는 신뢰할 수 없는 입력은 그대로 빠져나갑니다. 이를 실제로 잡아내는 더 깊은 프로시저 간 분석은 오랫동안 독점 도구 안에 갇혀 있었습니다.
- LLM 보안 에이전트는 패턴 매처가 놓치는 것을 찾아내지만, 실행할 때마다 코드를 다시 읽습니다. 토큰은 모든 파일, 모든 커밋, 모든 CI 빌드마다 쌓여가고 — 확률적 모델은 여전히 모든 것을 잡아냈다고 약속할 수 없습니다.
OpenTaint은 정적 분석기의 비용으로 LLM 에이전트의 깊이를 제공합니다:
- AST 패턴 매처가 놓치는 것을 찾아냅니다. 정형적 프로시저 간 데이터플로우 엔진은 함수 경계, 영속성 계층, 별칭, 비동기 코드를 가로질러 신뢰할 수 없는 데이터를 추적합니다.
- 매 스캔이 아니라 모델은 한 번만 비용을 지불합니다. 에이전트가 하나의 발견을 오염 분석 규칙으로 정제하도록 하세요. 그러면 결정론적 엔진이 그 규칙을 전체 코드베이스에 걸쳐 — 그리고 그 이후의 모든 커밋에서 — 수 분의 CPU 시간 내에, 토큰 비용 없이 재생합니다.
- 오픈 소스, 모든 것이 포함되어 있습니다. 엔진, 규칙, CI 통합이 Apache 2.0 및 MIT 라이선스 하에 하나의 스택으로 제공됩니다.
빠른 시작
설치 스크립트 (Linux/macOS)
curl -fsSL https://opentaint.org/install.sh | bash
Homebrew를 통한 설치 (Linux/macOS):
brew install --cask seqra/tap/opentaint
설치 스크립트 (Windows PowerShell)
irm https://opentaint.org/install.ps1 | iex
npm을 통한 설치 (Linux/macOS/Windows):
npm install -g @seqra/opentaint
또는 npx로 즉시 실행 — 설치 불필요 (Node.js 필요):
npx @seqra/opentaint scan
프로젝트 스캔:
opentaint scan
또는 Docker 사용:
docker run --rm -v $(pwd):/project -v $(pwd):/output \
  ghcr.io/seqra/opentaint:latest \
  opentaint scan --output /output/results.sarif /project
AI 에이전트 워크플로우
OpenTaint에는 정적 분석을 종단 간 애플리케이션 보안 워크플로우로 전환하는 에이전트 스킬이 포함되어 있습니다. 다음 명령으로 설치하세요:
npx skills add https://github.com/seqra/opentaint
appsec-agent 스킬은 전체 프로젝트 평가를 조율합니다: 프로젝트 빌드, OpenTaint 실행, 공격 표면 탐색, 맞춤 규칙 추가, 누락된 라이브러리 데이터 흐름 모델링, 발견 사항 분류, 그리고 선택적으로 확인된 취약점에 대한 동적 개념 증명(proof-of-concept) 검증 생성까지 수행합니다.
포함된 스킬은 일반적인 보안 분석 루프를 다룹니다:
- 스캔 및 분류:
build-project,run-scan,analyze-findings,generate-poc - 커버리지 확장:
triage-dependencies,discover-attack-surface,create-test-project,create-rule,assemble-lib-rules - 데이터플로우 모델링:
analyze-external-methods,create-pass-through-model,create-dataflow-model,debug-rule,report-analyzer-issue
문서
전체 가이드 — 설치, 사용법, 구성, CI/CD 통합: 문서.
지원
- 이슈: GitHub Issues
- 커뮤니티: Discord
- 이메일: [email protected]
스타 히스토리

라이선스
핵심 분석 엔진은 Apache 2.0 라이선스로 배포됩니다. CLI, GitHub Action, GitLab CI 템플릿, 규칙은 MIT 라이선스로 배포됩니다.
관련 프로젝트 살펴보기
trimstray/the-book-of-secret-knowledge
영감을 주는 목록, 매뉴얼, 치트시트, 블로그, 팁, 원라이너, CLI/웹 도구 등을 모은 컬렉션.
257,431 스타Hack-with-Github/Awesome-Hacking
해커, 펜테스터, 보안 연구자를 위한 다양한 Awesome 목록 모음.
125,103 스타swisskyrepo/PayloadsAllTheThings
웹 애플리케이션 보안과 모의 침투 테스트/CTF에 유용한 페이로드 및 우회 방법 목록.
82,542 스타caddyserver/caddy
빠르고 확장 가능한 멀티플랫폼 HTTP/1-2-3 웹 서버이며, 자동 HTTPS를 지원합니다
78,935 스타