
BitterSecurity/Decepticon
BitterSecurity/Decepticon has 6,571 GitHub stars and 1,255 forks. GitHot measured +4 stars in 24 hours and +56 in 7 days. Last checked 2026-11-09 12:19 UTC. Last push 2026-11-07.
Autonomous Hacking Agent for Red Team
측정된 스타 증가
- in 24h
- +4
- in 7 days
- +56
- in 15 days
- 기록 수집 중
- in 1 month
- 기록 수집 중
서로 겹치는 기간의 순증가량이며 일별 합계가 아닙니다. 측정값이 없으면 비워 둡니다. 스타는 관심도를 나타내며 품질을 보장하지 않습니다.
README_KO.md
Original
Decepticon — 자율 레드팀 에이전트
"또 AI 해킹 툴이야? nmap 돌리고 리포트 쓰는 거 아니야?"


OSS 에이전트의 핵심 기능
- 범위 검토 후 바로 Red 실행: CLI에서 인게이지먼트 이름과 대상·제외 범위를
검토하고 확인하면 기계 판독 RoE가 저장되고 Red / Decepticon으로 진입합니다.
사전에 scope 파일을 준비하거나 별도 승인 명령을 실행할 필요가 없습니다.
Soundwave의 Plan은 선택 사항이며
/mode로 자유롭게 전환할 수 있습니다. Blue에서는 연결된 로컬 센서 이벤트를 조사합니다. 인게이지먼트 흐름. - 터미널 사용 흐름: 검색 가능한 모드·모델·세션 선택기, 여러 줄 입력, 초안·입력 이력 보존,
대기 메시지 관리, 독립적인 Blue 감시 상태와 사건 상세, 대화 내보내기,
읽기 전용
decepticon doctor를 제공합니다. CLI 레퍼런스 · 업그레이드 안내. - 전문 에이전트 운영: 정찰, 취약점 연구, 익스플로잇, Active Directory, 클라우드 등 도메인별 에이전트가 격리된 샌드박스에서 작업합니다. BloodHound CE와 Sliver C2 같은 전문 워크로드는 필요할 때 시작합니다. 에이전트 목록 · 아키텍처.
- 자율 리버스 엔지니어링: 인게이지먼트 중 발견한 바이너리에 심층 분석이 필요하면 Reverser가 선택형 REA 워크로드를 시작하고 Ghidra 프로바이더의 MCP 도구를 찾아 사용합니다. REA는 바이너리에 결합된 분석 세션을 유지하고, 결과를 에이전트에 전달하기 전에 원본 Evidence bundle을 저장합니다. REA 리버싱 동작.
- Blue Cell 방어 관찰: 로컬 센서가 웹 서비스로 들어오는 요청과 선택적으로 애플리케이션 로그를 수집합니다. 상주 방어 에이전트가 의심 이벤트를 조사하고 Red 인게이지먼트와 함께 CLI에 알립니다. 자동 차단은 수행하지 않습니다. Blue Cell 설정과 관찰 범위.
- 검토 가능한 결과: 워크스페이스와 지식 그래프에 발견 사항과 공격 문맥을 보존합니다. 선택형 웹 대시보드에서는 에이전트 활동을 실시간으로 보고 계획·발견 사항·공격 그래프를 검토할 수 있습니다. 웹 대시보드 · 지식 그래프.
상용 제품 데모
☁️ 직접 설치하기 번거롭다면? Decepticon이 클라우드에서 라이브로 돌아갑니다.
Docker 설치 없이 — 브라우저에서 바로 자율 레드팀 엔게이지먼트를 실행하세요.

오픈소스 CLI 데모
설치
사전 요구사항: Docker 와 Docker Compose v2.
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # 대화형 설정 위자드 (프로바이더, API 키, 모델 프로필)
decepticon           # 코어 서비스와 터미널 CLI 실행; 웹 대시보드는 CLI에서 /web
라이브러리로 사용 (pip)
에이전트 위에 무언가를 만드시나요 — 제품, 연구 통합, 커스텀 오케스트레이터? SDK 를 PyPI 에서 설치하세요:
pip install decepticon              # 코어 SDK
pip install "decepticon[neo4j]"     # + 지식그래프 공격체인 도구
decepticon 은 클라이언트 SDK 입니다 — 에이전트 팩토리·미들웨어·도구·스킬을 담고 있고, LLM 호출과 샌드박스 실행은 런타임 서비스로 HTTP 라우팅합니다 (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). 에이전트를 실제로 돌리려면 그 서비스들이 필요합니다 — 위 Docker 스택을 쓰거나 URL 을 직접 가리키세요. 팩토리 오버라이드 surface, 선언적 PluginBundle 플러그인, 안전 게이트는 라이브러리로서의 Decepticon 참고.
💖 Decepticon 후원
AI 기반 위협 환경에 맞선 공격형 백신을 지향하고 있습니다. 자율 레드팀이 더 강한 방어로 이어진다고 믿으신다면 후원으로 함께해 주세요.
벤치마크
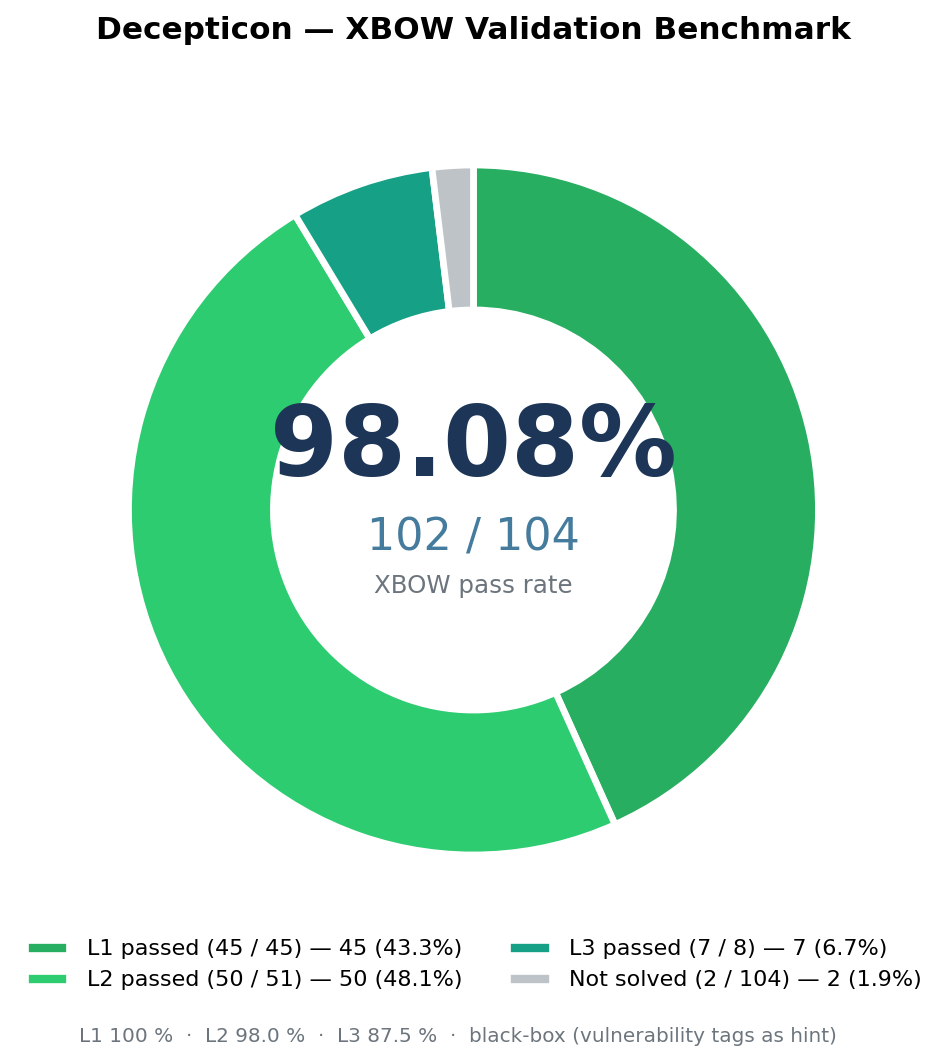
| 벤치마크 | 난이도 | 통과율 |
|---|---|---|
| XBOW validation-benchmarks | Easy (Level 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Medium (Level 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Hard (Level 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | 모든 난이도 | 102 / 104 (98.08 %) |
- 챌린지별 전체 인덱스 · 공격 클래스 매트릭스 · LangSmith 트레이스
- 다른 AI 펜테스트 에이전트와 비교 (Strix · PentestGPT · MAPTA · Cyber-AutoAgent · XBOW 상용 등)
Decepticon이란?
AI + 해킹 도구들은 대부분 nmap 돌리고 리포트 출력하는 데모입니다. Decepticon은 다릅니다.
Decepticon은 전문 자율 레드팀 에이전트입니다. 실제 공격자처럼 현실적인 공격 체인을 실행합니다 — 정찰, 초기 침투, 권한 상승, 횡이동, C2 — 스캐너가 아닌 실제 공격자의 방식으로.
Red는 생성 시 운영자가 검토한 plan/roe.json의 기계 판독 범위를 적용합니다. 누락된 범위는 /scope import <file> --confirm으로 가져올 수 있으며, 별도 /mode red approve 명령이나 승인 마커는 없습니다. Plan은 선택 사항입니다. Soundwave는 ConOps·디컨플릭션 등 계획 문서를 작성하고, OPPLAN은 Red 실행 오케스트레이터가 구성합니다.
왜 Decepticon인가?
체크리스트 스캔이 아닌 실제 킬체인. Decepticon은 OPPLAN을 읽고 열린 경로를 통해 목표를 추적합니다 — 피벗, 적응, 기술 체이닝.
진짜 인터랙티브 셸. 실제 공격 도구들은 인터랙티브합니다 (msfconsole, sliver-client, evil-winrm). Decepticon은 영구 tmux 세션에서 명령을 실행하고 인터랙티브 프롬프트를 자동 감지합니다 — 도구가 프롬프트를 띄우면 우회책 없이 후속 명령을 보냅니다.
하드닝된 샌드박스 격리. 모든 명령은 운영 네트워크(sandbox-net)의 Kali Linux 샌드박스에서 실행되며, 관리망(decepticon-net)과 분리되어 있습니다. LangGraph는 샌드박스 HTTP API로 도구 실행을 제어합니다. → 아키텍처
공격이 방어를 만든다. 계획 중인 공격형 백신 루프는 발견된 취약점을 공격 → 방어 → 검증 사이클로 전환하는 방향입니다.
아키텍처
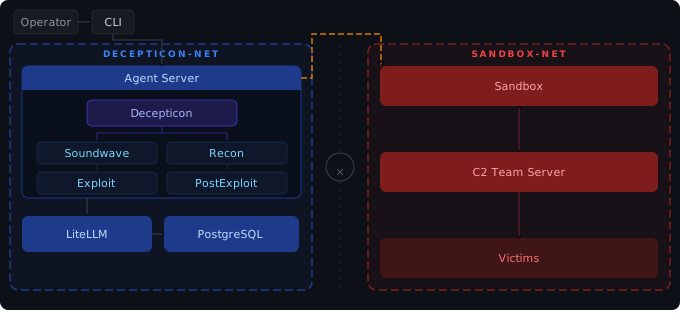
두 개의 네트워크로 분리된 설계입니다. 기본 관리 서비스(LiteLLM, PostgreSQL, Skillogy, LangGraph)와 샌드박스는 유지하고, 웹 대시보드는 CLI의 /web 명령으로, BloodHound CE·Sliver C2·REA/Ghidra 등 전문 워크로드는 필요할 때 시작합니다. Neo4j는 관리망과 샌드박스망에 연결되어 발견 사항을 영속화합니다.
에이전트
킬체인 단계별로 구성된 16개의 전문 에이전트. 각 에이전트는 목표마다 새로운 컨텍스트 윈도우로 시작 — 누적 노이즈 없음.
오케스트레이션 · 정찰 · 초기 침투 · 사후 익스플로잇 · 취약점 연구 · 도메인 스페셜리스트 (AD, Cloud, 스마트 컨트랙트, 리버싱, Analyst).
모델 & 프로바이더
Tier 기반 자격증명-aware 폴백 체인. 사용 가능한 자격증명을 우선순위 순으로 알려주면, 모든 tier에서 primary→fallback 체인이 자동 구성됩니다.
| 프로파일 | 에이전트당 tier | 사용 케이스 |
|---|---|---|
| eco (기본) | 에이전트별 (orchestrator/exploiter/patcher/analyst=HIGH, execution=MID, recon/soundwave=LOW) | 프로덕션 |
| max | 모든 에이전트 HIGH | 고가치 타깃 |
| test | 모든 에이전트 LOW | 개발 / CI |
Tier가 매핑된 프로바이더: Anthropic, OpenAI, Google Gemini, MiniMax, DeepSeek, xAI, Mistral, OpenRouter, Nvidia NIM, Ollama (로컬). 구독 OAuth: Claude Max/Pro/Team, ChatGPT Pro/Plus/Team, Gemini Advanced, Copilot Pro, SuperGrok, Perplexity Pro.
decepticon onboard로 설정. → 모델 전체 레퍼런스 및 폴백 예시
문서
| 주제 | 문서 |
|---|---|
| 설치 및 첫 인게이지먼트 | 시작하기 |
| 셋업 / OAuth / 프로바이더 / 대시보드 전체 | 셋업 가이드 |
| 코딩 에이전트용 CLI 래퍼 | Decepticon 스킬 |
| 문서 및 저장소 구조 | 문서 인덱스 |
| 모든 CLI 커맨드와 단축키 | CLI 레퍼런스 |
모든 make 타깃 |
Makefile 레퍼런스 |
| 에이전트 목록 및 미들웨어 | 에이전트 |
| REA/Ghidra 리버스 엔지니어링 | REA 리버싱 |
| 로컬 방어 관찰 | Blue Cell |
| 모델 프로필과 폴백 체인 | 모델 |
| 스킬 시스템과 포맷 스펙 | 스킬 |
| 웹 대시보드 기능 및 설정 | 웹 대시보드 |
| 시스템 아키텍처와 네트워크 격리 | 아키텍처 |
| Neo4j 지식 그래프 | 지식 그래프 |
| 엔드투엔드 인게이지먼트 워크플로 | 인게이지먼트 워크플로 |
| 공격형 백신 루프 | 공격형 백신 |
| 릴리즈 변경 내역 | Changelog |
| Decepticon 기여하기 | 기여 가이드 |
기여하기
git clone https://github.com/BitterSecurity/Decepticon.git
cd Decepticon
make dev     # 핫 리로드로 시작
make cli     # 인터랙티브 CLI 열기 (별도 터미널)
→ 기여 가이드
커뮤니티
Discord에서 질문하고, 인게이지먼트 로그를 공유하고, 기술을 토론하세요.
면책조항
시스템 소유자로부터 명시적인 서면 허가 없이 어떠한 시스템이나 네트워크에도 이 프로젝트를 사용하지 마십시오. 컴퓨터 시스템에 대한 무단 접근은 불법입니다. 귀하의 행동에 대한 책임은 전적으로 귀하에게 있습니다. 이 프로젝트의 저자와 기여자는 오용에 대한 어떠한 책임도 지지 않습니다.
라이선스
관련 프로젝트 살펴보기
affaan-m/ECC
에이전트 실행·제어 프레임워크를 위한 성능 최적화 시스템. Claude Code, Codex, Opencode, Cursor 등을 위한 스킬, 본능, 메모리, 보안, 연구 우선 개발을 제공합니다.
300,001 스타NousResearch/hermes-agent
당신과 함께 성장하는 에이전트
261,984 스타multica-ai/andrej-karpathy-skills
Andrej Karpathy가 관찰한 LLM 코딩의 함정을 바탕으로 Claude Code의 동작을 개선하는 단일 CLAUDE.md 파일입니다.
231,196 스타firecrawl/firecrawl
웹과 그 너머의 데이터로 AI 에이전트를 강화합니다. 초지능을 위한 라이브러리를 구축하고 있습니다. 🔥
199,847 스타