
seqra/opentaint has 174 GitHub stars and 13 forks. GitHot measured 0 stars in 24 hours and +3 in 7 days. Last checked 2026-11-09 23:59 UTC. Last push 2026-11-06.
The open source taint analysis engine for the AI era. A formal dataflow analysis tool you can customize and self-host, built so AI agents drive your application security analysis without burning tokens on every scan. AI-ready open source alternative to Semgrep Pro and CodeQL.
計測したスター増加
- 24時間
- 0
- 7日間
- +3
- 15日間
- 更新が遅れています
- 1か月
- 更新が遅れています
期間ごとの純増数です。期間は重複しており、日別の値ではありません。未計測の値は空欄です。スター数は注目度の指標であり、品質の保証ではありません。
docs/translations/README.ja.md
オリジナル

AI 時代のオープンソーステイント解析エンジン
アプリケーションセキュリティのための形式的なテイント解析——AST パターンマッチングエンジンが見逃すものを発見し、LLM エージェントが脆弱性をルールとして適用できるようにし、どちらも単独では対応できない規模に拡張します。


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
対応技術とインテグレーション


Spring アプリケーション向けの最も徹底的なテイント分析エンジン
ロードマップ


その他のスクリーンショット


なぜ OpenTaint なのか?
OpenTaint は Semgrep Pro や CodeQL のオープンソース代替であり、カスタマイズしてセルフホストできる形式的な手続き間テイント解析エンジンです。AI エージェントがスキャンごとにトークンを消費することなく、セキュリティ解析を駆動できるよう設計されています。
AI はセキュリティチームが追いつけないほどの速さで本番コードを生成しており、その誤りを捉えるために作られた 2 種類のツールは、いずれも好ましくないトレードオフを強いてきました:
- AST パターンマッチャー(Semgrep OSS、ast-grep、各種リンター)は無料で高速ですが、データフローではなく構文を照合するため、関数境界や永続化層をまたぐ信頼できない入力はそのまますり抜けてしまいます。それを実際に捉えるより深い手続き間解析は、長らくプロプライエタリなツールの中に閉じ込められてきました。
- LLM セキュリティエージェントはパターンマッチャーが見逃すものを発見しますが、実行のたびにコードを読み直します。トークンはファイルごと、コミットごと、CI ビルドごとに積み重なり——それでも確率的なモデルは、すべてを捉えたと保証することはできません。
OpenTaint は、静的解析ツールのコストで LLM エージェントの深さを提供します:
- AST パターンマッチャーが見逃すものを発見。 形式的な手続き間データフローエンジンが、関数境界、永続化層、エイリアス、非同期コードを横断して信頼できないデータを追跡します。
- スキャンごとではなく、モデルには一度だけ支払う。 エージェントに単一の検出結果をテイントルールへと蒸留させます。決定的なエンジンはそのルールをコードベース全体——そしてその後のすべてのコミット——に対して、数分の CPU 時間で、トークンコストゼロで再生します。
- オープンソース、すぐに使える。 エンジン、ルール、CI インテグレーションが、Apache 2.0 と MIT ライセンスの下で一つのスタックとして提供されます。
クイックスタート
インストールスクリプト (Linux/macOS)
curl -fsSL https://opentaint.org/install.sh | bash
Homebrew でインストール (Linux/macOS):
brew install --cask seqra/tap/opentaint
インストールスクリプト (Windows PowerShell)
irm https://opentaint.org/install.ps1 | iex
npm でインストール (Linux/macOS/Windows):
npm install -g @seqra/opentaint
または npx で即座に実行——インストール不要 (Node.js が必要):
npx @seqra/opentaint scan
プロジェクトをスキャン:
opentaint scan
または Docker を使用:
docker run --rm -v $(pwd):/project -v $(pwd):/output \
  ghcr.io/seqra/opentaint:latest \
  opentaint scan --output /output/results.sarif /project
その他のオプションについては、インストールと使い方をご覧ください。
AI エージェントワークフロー
OpenTaint には、静的解析をエンドツーエンドのアプリケーションセキュリティワークフローへと変えるエージェントスキルが含まれています。以下のコマンドでインストールできます:
npx skills add https://github.com/seqra/opentaint
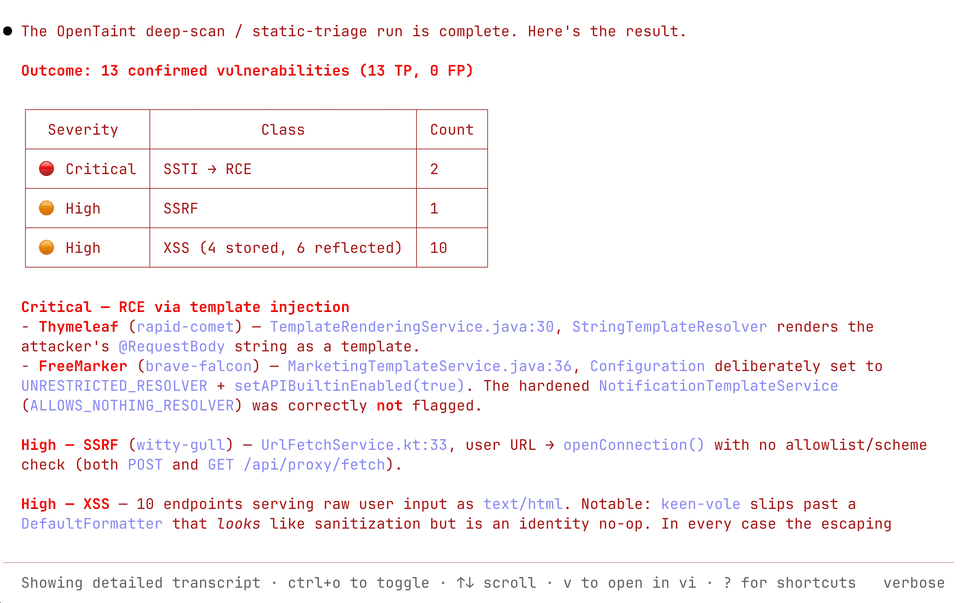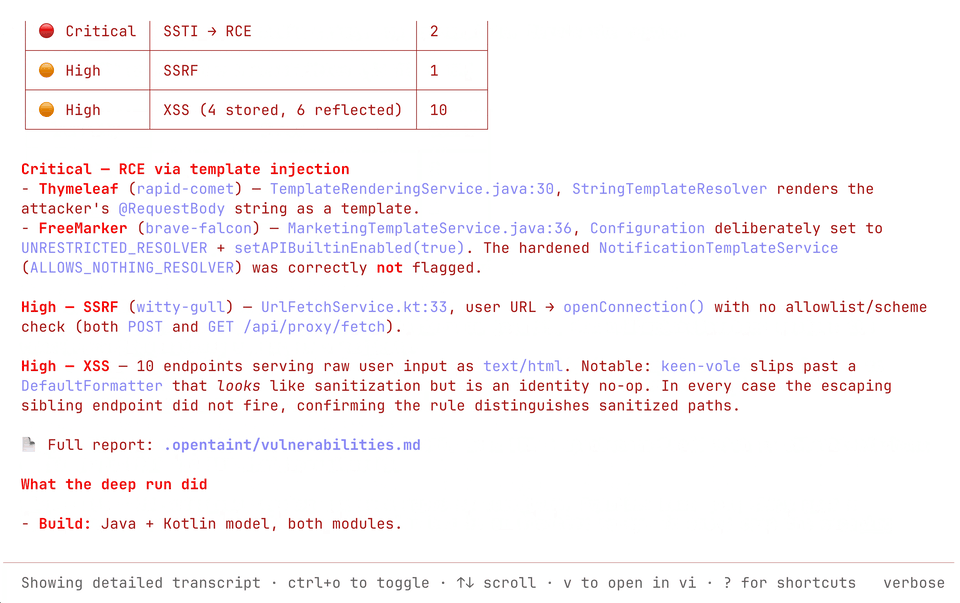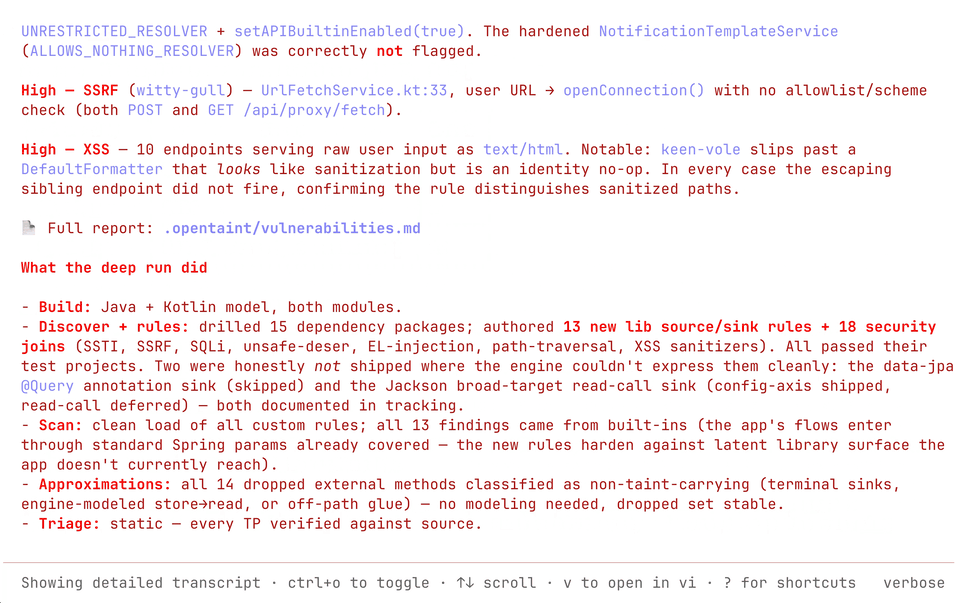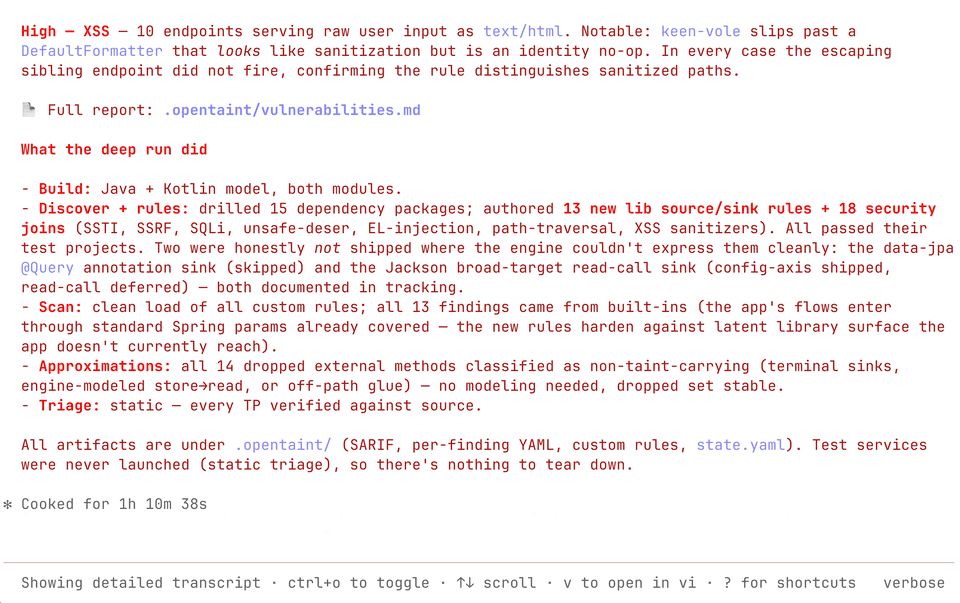
appsec-agent スキルは、プロジェクト評価の全体をオーケストレーションします:プロジェクトのビルド、OpenTaint の実行、攻撃対象領域の発見、対象を絞ったルールの追加、不足しているライブラリのデータフローのモデリング、検出結果のトリアージ、さらにオプションで、確認された脆弱性に対する動的な概念実証チェックの生成までを行います。
含まれるスキルは、一般的なセキュリティ解析のループをカバーします:
- スキャンとトリアージ:
build-project、run-scan、analyze-findings、generate-poc - カバレッジ拡張:
triage-dependencies、discover-attack-surface、create-test-project、create-rule、assemble-lib-rules - データフローモデリング:
analyze-external-methods、create-pass-through-model、create-dataflow-model、debug-rule、report-analyzer-issue
ドキュメント
完全ガイド——インストール、使い方、設定、CI/CD インテグレーション:ドキュメント。
サポート
- 問題報告: GitHub Issues
- コミュニティ: Discord
- メール: [email protected]
スター履歴

ライセンス
コア解析エンジンは Apache 2.0 ライセンスの下で公開されています。CLI、GitHub Action、GitLab CI テンプレート、およびルールは MIT ライセンスの下で公開されています。
関連プロジェクトを探す
trimstray/the-book-of-secret-knowledge
インスピレーションを与えるリスト、マニュアル、チートシート、ブログ、ハック、ワンライナー、CLI/Web ツールなどを集めたコレクション。
257,431 スターHack-with-Github/Awesome-Hacking
ハッカー、ペンテスター、セキュリティ研究者向けのさまざまな Awesome リスト集。
125,103 スターswisskyrepo/PayloadsAllTheThings
Web アプリケーションセキュリティおよびペネトレーションテスト/CTF 向けの、実用的なペイロードとバイパスの一覧。
82,542 スターcaddyserver/caddy
高速で拡張しやすい、マルチプラットフォーム対応の HTTP/1-2-3 Web サーバー。自動 HTTPS に対応
78,935 スター