
justlovemaki/AIClient2API
justlovemaki/AIClient2API has 8,967 GitHub stars and 1,403 forks. GitHot measured 0 stars in 24 hours. Last checked 2026-11-08 14:44 UTC. Last push 2026-11-04.
Self-hosted multi-protocol AI API proxy for Antigravity, Codex, Grok, Kiro, OpenAI, Claude, and custom providers. Supports OpenAI-compatible API, Claude API, Gemini protocol conversion, GPT, Grok Build, Claude Opus, Gemini Pro, Kimi, MiniMax, provider pools, smart routing, and automatic failover.
計測したスター増加
- 24時間
- 0
- 7日間
- 更新が遅れています
- 15日間
- 更新が遅れています
- 1か月
- 更新が遅れています
期間ごとの純増数です。期間は重複しており、日別の値ではありません。未計測の値は空欄です。スター数は注目度の指標であり、品質の保証ではありません。
README-JA.md
オリジナル
AIClient2API(A2)🚀
複数のクライアント専用大規模言語モデルAPI(Antigravity、Codex, Grok、Kiro ...)を模擬リクエストし、ローカルのOpenAI互換インターフェースに統一的にラッピングする強力なプロキシ。


💎 スポンサー
スポンサーは先着順に掲載されており、すべてのアカウント登録と利用を推奨します。

|
PackyCode は信頼性が高く効率的な API リレーサービスプロバイダーであり、Claude Code、Codex、Gemini などのリレーサービス提供しています。PackyCode は当ソフトウェアユーザーに特别割引を提供しています:このリンクから登録し、チャージ時に AIClient2API プロモーションコードを入力すると 10% オフになります。 |
|
AxisNow は、中国本土と世界各地のアクセス体験を両立しながら、Web サイトや API を保護・高速化します。さらにクライアント SDK を通じて、高速化とセキュリティ機能をネイティブ/モバイルアプリにも拡張します — セルフホスト型プライベート CDN|サブスクリプション型 DDoS 防御 CDN|自主管理でき、柔軟に組み合わせ可能な CDN ネットワーク。 |
|
APIMart による本プロジェクトへのご支援に感謝します!APIMart は AI 画像・動画生成に特化した低価格 API プラットフォームです。GPT-Image-2 は 1 枚 $0.006 から、1 ドルで 160 枚以上の画像を生成できます。画像も動画も共通の非同期 API で対応:タスクを送信して ID を取得し、ポーリングまたはコールバックで結果を受け取れます。数万枚の画像をタイムアウトなしで一括生成でき、モデルの切り替えにもコード変更は不要です。月額料金なしの従量課金制 — こちらから登録してすぐに利用を開始できます。 |
|
RUNNINGHUB API — API 経由で 400 以上の最先端 AI モデル(Seedance、Kling、MiniMax、Nano Banana、Veo など)に非常に競争力のある価格でアクセス。高並行処理対応 無料 API テスト エンドツーエンド暗号化 · 👉 無料で API をテスト(Test the API for Free)底値で強力な Seedance API を手に入れましょう!オンラインツールは約 US$0.031/秒〜、コストを 60〜80% 削減! RunningHub の割引や無料トライアルについては、[email protected] までお問い合わせください。 |

|
スポンサーになる このプロジェクトのスポンサーになりたい場合は、左側の WeChat QR コードをスキャンしてください(追加の際に来意:スポンサーシップと明记してください)。 |
🚀 概要
AIClient2API はクライアント制限を突破するAPIプロキシサービスで、Gemini、Antigravity、Codex, Grok、Kiroなど、元々クライアント内でのみ使用可能な無料大規模モデルを、あらゆるアプリケーションから呼び出せる標準OpenAI互換インターフェースに変換します。Node.jsをベースに構築され、OpenAI、Claude、Geminiの3大プロトコル間のインテリジェント変換をサポートし、Cherry-Studio、NextChat、Clineなどのツールで、Claude Opus、Gemini Proなどの高度なモデルを大規模に無料で使用できるようにします。プロジェクトはストラテジーパターンとアダプターパターンに基づくモジュラーアーキテクチャを採用し、アカウントプール管理、インテリジェントポーリング、自動フェイルオーバー、ヘルスチェック機構を内蔵し、99.9%のサービス可用性を保証します。
[!WARNING] 重大なセキュリティ更新:信頼済みプラグインと署名鍵(破壊的変更)
初回アップグレード後、既存のユーザープラグインには管理者の再承認が必要です。Docker では
/app/.privateを永続化してください。イメージを更新するだけではマウントは追加されません。旧コンテナを削除する前に既存の鍵を移行・バックアップし、移行ガイド(中国語)を確認してください。未認証のfetch('/api/...')を使用するカスタムプラグインページは、ページ認証移行ガイド(中国語)に従って修正しないと 401 になります。
[!NOTE] 🎉 重要なマイルストーン
- Ruan Yifeng先生による週刊359号での推薦に感謝します
📅 バージョン更新ログ
クリックして詳細なバージョン履歴を展開
- 2026.11.04 (v3.6.5 — 破壊的なセキュリティ変更) - ユーザープラグインの明示的な管理者承認と本機署名鍵を導入。
.private/の永続化が必要です。更新処理は私有状態を保持し、旧プラグインを自動的には信頼しません。移行ガイド(中国語)を参照。- 2026.06.03 - Grok Build(Grok CLI)サポートを追加:
grok-cli-oauthの xAI OAuth / Responses API 呼び出しフローに対応し、Grok Build テキストモデル、マルチプロトコル変換、組み込みツール(Web検索、X検索、コードインタープリター、コレクション/添付ファイル検索)、画像/動画生成モデルをサポート。- 2026.05.04 (v3.0.0) - マイルストーンアップデート:高度な AI 統合と自己発見アーキテクチャ。自動化された Skill ガイドとリモート
/api/help、/api/exampleエンドポイントを追加し、AI 代理が 50 以上の全 API エンドポイントをシームレスに理解・操作できるようになりました。CLI と REST API の出力結果を完全に統一し、構造化 JSON サポートを強化しました。- 2026.04.29 - OpenAI 標準の画像生成 (
/v1/images/generations) および画像編集 (/v1/images/edits) インターフェースを完全にサポート。OpenAI 形式のリクエストを各モデルのネイティブ画像生成プロトコルに自動変換し、プロバイダープールのポーリングや自动リトライメカニズムに完全対応。マルチモーダル制作の安定性を大幅に向上。- 2026.03.02 - Grokプロトコルサポートを追加:Cookie/SSO方式でxAI Grokシリーズモデル(Grok)へのアクセスに対応し、マルチモーダル入力、画像/動画生成、自動トークンリフレッシュ、ストリーミング出力をサポート
- 2026.01.26 - Codexプロトコルサポートを追加:OpenAI Codex OAuth認証での接続に対応
- 2026.01.25 - AI 監視プラグインの強化:AI プロトコル変換前後のリクエストパラメータとレスポンスの監視をサポート。ログ管理の最適化:統一されたログ形式、ビジュアル設定
- 2026.01.15 - プロバイダープールマネージャーの最適化:非同期リフレッシュキューメカニズム、バッファキュー重複排除、グローバル並行制御、ノードウォームアップと自動期限切れ検出を追加
- 2026.01.03 - テーマ切替機能を追加し、プロバイダープール初期化を最適化、プロバイダーのデフォルト設定を使用するフォールバック戦略を削除
- 2025.12.30 - メインプロセス管理と自動更新機能を追加
- 2025.12.25 - 設定ファイル統一管理:すべての設定を
configs/ディレクトリに集約。Dockerユーザーはマウントパスを-v "ローカルパス:/app/configs"に更新が必要- 2025.12.11 - Dockerイメージが自動的にビルドされ、Docker Hubで公開されました: justlikemaki/aiclient-2-api
- 2025.11.30 - Antigravityプロトコルサポートの追加、Google内部インターフェース経由でGemini Pro、Claude Sonnetなどのモデルへのアクセスをサポート
- 2025.11.11 - Web UI管理コントロールコンソールの追加、リアルタイム設定管理と健康状態モニタリングをサポート
- 2025.11.06 - Gemini プレビュー版のサポートを追加、モデル互換性とパフォーマンス最適化を向上
- 2025.10.18 - Kiroオープン登録、新規アカウントに500クレジット付与、Claude Sonnetを完全サポート
- 2025.08.29 - アカウントプール管理機能をリリース、マルチアカウントポーリング、自動フェイルオーバー、自動ダウングレード戦略をサポート
- 設定方法:config.jsonに
PROVIDER_POOLS_FILE_PATHパラメータを追加- 参考設定:provider_pools.json
- 開発済み履歴
- Gemini 、Kiroなどのクライアント2APIをサポート
- OpenAI、Claude、Geminiの3つのプロトコル相互変換、自動インテリジェント切り替え
💡 コアアドバンテージ
🤖 AI 優先、Agent 連携サポート
AI 優先設計:本プロジェクトは、OpenClaw, Hermes, Claude Code などの主要な AI Agent との効率的な連携をネイティブにサポートしています。
💡 クイックコマンド:AI に直接以下の文章を伝えると、本プロジェクトのすべての使用方法を自动的にマスターします:
- リモートデプロイ:
https://raw.githubusercontent.com/justlovemaki/AIClient2API/main/docs/skills/aiclient-cli-usage.md にある Skill をロードして学習し(サービスアドレス:実際のドメインまたは IP、ログインパスワード:実際のパスワード)、AIClient2API のすべての使用方法をマスターしてください。- ローカルモード: ローカル環境で AI 代理を直接実行している場合は、以下を送信してください:
docs/skills/aiclient-cli-usage.md にある Skill をロードして学習し、AIClient2API サービスのローカルでの起動、設定、管理をサポートしてください。
🎯 統一アクセス、ワンストップ管理
- マルチモデル統一インターフェース:標準OpenAI互換プロトコルを通じて、一度の設定でGemini、Claude、Grok、Codex、Kimi、MiniMaxなどの主流大規模モデルにアクセス
- 柔軟な切り替えメカニズム:Pathルーティング、起動パラメータ、環境変数の3つの方法で動的にモデルを切り替え、異なるシナリオのニーズに対応
- ゼロコスト移行:OpenAI API仕様と完全互換、Cherry-Studio、NextChat、Clineなどのツールを変更なしで使用可能
- マルチプロトコルインテリジェント変換:OpenAI、Claude、Geminiの3大プロトコル間のインテリジェント変換をサポートし、クロスプロトコルモデル呼び出しを実現
🚀 制限を突破、効率を向上
- 公式制限の回避:OAuth認証メカニズムを利用して、Gemini、Antigravityなどの無料APIのレート制限と割り当て制限を効果的に突破
- TLS 指紋の回避:内蔵の TLS Sidecar (Go uTLS) によりブラウザの特徴をシミュレートし、Grok などのサービスの Cloudflare 403 ブロックを効果的に回避
- 無料高度モデル:Kiro APIモードでClaude Opusを無料使用、使用コストを削減
- インテリジェントアカウントプールスケジューリング:マルチアカウントポーリング、自動フェイルオーバー、設定ダウングレードをサポートし、99.9%のサービス可用性を保証
🛡️ 安全で制御可能、データ透明
- フルチェーンログ記録:すべてのリクエストとレスポンスデータをキャプチャし、監査とデバッグをサポート
- プライベートデータセット構築:ログデータに基づいて専用トレーニングデータセットを迅速に構築
- システムプロンプト管理:オーバーライドと追加の2つのモードをサポートし、統一された基本指示と個別拡張の完璧な組み合わせを実現
🔧 開発者フレンドリー、拡張が容易
- Web UI管理コントロールコンソール:リアルタイム設定管理、健全性モニタリング、APIテスト、ログ表示
- モジュラーアーキテクチャ:ストラテジーパターンとアダプターパターンに基づき、新しいモデルプロバイダーの追加はわずか3ステップ
- 完全なテストカバレッジ:統合テストと単体テストのカバレッジ90%+、コード品質を保証
- コンテナ化デプロイ:Dockerサポートを提供、ワンクリックデプロイ、クロスプラットフォーム実行
📑 クイックナビゲーション
- ⚠️ セキュリティ更新の移行(中国語)
- 🔌 カスタムプラグインページ認証の移行(中国語)
- 💡 コアアドバンテージ
- 🚀 クイックスタート
- 🔐 認証設定ガイド
- 📁 認証ファイル保存パス
- ⚙️ 高度な設定
- ❓ よくある質問
- 📄 オープンソースライセンス
- 🙏 謝辞
- ⚠️ 免責事項
🔧 使用方法
🚀 クイックスタート
AIClient2APIを使い始める最も推奨される方法は、自動起動スクリプトを使用し、Web UIコンソールで直接ビジュアル設定を行うことです。
🐳 Docker クイックスタート (推奨)
docker run -d -p 3000:3000 -p 8086:8086 -p 1455:1455 -p 56121:56121 -p 19876-19880:19876-19880 --restart=always -v "指定パス/configs:/app/configs" -v "指定パス/plugins:/app/src/plugins-user" -v "指定パス/.private:/app/.private" --name aiclient2api justlikemaki/aiclient-2-api
パラメータ説明:
-d:バックグラウンドでコンテナを実行-p 3000:3000 ...:ポートマッピング。3000はWeb UI用、その他はOAuthコールバック用(Antigravity: 8086, Codex: 1455, Grok CLI: 56121, Kiro: 19876-19880)--restart=always:コンテナ自動再起動ポリシー-v "指定パス/configs:/app/configs":設定ディレクトリをマウント(「指定パス」を実際のパスに置き換えてください、例:/home/user/aiclient2api)-v "指定パス/plugins:/app/src/plugins-user":ユーザープラグインディレクトリをマウント-v "指定パス/.private:/app/.private":署名鍵を永続化。既存コンテナを再作成する前に鍵を移行してください(ガイド)--name aiclient2api:コンテナ名
🐳 Docker Compose デプロイ
Docker Compose を使用してデプロイすることもできます。まず、docker ディレクトリに移動します:
cd docker
mkdir -p configs plugins .private
docker compose up -d
プリビルドイメージの代わりにソースからビルドする場合は、docker-compose.yml を編集してください:
image: justlikemaki/aiclient-2-api:latest行をコメントアウトbuild:セクションのコメントを解除docker compose up -d --buildを実行
1. 起動スクリプトの実行
- Linux/macOS:
chmod +x install-and-run.sh && ./install-and-run.sh - Windows:
install-and-run.batをダブルクリックして実行
💡 手動インストールと起動(カスタムパラメータ対応):
npm install
# デフォルト起動
npm start
# ヘルプ情報を表示
npm run help
# API 呼び出しの例を表示
npm run example:api
# バックエンドのみモード(フロントエンド管理画面と)
npm start -- --no-ui
2. コンソールへのアクセス
サーバー起動後、ブラウザで以下にアクセスしてください: 👉 http://localhost:3000
初期パスワード:初回起動時にランダムなパスワードが生成され、次のログに出力されます。すぐに安全な場所へ保存してください。ログイン後、管理画面で変更できます。
[Auth] Initial admin password: <ランダムパスワード>
npm startで実行した場合:起動したターミナルで確認します。- Docker Compose の場合:
docker logs aiclient2api 2>&1 | grep "Initial admin password"を実行します。- デフォルトのログファイル:
logs/app-YYYY-MM-DD.log。
configs/pwdには PBKDF2 ハッシュのみが保存され、平文パスワードを復元することはできません。初期パスワードを確認できなかった場合は、サービスを停止してconfigs/pwdを削除し、再起動して新しいパスワードを生成してください。# Linux/macOS rm configs/pwd # Windows PowerShell Remove-Item configs/pwd
3. ビジュアル設定 (推奨)
「設定管理」 ページに入ると、以下を直接行えます:
- ✅ 各プロバイダーの API Key の入力または OAuth 認証情報のアップロード
- ✅ デフォルトモデルプロバイダーのリアルタイム切り替え
- ✅ 健全性ステータスとリアルタイムリクエストログの監視
4. ローカル環境の準備 (非 Docker ユーザー)
ローカルで直接実行(スクリプトまたは Node.js 経由)し、Grok などのサービスの TLS 検出を回避する必要がある場合は、以下を確認してください:
- ✅ Go 言語のインストール:Go 公式サイト からダウンロードしてインストール (1.20+)。
- ✅ Sidecar の手動ビルド:以下のコマンドを実行して TLS プロキシコンポーネントをビルドします:
注意:このバイナリファイルがビルドされていない場合、TLS Sidecar 機能は実行ファイルが見つからないため起動に失敗します。cd tls-sidecar && go build -o tls-sidecar && cd ..
スクリプト実行例
========================================
  AI Client 2 API 快速インストール起動スクリプト
========================================

[確認] Node.js がインストールされているかを確認中...
✅ Node.js がインストールされています、バージョン: v20.10.0
✅ package.json ファイルが見つかりました
✅ node_modules ディレクトリが既に存在しています
✅ プロジェクトファイルの確認が完了しました

========================================
  AI Client 2 API サーバーを起動中...
========================================

🌐 サーバーは http://localhost:3000 で起動します
📖 管理インターフェースを表示するには http://localhost:3000 にアクセス
⏹️  サーバーを停止するには Ctrl+C を押してください
💡 ヒント:スクリプトは自動的に依存関係をインストールし、サーバーを起動します。問題が発生した場合、スクリプトは明確なエラーメッセージと解決案を提供します。
📋 コア機能
Web UI管理コントロールコンソール
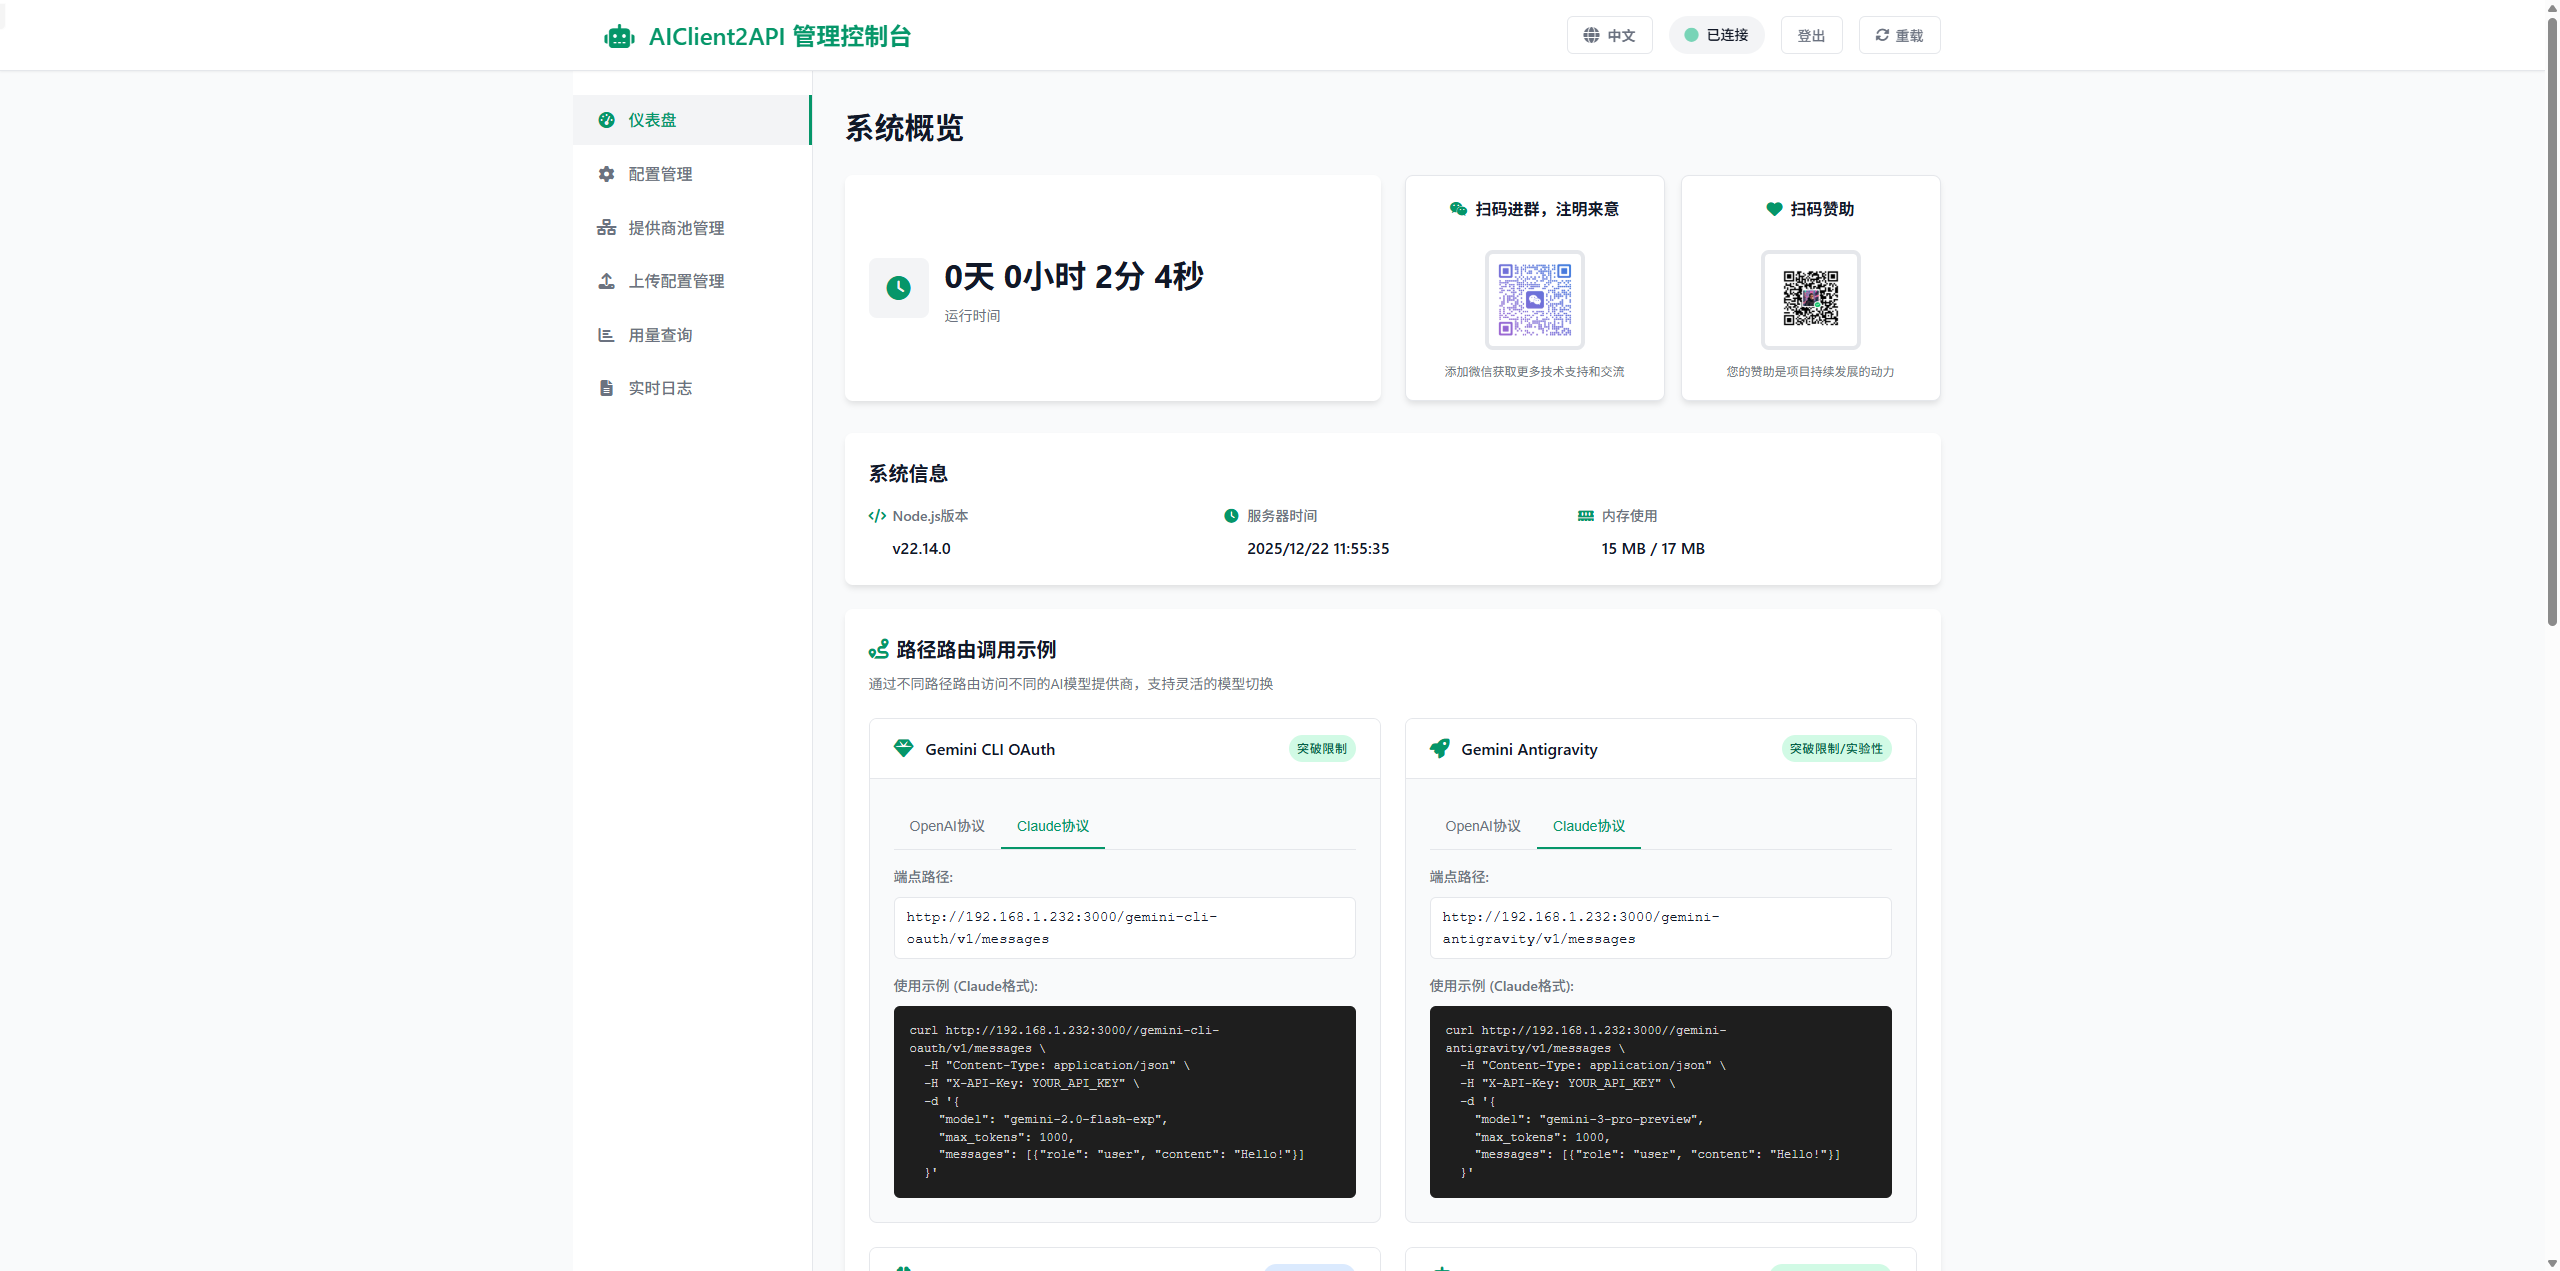
以下の機能モジュールを備えたWeb管理インターフェース:
📊 ダッシュボード:システム概要、インタラクティブなルーティング例、クライアント設定ガイド
⚙️ 設定管理:全プロバイダー(Gemini、Antigravity、OpenAI、Claude、Kiro)のリアルタイムパラメータ修正、高度設定、ファイルアップロード対応
🔗 プロバイダープール:アクティブ接続監視、プロバイダー健全性統計、有効化/無効化管理
📁 設定ファイル:OAuth資格情報の集中管理、検索フィルタリング、ファイル操作機能
📜 リアルタイムログ:システムログとリクエストログのライブ表示、管理コントロール付き
🔐 ログイン認証:初回起動時に固有のランダムパスワードを生成してコンソール/ログに表示し、管理画面で変更可能
アクセス:http://localhost:3000 → ログイン → サイドバーナビゲーション → 即座有効
マルチモーダル入力機能
画像、ドキュメントなど様々なタイプの入力をサポートし、よりリッチなインタラクティブ体験とより強力なアプリケーションシナリオを提供します。
最新モデルサポート
以下の最新大規模モデルをシームレスにサポート、Web UIまたはconfig.jsonで対応するエンドポイントを設定するだけで使用可能:
- Grok / Grok Build - xAIのフラッグシップモデル。Grok Cookie/SSOおよびGrok CLI OAuth経由でサポートされ、思考モデル、Grok Build、組み込みツール、画像生成、動画生成に対応
- Claude Opus - Anthropic史上最強モデル、Kiro、Antigravity経由でサポート
- Gemini Pro - Google次世代アーキテクチャプレビュー版、Gemini、Antigravity経由でサポート
- Kimi / MiniMax - 国内トップフラッグシップモデルの同期サポート、カスタムOpenAI、Claude経由でサポート
🔐 認証設定ガイド
クリックして各プロバイダーの認証設定詳細手順を展開
💡 ヒント:最適な体験を得るために、Web UIコンソールを通じてビジュアルに認証管理を行うことを推奨します。
🌐 Web UI クイック認証 (推奨)
Web UI管理インターフェースでは、極めて迅速に認証設定を完了できます:
- 認証の生成:「プロバイダープール」 ページまたは 「設定管理」 ページで、対応するプロバイダー(Codexなど)の右上にある 「認証生成」 ボタンをクリックします。
- スキャン/ログイン:認証ダイアログが表示されるので、「ブラウザで開く」 をクリックしてログイン検証を行います。Antigravityの場合はGoogleアカウントの認証を完了させます。
- 自動保存:認証成功後、システムは自動的に資格情報を取得し、
configs/の対応するディレクトリに保存します。「設定ファイル」 ページで新しく生成された資格情報を確認できます。 - ビジュアル管理:Web UIでいつでも資格情報のアップロードや削除、または 「クイック関連付け」 機能を使用して既存の資格情報ファイルをワンクリックでプロバイダーにバインドできます。
Antigravity OAuth設定
- 個人アカウント:個人アカウントは個別に認証が必要ですが、申請チャンネルは閉鎖されています。
- Pro会員:Antigravity は一時的に Pro 会員に開放されています。まず Pro 会員を購入する必要があります。
- 組織アカウント:組織アカウントは個別に認証が必要です。管理者に連絡して認証を取得してください。
Kiro API設定
- 環境準備:Kiroクライアントをダウンロードしてインストール
- 認証完了:クライアントでアカウントにログインし、
kiro-auth-token.json認証情報ファイルを生成 - ベストプラクティス:Claude Codeとの併用を推奨、最適な体験を得られる
- 重要なお知らせ:Kiroサービス使用ポリシーが更新されました、最新の使用制限と条件については公式ウェブサイトをご確認ください。
Kiro 拡張思考 (Claude モデル)
AIClient2API は、claude-kiro-oauth にルーティングされた Claude 互換リクエスト (/v1/messages) または OpenAI 互換リクエスト (/v1/chat/completions) を使用する場合、Kiro 拡張思考をサポートします。
Claude 互換インターフェース (/v1/messages):
curl http://localhost:3000/claude-kiro-oauth/v1/messages \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer your-api-key" \
  -d '{
    "model": "claude-sonnet-4-5",
    "max_tokens": 1024,
    "thinking": { "type": "enabled", "budget_tokens": 10000 },
    "messages": [{ "role": "user", "content": "この問題をステップバイステップで解決してください。" }]
  }'
OpenAI 互換インターフェース (/v1/chat/completions):
curl http://localhost:3000/claude-kiro-oauth/v1/chat/completions \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer your-api-key" \
  -d '{
    "model": "claude-sonnet-4-5",
    "messages": [{ "role": "user", "content": "この問題をステップバイステップで解決してください。" }],
    "extra_body": {
      "anthropic": {
        "thinking": { "type": "enabled", "budget_tokens": 10000 }
      }
    }
  }'
アダプティブモード:
- Claude:
"thinking": { "type": "adaptive", "effort": "high" } - OpenAI:
"extra_body.anthropic.thinking": { "type": "adaptive", "effort": "high" }
注意:
budget_tokensは[1024, 24576]の範囲に制限されます(省略または無効な場合はデフォルトの20000が適用されます)。- トークンの取得/リフレッシュ/プールローテーションメカニズムは変更されません。
Codex OAuth設定
- 認証の生成:Web UIの「プロバイダープール」または「設定管理」ページで、Codexの「認証生成」ボタンをクリック
- ブラウザログイン:システムがOpenAI Codex認証ページを開き、OAuthログインを完了
- 自動保存:認証成功後、システムがCodexのOAuth認証情報ファイルを自動保存
- コールバックポート:OAuthコールバックポート
1455が占有されていないことを確認 - 画像 Helper モデル:
gpt-image-2/gpt-image-2-fastは、image_generationツールをサポートする Codex メインモデルを通じて画像を生成します。configs/config.jsonに"CODEX_IMAGE_HELPER_MODEL": "gpt-5.6-sol"を設定するとグローバルに指定でき、configs/provider_pools.jsonの各 Codex ノードに同じフィールドを設定すると上書きできます(ノード設定が優先)。アカウントで利用可能かつimage_generation対応のメインモデルを指定してください。gpt-image-*は指定できず、空白または文字列以外の値はgpt-5.6-solにフォールバックします。
Grok CLI OAuth設定
- 認証の生成:Web UIの「プロバイダープール」または「設定管理」ページで、Grok CLIの「認証生成」ボタンをクリック
- ブラウザログイン:システムがxAI認証ページを開き、OAuthログインを完了
- 自動保存:認証成功後、システムがGrok CLI OAuth認証情報ファイルを
configs/grok-cli/に自動保存 - コールバックポート:OAuthコールバックポート
56121が占有されていないことを確認
Grok Cookie/SSO 設定
- SSOトークンの取得: Grok公式サイトにログインし、ブラウザの開発者ツールの Application -> Cookies から
ssoの値をコピーします。 - 設定の入力: Web UIの「設定管理」ページ、または設定ファイルを直接編集して、トークンを
GROK_COOKIE_TOKENに入力します。 - サポート機能:
- チャットおよび思考モデル (Grok Thinking)
- 画像生成 (Grok Imagine)
- 動画生成 (Grok Video)
- 注意事項: ブロックを避けるため、
GROK_USER_AGENTがCookie取得時と同じブラウザのものであることを確認してください。
アカウントプール管理設定
- プール設定ファイルの作成:provider_pools.json.example を参考に設定ファイルを作成します
- プールパラメータの設定:config.json で
PROVIDER_POOLS_FILE_PATHを設定し、プール設定ファイルを指定します - 起動パラメータ設定:
--provider-pools-file <path>パラメータを使用してプール設定ファイルのパスを指定します - ヘルスチェック:システムは定期的にヘルスチェックを自動実行し、健全でないプロバイダーを使用しません
📁 認証ファイル保存パス
クリックして各サービスの認証情報のデフォルト保存場所を展開
各サービスの認証情報ファイルのデフォルト保存場所:
| サービス | デフォルトパス | 説明 |
|---|---|---|
| Kiro | ~/.aws/sso/cache/kiro-auth-token.json |
Kiro認証トークン |
| Antigravity | ~/.antigravity/oauth_creds.json |
Antigravity OAuth認証情報 (Claude Opus サポート) |
| Codex | ~/.codex/oauth_creds.json |
Codex OAuth認証情報 |
| Grok CLI | configs/grok-cli/..._xai-..._oauth_creds.json |
Grok CLI OAuth認証情報 |
説明:
~はユーザーホームディレクトリを表します(Windows:C:\Users\ユーザー名、Linux/macOS:/home/ユーザー名または/Users/ユーザー名)
カスタムパス:設定ファイルの関連パラメータまたは環境変数でカスタム保存場所を指定可能
高度な設定
クリックしてプロキシ設定、モデルフィルタリング、Fallbackなどの高度な設定を展開
1. プロキシ設定
本プロジェクトは柔軟なプロキシ設定をサポートしており、異なるプロバイダーに統一プロキシを設定したり、プロバイダー独自のプロキシ済みエンドポイントを使用したりできます。
設定方法:
- Web UI設定(推奨):便利な設定管理
Web UIの「設定管理」ページで、すべてのプロキシオプションを視覚的に設定できます:
- 統一プロキシ:「プロキシ設定」エリアにプロキシアドレスを入力し、プロキシを使用するプロバイダーにチェックを入れます
- プロバイダーエンドポイント:各プロバイダーの設定エリアで、Base URLをプロキシ済みエンドポイントに直接変更します
- 「設定を保存」をクリック:サービスを再起動せずに即座に有効になります
統一プロキシ設定:グローバルプロキシを設定し、どのプロバイダーがそれを使用するかを指定します
- Web UI設定:「設定管理」ページの「プロキシ設定」エリアにプロキシアドレスを入力し、プロキシを使用するプロバイダーにチェックを入れます
- 設定ファイル:
configs/config.jsonで設定
{ "PROXY_URL": "http://127.0.0.1:7890", "PROXY_ENABLED_PROVIDERS": [ "gemini-antigravity", "claude-kiro-oauth", "grok-web" ] }プロバイダー独自のプロキシ済みエンドポイント:一部のプロバイダー(OpenAI、Claudeなど)はプロキシ済みAPIエンドポイントの設定をサポートしています
- Web UI設定:「設定管理」ページの各プロバイダー設定エリアで、対応するBase URLを変更します
- 設定ファイル:
configs/config.jsonで設定
{
  "OPENAI_BASE_URL": "https://your-proxy-endpoint.com/v1",
  "CLAUDE_BASE_URL": "https://your-proxy-endpoint.com/v1"
}
サポートされるプロキシタイプ:
- HTTPプロキシ:
http://127.0.0.1:7890 - HTTPSプロキシ:
https://127.0.0.1:7890 - SOCKS5プロキシ:
socks5://127.0.0.1:1080
使用シナリオ:
- ネットワーク制限環境:Google、OpenAIなどのサービスに直接アクセスできないネットワーク環境で使用
- ハイブリッド設定:一部のプロバイダーは統一プロキシを使用し、他はプロバイダー独自のプロキシ済みエンドポイントを使用
- 柔軟な切り替え:Web UIでいつでも特定のプロバイダーのプロキシを有効化/無効化できます
注意事項:
- プロキシ設定の優先順位:統一プロキシ設定 > プロバイダー独自エンドポイント > 直接接続
- プロキシサービスが安定して利用可能であることを確認してください。そうでない場合、サービス品質に影響する可能性があります
- SOCKS5プロキシは通常、HTTPプロキシよりもパフォーマンスが優れています
2. モデルフィルタリング設定
notSupportedModels 設定を通じてサポートされていないモデルを除外でき、システムは自動的にこれらのプロバイダーをスキップします。
設定方法:provider_pools.json でプロバイダーに notSupportedModels フィールドを追加:
{
  "gemini-antigravity": [
    {
      "uuid": "provider-1",
      "notSupportedModels": ["gemini-3.0-pro", "gemini-3.5-flash"],
      "checkHealth": true
    }
  ]
}
動作原理:
- 特定のモデルをリクエストする際、システムは自動的にそのモデルをサポートしていないと設定されたプロバイダーをフィルタリングします
- そのモデルをサポートするプロバイダーのみがリクエストを処理するために選択されます
使用シナリオ:
- 一部のアカウントは割り当てまたは権限の制限により特定のモデルにアクセスできない
- 異なるアカウントに異なるモデルアクセス権限を割り当てる必要がある
3. クロスタイプフォールバック設定
あるProvider Type(例:claude-kiro-oauth)のすべてのアカウントが429割り当て制限により枯渇したり、unhealthyとマークされた場合、システムは直接エラーを返すのではなく、互換性のある別のProvider Type(例:claude-custom)に自動的にフォールバックできます。
設定方法:configs/config.json に providerFallbackChain 設定を追加:
{
  "providerFallbackChain": {
    "claude-kiro-oauth": ["claude-custom"],
    "claude-custom": ["claude-kiro-oauth"]
  }
}
動作原理:
- メインのProvider Typeプールからhealthyなアカウントを選択しようとします
- そのタイプのすべてのアカウントがunhealthyまたは429を返す場合:
- 設定されたフォールバックタイプを検索
- フォールバックタイプがリクエストされたモデルをサポートしているか確認(プロトコル互換性チェック)
- フォールバックタイプのプールからhealthyなアカウントを選択
- 多段階降格チェーンをサポート:
claude-kiro-oauth → claude-custom → openai-custom - すべてのフォールバックタイプも利用できない場合のみエラーを返します
使用シナリオ:
- バッチタスクシナリオでは、単一のProvider Typeの無料RPD割り当てが短時間で簡単に枯渇する可能性があります
- クロスタイプフォールバックを通じて、複数のProviderの独立した割り当てを十分に活用し、全体的な可用性とスループットを向上させることができます
注意事項:
- フォールバックはプロトコル互換タイプ間でのみ発生します(例:
gemini-*間、claude-*間) - システムは自動的にターゲットProvider Typeがリクエストされたモデルをサポートしているか確認します
4. TLS Sidecar (Bypass 403/Cloudflare)
Grok などの TLS 指紋(JA3/JA4)を厳密に検証するサービスに対して、本プロジェクトは Go uTLS ベースの Sidecar プロキシを統合しています。これにより、ブラウザの TLS 特徴をシミュレートし、403 Forbidden エラーを効果的に解決します。
設定手順:
バイナリのビルド: TLS シミュレーションには Go 言語のサポートが必要です。まず sidecar をビルドする必要があります:
cd tls-sidecar
go build -o tls-sidecar
Windows ユーザーは、ビルド後、生成された
tls-sidecar.exeがtls-sidecar/またはルートディレクトリにあることを確認してください。設定の有効化: Web UI の「設定管理」ページで TLS Sidecar を有効にするか、
configs/config.jsonを編集します:{ "TLS_SIDECAR_ENABLED": true, "TLS_SIDECAR_PORT": 9090 }動作原理:
- 有効にすると、システムは自動的に Go プロセスを起動し管理します。
- 特定のプロバイダー(Grok など)へのリクエストは、自動的に Sidecar にルーティングされます。
- Sidecar は最新の Chrome 指紋を使用して TLS ハンドシェイクを行い、HTTP/2 の自動ネゴシエーションをサポートします。
注意事項:
- ローカル実行には Go 環境 (1.20+) が必要です。
- Docker ユーザー: イメージには既にプリビルド済みのバイナリが含まれています。設定で有効にするだけでよく、手動でのビルドは不要です。
❓ よくある質問
クリックしてよくある質問と解決策を展開(ポート占有、Docker起動、429エラーなど)
1. OAuth認証失敗
問題の説明:「認証生成」をクリックした後、ブラウザで認証ページが開きますが、認証が失敗するか完了できません。
解決策:
- ネットワーク接続を確認:Google、アリババクラウドなどのサービスに正常にアクセスできることを確認
- ポート占有を確認:OAuthコールバックには特定のポートが必要です(Antigravity: 8086, Codex: 1455, Grok CLI: 56121, Kiro: 19876-19880)、これらのポートが占有されていないことを確認
- ブラウザキャッシュをクリア:シークレットモードを使用するか、ブラウザキャッシュをクリアして再試行
- ファイアウォール設定を確認:ファイアウォールがローカルコールバックポートへのアクセスを許可していることを確認
- Dockerユーザー:すべてのOAuthコールバックポートが正しくマッピングされていることを確認
2. ポートが使用中
問題の説明:サービス起動時にポートが既に使用中と表示されます(例:EADDRINUSE)。
解決策:
# Windows - ポートを占有しているプロセスを検索
netstat -ano | findstr :3000
# タスクマネージャーで対応するPIDのプロセスを終了

# Linux/macOS - ポートを占有しているプロセスを検索して終了
lsof -i :3000
kill -9 <PID>
または configs/config.json のポート設定を変更して別のポートを使用します。
3. Dockerコンテナが起動しない
問題の説明:Dockerコンテナの起動に失敗するか、すぐに終了します。
解決策:
- ログを確認:
docker logs aiclient2apiでエラーメッセージを確認 - マウントパスを確認:
-vパラメータのローカルパスが存在し、読み書き権限があることを確認 - ポート競合を確認:マッピングされたすべてのポートがホストで占有されていないことを確認
- イメージを再取得:
docker pull justlikemaki/aiclient-2-api:latest
4. 認証情報ファイルが認識されない
問題の説明:認証情報ファイルをアップロードまたは設定した後、システムが認識できないかフォーマットエラーと表示されます。
解決策:
- ファイル形式を確認:認証情報ファイルが有効なJSON形式であることを確認
- ファイルパスを確認:ファイルパスが正しいことを確認、Dockerユーザーはファイルがマウントディレクトリ内にあることを確認
- ファイル権限を確認:サービスが認証情報ファイルを読み取る権限があることを確認
- 認証情報を再生成:認証情報が期限切れの場合、OAuth認証を再度実行
5. リクエストが429エラーを返す
問題の説明:APIリクエストが頻繁に429 Too Many Requestsエラーを返します。
解決策:
- アカウントプールを設定:
provider_pools.jsonに複数のアカウントを追加し、ポーリングメカニズムを有効化 - フォールバックを設定:
config.jsonでproviderFallbackChainを設定し、クロスタイプ降格を実現 - 429クールダウンを有効化:
RATE_LIMIT_COOLDOWN_ENABLEDをtrueにし、RATE_LIMIT_COOLDOWN_MSで既定の冷却時間を設定すると、レート制限されたアカウントは一時的にプールから外れ、自動的に復帰します - リクエスト頻度を下げる:リクエスト間隔を適切に増やし、レート制限のトリガーを回避
- 割り当てリセットを待つ:無料割り当ては通常、毎日または毎分リセットされます
6. モデルが利用できないかエラーを返す
問題の説明:特定のモデルをリクエストするとエラーが返されるか、モデルが利用できないと表示されます。
解決策:
- モデル名を確認:正しいモデル名を使用していることを確認(大文字小文字を区別)
- プロバイダーサポートを確認:現在設定されているプロバイダーがそのモデルをサポートしていることを確認
- アカウント権限を確認:一部の高度なモデルは特定のアカウント権限が必要な場合があります
- モデルフィルタリングを設定:
notSupportedModelsを使用してサポートされていないモデルを除外
7. Web UIにアクセスできない
問題の説明:ブラウザで http://localhost:3000 を開けません。
解決策:
- サービス状態を確認:サービスが正常に起動したことを確認、ターミナル出力を確認
- ポートマッピングを確認:Dockerユーザーは
-p 3000:3000パラメータが正しいことを確認 - 別のアドレスを試す:
http://127.0.0.1:3000へのアクセスを試す - ファイアウォールを確認:ファイアウォールがポート3000へのアクセスを許可していることを確認
8. ストリーミングレスポンスが中断される
問題の説明:ストリーミング出力を使用すると、レスポンスが途中で中断されるか不完全になります。
解決策:
- ネットワーク安定性を確認:ネットワーク接続が安定していることを確認
- タイムアウトを増やす:クライアント設定でリクエストタイムアウトを増やす
- プロキシ設定を確認:プロキシを使用している場合、プロキシが長時間接続をサポートしていることを確認
- サービスログを確認:エラーメッセージがないか確認
9. 設定変更が反映されない
問題の説明:Web UIで設定を変更した後、サービスの動作が変わりません。
解決策:
- ページを更新:変更後にWeb UIページを更新
- 保存状態を確認:設定が正常に保存されたことを確認(プロンプトメッセージを確認)
- サービスを再起動:一部の設定はサービスの再起動が必要な場合があります
- 設定ファイルを確認:
configs/config.jsonを直接確認して変更が書き込まれていることを確認
10. APIが404を返す
解決策:
- エンドポイントパスを確認:
/v1/chat/completionsなどの正しいエンドポイントパスを使用していることを確認 - クライアントの自動補完を確認:一部のクライアント(Cherry-Studio、NextChatなど)はBase URLの後にパス(
/v1/chat/completionsなど)を自動的に追加し、パスの重複を引き起こします。コンソールで実際のリクエストURLを確認し、冗长なパス部分を削除してください - サービス状態を確認:サービスが正常に起動していることを確認、
http://localhost:3000にアクセスしてWeb UIを確認 - ポート設定を確認:リクエストが正しいポート(デフォルト3000)に送信されていることを確認
- 利用可能なルートを確認:Web UIダッシュボードページの「インタラクティブルーティング例」ですべての利用可能なエンドポイントを確認
11. Unauthorized: API key is invalid or missing
問題の説明:APIエンドポイントを呼び出すと Unauthorized: API key is invalid or missing. エラーが返されます。
解決策:
- API Key設定を確認:
configs/config.jsonまたはWeb UIでAPI Keyが正しく設定されていることを確認 - リクエストヘッダー形式を確認:リクエストに正しい形式のAuthorizationヘッダーが含まれていることを確認、例:
Authorization: Bearer your-api-key - サービスログを確認:Web UIの「リアルタイムログ」ページで詳細なエラーメッセージを確認し、具体的な原因を特定
12. No available and healthy providers for type
問題の説明:APIを呼び出すと No available and healthy providers for type xxx エラーが返されます。
解決策:
- プロバイダー状態を確認:Web UIの「プロバイダープール」ページで対応するタイプのプロバイダーが健全な状態にあるか確認
- 認証情報の有効性を確認:OAuth認証情報が期限切れでないことを確認、期限切れの場合は認証を再生成
- 割り当て制限を確認:一部のプロバイダーは無料割り当て上限に達している可能性があります。割り当てリセットを待つか、より多くのアカウントを追加
- フォールバックを有効化:
config.jsonでproviderFallbackChainを設定し、主プロバイダーが利用できない場合に自動的にバックアッププロバイダーに切り替え - 詳細ログを確認:Web UIの「リアルタイムログ」ページで具体的なヘルスチェック失敗の原因を確認
13. リクエストが403 Forbiddenエラーを返す
問題の説明:APIリクエストが403 Forbiddenエラーを返します。
解決策:
- TLS Sidecar の有効化:Grok などのサービスにおいて、403 エラーは TLS 指紋のブロックが原因であることが多いです。高度な設定 - TLS Sidecar を参照して Sidecar を有効にし、ビルドしてください。
- ノード状態を確認:Web UIの「プロバイダープール」ページでノード状態が正常(ヘルスチェック合格)であれば、このエラーは無視できます。システムが自動的に処理します
- アカウント権限を確認:使用しているアカウントがリクエストされたモデルまたはサービスにアクセスする権限があることを確認
- API Key権限を確認:一部のプロバイダーのAPI Keyにはアクセス範囲の制限がある場合があります。Keyに十分な権限があることを確認
- 地域制限を確認:一部のサービスには地域アクセス制限がある場合があります。プロキシまたはVPNの使用を試してください
- 認証情報の状態を確認:OAuth認証情報が取り消されたり期限切れになっている可能性があります。認証の再生成を試してください
- リクエスト頻度を確認:一部のプロバイダーはリクエスト頻度に厳しい制限があります。リクエスト頻度を下げて再試行
- プロバイダードキュメントを確認:対応するプロバイダーの公式ドキュメントにアクセスして、具体的なアクセス制限と要件を理解
14. なぜ「OAuthトークンの自動更新」を有効にする必要があるのですか?
問題の説明:トークンの自動更新機能が必要かどうかがわからない。
解決策: OAuthトークン(Gemini、Antigravity、Codexなど)には通常、有効期限(例:1時間)があります。
- 有効な場合:システムはバックグラウンドで期限が切れる前にトークンを自動的にチェックして更新します。これにより、24時間365日の安定したAPIサービスが保証され、トークンの期限切れによる
401 Unauthorizedや403 Forbiddenエラーを回避できます。 - 無効な場合:トークンが期限切れになると、システムは新しいトークンを自動的に取得できず、手動で再度OAuth認証を行うまでAPIリクエストが失敗します。
15. 「モデルプロバイダーのプリロード」が未有効の場合、トークンの維持にどのような影響がありますか?
問題の説明:「モデルプロバイダーのプリロード」設定の役割と、それがトークンの更新にどう影響するかがわからない。
解決策: システムは、アクティブなプールにロードされているプロバイダーに対してのみ自動更新タスクを実行します。
- 影響:設定で特定のプロバイダーを「モデルプロバイダーのプリロード」として選択していない場合、システム起動時にそのプロバイダーは初期化されません。プールに含まれていないため、バックグラウンド更新タスクはそのプロバイダーのトークンを処理しません。
- 結果:そのプロバイダーを長時間使用しない場合、トークンはバックグラウンドで静かに期限切れになります。たまに特定のルートを介して呼び出すと、トークン切れによりリクエストが失敗します。
- 推奨事項:頻繁に使用し、アクティブな状態を維持する必要があるプロバイダーは、必ず「モデルプロバイダーのプリロード」で選択してください。
📄 オープンソースライセンス
本プロジェクトは GNU General Public License v3 (GPLv3) オープンソースライセンスに従います。詳細はルートディレクトリの LICENSE ファイルをご覧ください。
🙏 謝辞
貢献者リスト
AIClient2APIプロジェクトに貢献してくれたすべての開発者に感謝します:
⚠️ 免責事項
使用リスクの注意
本プロジェクト(AIClient2API)は学習と研究目的のみです。ユーザーは本プロジェクト使用時、すべてのリスクを自己負担する必要があります。作者は本プロジェクトの使用により生じた直接的、間接的、または結果的な損失について一切の責任を負いません。
サードパーティサービスの責任説明
本プロジェクトはAPIプロキシツールであり、AIモデルサービスを提供していません。すべてのAIモデルサービスは対応するサードパーティプロバイダー(Google、OpenAI、Anthropicなど)により提供されます。ユーザーが本プロジェクトを通じてこれらのサードパーティサービスにアクセスする際は、各サードパーティサービスの利用規約とポリシーを遵守する必要があります。作者はサードパーティサービスの可用性、品質、セキュリティ、合法性について責任を負いません。
データプライバシー説明
本プロジェクトはローカルで実行され、ユーザーのデータを収集またはアップロードしません。ただし、ユーザーは本プロジェクト使用時、APIキーやその他の機密情報を保護することに注意する必要があります。定期的にAPIキーを確認・更新し、安全でないネットワーク環境での本プロジェクトの使用を避けることを推奨します。
法的コンプライアンスの注意
ユーザーは本プロジェクト使用時、所在国/地域の法律法規を遵守する必要があります。本プロジェクトを違法な目的に使用することは厳禁です。ユーザーが法律法規に違反したことによるいかなる結果も、ユーザー自身がすべての責任を負うものとします。