
seqra/opentaint
seqra/opentaint has 175 GitHub stars and 13 forks. GitHot measured +1 stars in 24 hours and +3 in 7 days. Last checked 2026-11-11 15:02 UTC. Last push 2026-11-06.
Comment ces chiffres sont mesurés
The open source taint analysis engine for the AI era. A formal dataflow analysis tool you can customize and self-host, built so AI agents drive your application security analysis without burning tokens on every scan. AI-ready open source alternative to Semgrep Pro and CodeQL.
Progression mesurée des étoiles
- in 24h
- +1
- in 7 days
- +3
- in 15 days
- Historique en cours
- in 1 month
- Historique en cours
Variations nettes sur des périodes qui se chevauchent, pas des totaux quotidiens. Les mesures absentes restent vides. Les étoiles indiquent l’intérêt, pas la qualité.
docs/translations/README.fr.md
Original

Le moteur open source d'analyse de taint pour l'ère de l'IA
Analyse de taint formelle pour la sécurité applicative — trouve ce que les moteurs de correspondance de motifs AST manquent, permet aux agents LLM d'appliquer les vulnérabilités en tant que règles, passe à l'échelle là où aucun des deux ne peut le faire seul.


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
Technologies et intégrations prises en charge


Le moteur d'analyse de taint le plus complet pour les applications Spring
Feuille de route


Plus de captures d'écran


Pourquoi OpenTaint ?
OpenTaint est une alternative open source à Semgrep Pro et CodeQL — un moteur de taint inter-procédural formel que vous pouvez personnaliser et héberger vous-même, conçu pour que les agents IA pilotent votre analyse de sécurité sans brûler de tokens à chaque analyse.
L'IA génère du code de production plus vite que les équipes de sécurité ne peuvent suivre, et les deux types d'outils conçus pour rattraper ses erreurs imposent chacun un mauvais compromis :
- Les moteurs de correspondance de motifs AST (Semgrep OSS, ast-grep, linters) sont gratuits et rapides, mais ils font correspondre la syntaxe, pas le flux de données — une entrée non fiable qui traverse une frontière de fonction ou une couche de persistance passe sans encombre. L'analyse plus profonde, inter-procédurale, qui parvient à la détecter est longtemps restée enfermée dans des outils propriétaires.
- Les agents de sécurité LLM trouvent ce que les moteurs de correspondance de motifs manquent, mais ils relisent votre code à chaque exécution. Les tokens s'accumulent avec chaque fichier, chaque commit, chaque build CI — et un modèle probabiliste ne peut toujours pas promettre qu'il a tout détecté.
OpenTaint vous offre la profondeur d'un agent LLM au coût d'un analyseur statique :
- Trouvez ce que les moteurs de correspondance de motifs AST manquent. Un moteur de flux de données inter-procédural formel suit les données non fiables à travers les frontières de fonctions, les couches de persistance, les alias et le code asynchrone.
- Payez le modèle une fois, pas à chaque analyse. Laissez un agent distiller une seule découverte en une règle de taint. Le moteur déterministe rejoue ensuite cette règle sur l'ensemble de la base de code — et sur chaque commit qui suit — en quelques minutes de CPU, à coût de token nul.
- Open source, tout inclus. Moteur, règles et intégrations CI forment une seule pile sous Apache 2.0 et MIT.
Démarrage rapide
Script d'installation (Linux/macOS)
curl -fsSL https://opentaint.org/install.sh | bash
Installation via Homebrew (Linux/macOS) :
brew install --cask seqra/tap/opentaint
Script d'installation (Windows PowerShell)
irm https://opentaint.org/install.ps1 | iex
Installation via npm (Linux/macOS/Windows) :
npm install -g @seqra/opentaint
Ou exécutez instantanément avec npx — sans installation requise (nécessite Node.js) :
npx @seqra/opentaint scan
Analysez votre projet :
opentaint scan
Ou utilisez Docker :
docker run --rm -v $(pwd):/project -v $(pwd):/output \
  ghcr.io/seqra/opentaint:latest \
  opentaint scan --output /output/results.sarif /project
Pour plus d'options, consultez Installation et Utilisation.
Workflows d'agents IA
OpenTaint inclut des skills d'agents qui transforment l'analyse statique en un workflow de sécurité applicative de bout en bout. Installez-les avec :
npx skills add https://github.com/seqra/opentaint
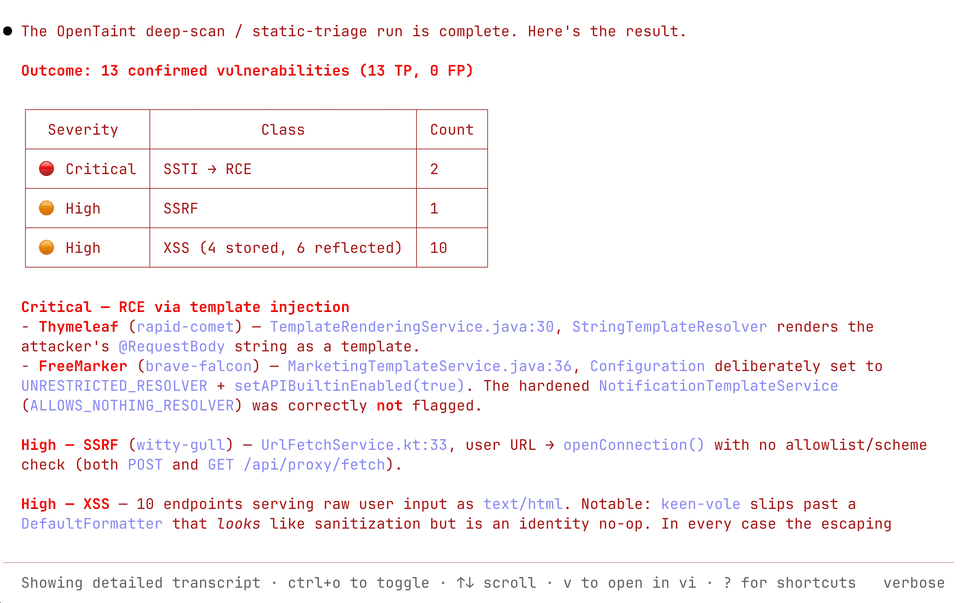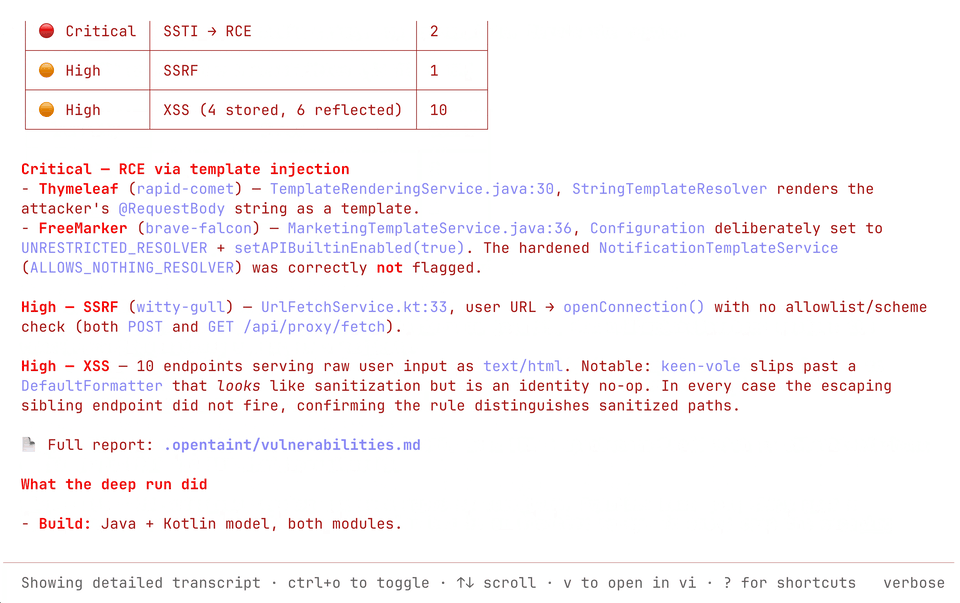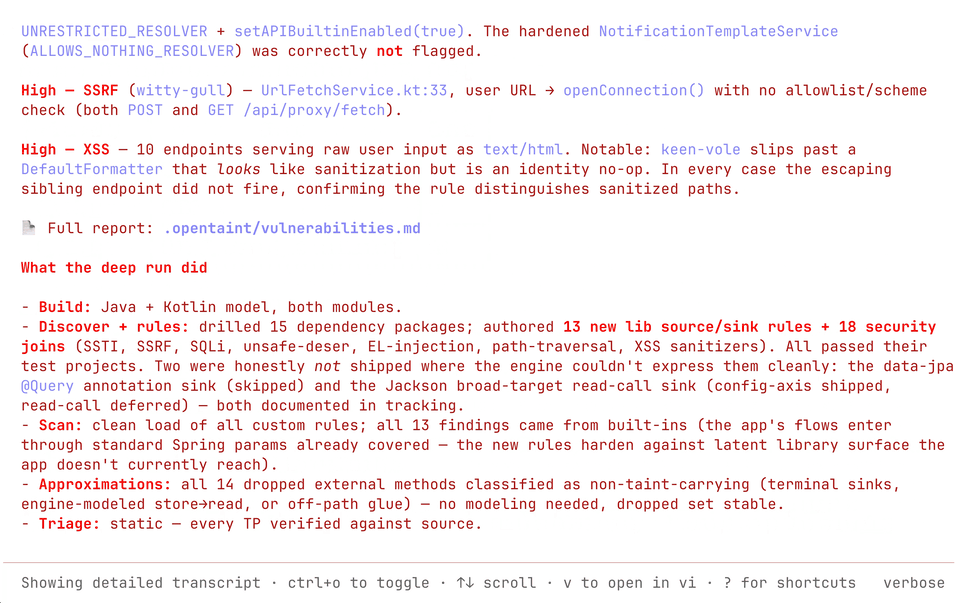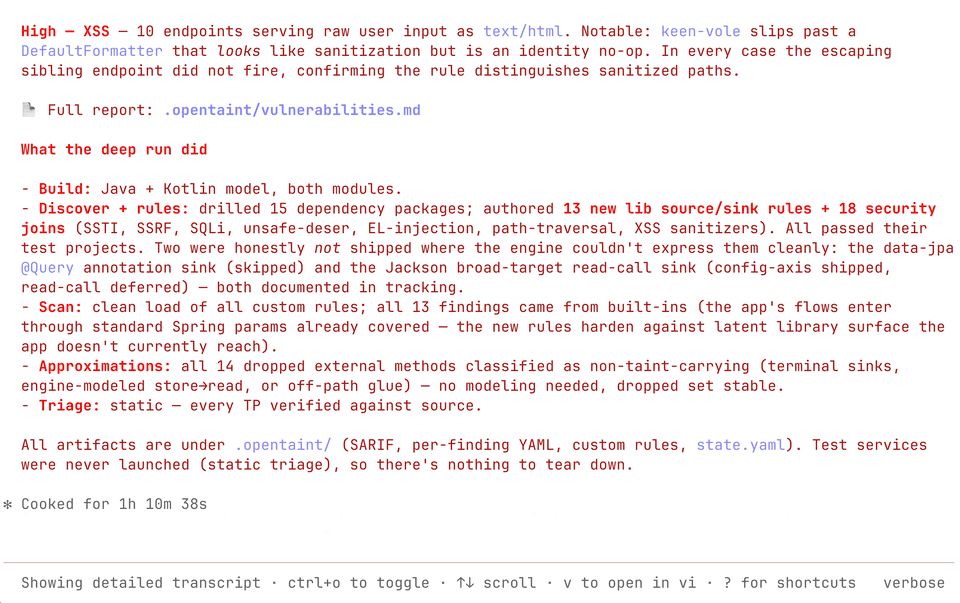
Le skill appsec-agent orchestre une évaluation complète du projet : compiler le projet, exécuter OpenTaint, découvrir la surface d'attaque, ajouter des règles ciblées, modéliser les flux de données manquants des bibliothèques, trier les résultats, et éventuellement générer des vérifications dynamiques de preuve de concept pour les vulnérabilités confirmées.
Les skills inclus couvrent le cycle habituel d'analyse de sécurité :
- Analyse et triage :
build-project,run-scan,analyze-findings,generate-poc - Extension de la couverture :
triage-dependencies,discover-attack-surface,create-test-project,create-rule,assemble-lib-rules - Modélisation des flux de données :
analyze-external-methods,create-pass-through-model,create-dataflow-model,debug-rule,report-analyzer-issue
Documentation
Guides complets — installation, utilisation, configuration, intégration CI/CD : Documentation.
Support
- Problèmes : GitHub Issues
- Communauté : Discord
- Email : [email protected]
Historique des étoiles

Licence
Le moteur d'analyse principal est publié sous la licence Apache 2.0. Le CLI, l'Action GitHub, le template CI GitLab et les règles sont publiés sous la licence MIT.
Explorer des projets similaires
trimstray/the-book-of-secret-knowledge
Une collection de listes inspirantes, de manuels, d’antisèches, de blogs, d’astuces, de commandes en une ligne, d’outils CLI et web, et plus encore.
257,740 étoilesHack-with-Github/Awesome-Hacking
Une collection de diverses listes awesome pour les hackers, les pentesters et les chercheurs en sécurité.
125,254 étoilesswisskyrepo/PayloadsAllTheThings
Une liste de payloads et de méthodes de contournement utiles pour la sécurité des applications web et le pentest/CTF.
82,583 étoilescaddyserver/caddy
Serveur web HTTP/1-2-3 rapide, extensible et multiplateforme, avec HTTPS automatique
78,959 étoiles