
PerryLink/dsh-permission-rules
PerryLink/dsh-permission-rules has 137 GitHub stars and 4 forks. GitHot measured 0 stars in 24 hours and +1 in 7 days. Last checked 2026-11-18 03:39 UTC. Last push 2026-11-14.
Crecimiento de estrellas medido
- in 24h
- 0
- in 7 days
- +1
- in 15 days
- Recopilando historial
- in 1 month
- Recopilando historial
Cambios netos en períodos que se solapan, no totales diarios. Los datos no disponibles se dejan en blanco. Las estrellas indican interés, no calidad.
Acerca de
Claude Code-style declarative permission rules for DeepSeek Harness: ordered allow/deny/ask rules with tool-name, argument (glob/regex), and workspace-path matching on the tools/pre-execute waterfall, session-log audit, and HMR reload.
IAREADME-es.md
Original🛡️ dsh-permission-rules
- Canal 1024 store:
npm i -g dsh1024una vez, luegodsh1024 plugin --profile web add dsh-permission-rules(cuenta para el ranking de instalaciones de deepseek1024.com).
Reglas de permisos declarativas estilo Claude Code para DeepSeek Harness.
Las reglas deciden lo conocido. Un modelo revisor decide lo que no lo es.




English · 简体中文 · Español · Português · हिन्दी
dsh plugin --profile <name> add dsh-permission-rules
📖 Base de conocimiento del ecosistema — datos medidos, no marketing: guía de desarrollo · datos de selección · criterios de mantenimiento.
Install & uninstall
- canal git (último
main):dsh plugin --profile web add github:PerryLink/dsh-permission-rules— el scriptpreparecompila solo con dependencias de producción. - canal npm (versiones publicadas):
dsh plugin --profile web add dsh-permission-rules. - canal tarball:
pnpm packen este repo, luegodsh plugin --profile web add ./dsh-permission-rules-<version>.tgz. - desinstalar:
dsh plugin --profile web remove dsh-permission-rules.
⭐ 如果它帮到了你
Este plugin forma parte de la familia de plugins DSH (más de 40, todos Apache-2.0). Si te resulta útil, dale una estrella: no desbloquea nada, pero ayuda a que la siguiente persona lo encuentre antes.
English: part of a 95 plugin family for DeepSeek Harness. If it is useful, a star helps the next person find it — nothing is gated behind it.
What is dsh-permission-rules?
Reglas de permisos declarativas estilo Claude Code para DeepSeek Harness.
Las reglas deciden lo conocido. Un modelo revisor decide lo que no lo es.
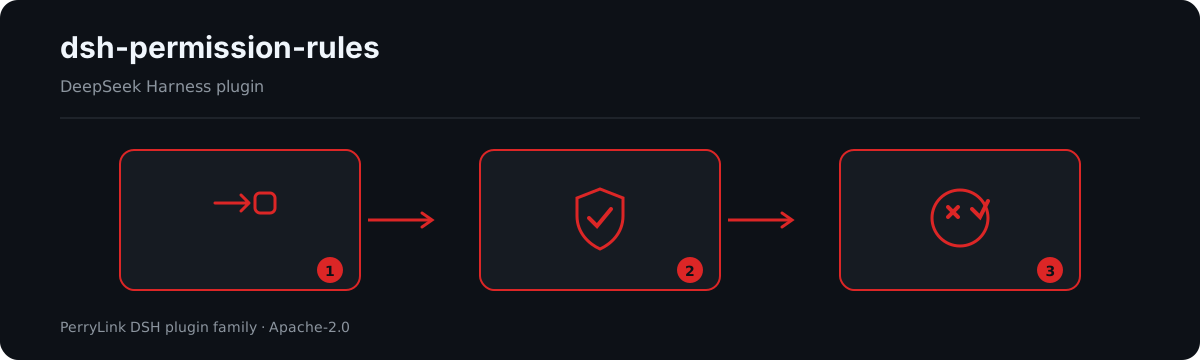
Resumen del flujo: solicitud → política/revisión → veredicto. Los ejemplos siguientes usan la superficie de comandos real.
La misma ejecución, animada.
Compatibility
| Surface | Status |
|---|---|
| Harness | DeepSeek Harness dsh-v0.2.1-alpha.1 (adaptado el 2026-09-22, cadena completa de gates): la configuración del plugin es el contrato de settings en vivo — cada campo se declara .volatile(), el Loader entrega a apply una referencia viva por campo, y una edición guardada se confirma en las referencias en ejecución SIN remontar el plugin, con los valores fuera de rango rechazados por el esquema antes de escribir nada. Un host cuyo Schemastery sea anterior a volatile() (antes de 3.18.3) sigue montando y ejecutando este plugin — los campos simplemente quedan como valores ordinarios y el formulario de configuración en vivo no está disponible — porque el marcador se aplica mediante una sonda de capacidad, no se da por supuesto. Session.append en esta línea todavía no puede estampar el marcador ignorable (su tercer argumento es el paquete surface-intent, y el campo del sobre solo sobrevive para la lectura de logs almacenados), así que toda la línea 0.2-alpha se preverifica como no marcada y la auditoría del registro de sesión queda desactivada por defecto — append solo lee sourceEventSeqs/surfaceOp y congela el sobre, de modo que no tiene ninguna ruta de código capaz de estampar el marcador; las líneas anteriores 0.1.7-alpha (adaptada el 2026-09-22), 0.1.5-rc.2 (adaptada el 2026-09-09) y 0.1.3-alpha mantienen la misma firma de append surface-only, y cada versión preliminar 0.2 se clasifica con ellas (una versión ESTABLE 0.2.x queda a cargo de la sonda de append, así que una superficie de marcado restaurada se adopta sin una nueva publicación de este plugin). Las migraciones de log de esas líneas rechazan eventos de plugin sin clasificar incluso marcados: aplica strip a las filas de auditoría v1 antes de que un host 0.1.3-alpha abra el log y a las v2 antes de que un host 0.1.5-alpha lo migre (los logs v3 nativos solo necesitan repair). |
| Node | `^22.19.0 |
| Platforms | Todas (host + cliente web de settings) |
| Model | Cualquiera (las razones deny/ask se muestran a través de los resultados de herramienta) |
What you get
dsh-permission-rules antepone una lista ordenada de reglas allow / deny / ask a cada llamada de herramienta en la cascada tools/pre-execute — determinista, instantánea, auditable y escrita por ti en YAML plano:
denybloquea la llamada; lareasonde la regla se convierte en el error visible para el modelo.askusa la costura oficial de aprobación (montadsh-auto-reviewpara un answerer de segundo modelo, o responde un humano; sin ninguno, el harness falla cerrado).allow(y sin coincidencia) delega estrictamente víanext()— los listeners posteriores nunca se cortocircuitan.
Cada acierto y cada paso directo se registra como un evento de sesión permissionRules/decision (solo registro — nada extra se inyecta en el contexto del modelo).
- Emparejamiento rico — globs de nombre de herramienta (incl.
mcp__*), selectores de identidad de agente (main/subagent/preset:*), globs o regexes de clave/valor de argumentos (con negación!patterny una dimensión de claveabsent), globs de ruta relativos al workspace a cualquier profundidad de anidamiento, condiciones de hostwhen(variables de entorno, plataforma), y descomposición de comandos de shell (argv: palabra de comando, tokens de argumento, firma de pipeline) para emparejamiento preciso a nivel de token. - Línea base de alto riesgo integrada — un conjunto deny/ask embarcado (comandos destructivos, escalada de privilegios, descarga-y-ejecución, rutas sensibles) habilitado por defecto y añadido después de las reglas de usuario (una regla de usuario más cercana puede sobrescribirlo); se alterna con
builtin.enabled. - Archivos de reglas jerárquicos —
searchUpopcional fusiona cada.dsh/rules.yamldesde el cwd de la sesión hasta la raíz del sistema de archivos, el más cercano primero. - Despliegue en dry-run —
enforce: falseaudita lo que la política haría mientras deja pasar cada llamada. - Recarga en caliente — vigilancia Chokidar con debounce; una edición rota conserva las reglas anteriores, nunca falla. En un host WSL, o para un archivo de reglas bajo
/mnt/<unidad>, la vigilancia pasa a sondeo (polling) porque allí los eventos nativos de cambio no son fiables. - Fallo ruidoso — YAML inválido, acciones/campos desconocidos, globs/regexes malos, patrones propensos a backtracking o más de
maxRulesreglas fallan la carga.
Rule syntax
# <project>/.dsh/rules.yaml
rules:
  - match: { tools: [bash, pwsh], params: { command: "git push*" }, paths: ["**/secrets/**"] }
    action: deny
    reason: "No pushes from protected paths"

  - match: { tools: [edit, write] }
    action: ask
    reason: "File writes need confirmation"
- Dimensiones de coincidencia —
tools(globs, incl.mcp__*),agents(main/subagent/preset:<name>; identidad desconocida nunca coincide — falla cerrado),params(globs o regexes de clave/valor, negación!pattern, dimensión de claveabsent),paths(globs relativos al workspace extraídos a cualquier profundidad),when(globs/regexes de variablesenv+ una listaplatformcerrada), ynetwork(domains/ips/ports/schemes— globs, comodines, CIDR, rangos de puertos). - Acciones —
allow/deny/ask, evaluadas en orden de archivo, la primera coincidencia gana. - Metadatos de regla —
enabled: false(visible pero inerte),description,tags; los campos desconocidos fallan la carga. - Schema — un JSON Schema se distribuye en docs/rules-format.schema.json (autocompletado de editor vía
# yaml-language-server: $schema=...); el vocabulario completo y una línea base de 5 reglas viven en docs/rules-format.en.md.
Network policy
Una política de red a nivel de proceso estilo Codex: el tráfico de subprocesos de shell fluye a través de un proxy HTTP/CONNECT local integrado, y cada conexión se decide mediante reglas de red ordenadas o mediante tres modos mapeados sobre los presets oficiales del sandbox:
deny-all— el preset de sandbox de solo lectura: bloquear todo el tráfico saliente.whitelist— el preset workspace-write: permitir los destinos listados,unlisted: ask(odeny) para el resto.allow-all— el preset danger-full-access: permitir todo.auto(por defecto) — sigue el preset del sandbox; en hosts sin el servicio de política de sandbox se resuelve aautoFallback(allow-all).Emparejamiento —
match.networkcondomains/ips/ports/schemes(globs, comodines, CIDR, rangos de puertos; se aceptan puertos YAML numéricos). La extracción de candidatos URL en la ruta calientetools/pre-executese dispara sobre argumentos de herramientas web y URLs embebidas en texto de comandos bash/pwsh; los destinos de loopback pueden cortocircuitar reglas según la políticaloopback. Los literales IPv6 mapeados a IPv4 se normalizan a su forma IPv4 antes de comparar, y el proxy se conecta a las direcciones con las que se tomó la decisión, sin una segunda resolución DNS; una conexión cuya adjudicación no resolvió ninguna dirección falla cerrada (502) en lugar de marcar el nombre.Encadenado a un proxy ascendente —
network.upstreamProxy(por defectooff) envía las conexiones que este proxy permite a través de un proxy ascendente: CONNECT le pide un túnel (CONNECT host:port) y las peticiones HTTP simples se le reenvían en forma absoluta. Un destino bloqueado nunca llega al proxy ascendente: sigue recibiendo el 403 estructurado de este plugin. Dos casos no se encadenan nunca aunque haya un proxy ascendente configurado: un destino de loopback (un proxy fuera de este host no puede enrutar su loopback) y cualquier decisión producida por una regla con ámbitoips(encadenar entrega el nombre de host al proxy ascendente, así que «la conexión aterriza en una dirección que las reglas vieron» — issue #21 — dejaría de cumplirse justo donde a las reglas les importaba la dirección; esas decisiones siguen conectando directamente a la dirección adjudicada), más un destino cuyo esquema no tenga un proxy ascendente utilizable. El nombre de host del propio proxy ascendente es configuración del operador, no entrada del agente, y no lo adjudican estas reglas. Una URL con credenciales nunca se emite en claro: los avisos,/rules networky la instantánea de settings enmascaran la contraseña (http://user:***@host:port). Un proxy ascendente inalcanzable, un timeout (10 s) o una respuesta no 2xx producen 502; no hay a propósito una caída silenciosa a conexión directa, para que una mala configuración siga siendo visible.Auditoría — las conexiones denegadas anexan
permissionRules/networka la sesión propietaria (la misma puerta adaptativaignorable), con contadores de bloqueo e intercepciones recientes en/rules networky la página de settings.Diagnóstico — las conexiones bloqueadas llevan un mensaje
[network: …]que nombra el destino bloqueado, el modo o la regla que decidió y la solución.Permitir desde la página de settings — cada intercepción reciente ofrece una acción Permitir. Escribe UNA regla mínima
match: { network: { domains: [<host>] } }/action: allowen la parte superior (índice 0) del archivo de reglas más cercano que realmente adjudica esa conexión: el archivo de proyecto del workspace al que se atribuyó el bloqueo (elrulesFileabsoluto cuando hay uno configurado) o, para un bloqueo a nivel de host sin sesión, el archivo que resuelve la cadena del host (rulesFileabsoluto →<processCwd>/<rulesFile>existente →fallbackPathconfigurado →<processCwd>/<rulesFile>, creado). Con varios workspaces cargados, la página ofrece primero un selector, porque cualquier cadena de workspace cargada tiene prioridad sobre la cadena del host. En el índice 0 porque las reglas son de primera coincidencia: añadida después de undenyexistente, la regla sería texto muerto. Solodomains, porque esa dimensión incluye subdominios y es independiente de puerto/esquema, así que el host no vuelve a bloquearse en su siguiente puerto; los comentarios y las reglas no tocadas se conservan, y el texto pasa por la misma puerta de validación que una edición manual. El cambio surte efecto de inmediato —se releen las cadenas de workspace en caché Y la cadena de host sin sesión, sin reinicio y sin/rules reload— y la decisión se recalcula, así que el aviso informa del resultado REAL y nunca afirma éxito mientras la conexión sigue bloqueada. Rechaza, sin tocar el archivo, un workspace desconocido, un destino fuera de las fuentes de reglas conocidas, la línea base integrada de solo lectura y un archivo que no puede leer o analizar; una conexión ya permitida no escribe nada.network.allowHostAction: falseoculta el botón y hace que el RPC rechace.
Quick start
dsh plugin --profile web add github:PerryLink/dsh-permission-rules
# 1. install the bundle into your profile
dsh plugin --profile web add github:PerryLink/dsh-permission-rules

# or from npm (published releases)
dsh plugin --profile web add dsh-permission-rules

# 2. restart and verify the row
dsh --profile web --dump-config | grep -A4 'id: permission-rules'
Ejemplos
Son los puntos de entrada reales; instala y llama a uno.
Ejemplo detallado
Comando
/rules test bash {"command":"git push origin main","cwd":"src/secrets/app"}
Salida
"bash" matches rule 1 (deny): 禁止 push 到受保护路径
Observado en test/command.spec.ts:204-219 (assertions at :209-213); src/prose.ts:121
Rama de fallo
Entrada
/rules test bash {not json
Salida
Invalid JSON arguments "{not json": the arguments must parse as JSON.
Observado en plugins/dsh-permission-rules/src/prose.ts:123; plugins/dsh-permission-rules/src/runtime.ts:1266-1272; plugins/dsh-permission-rules/test/command.spec.ts:221-228
Ejemplos breves
tools/pre-execute
Configuration
Todos los parámetros son campos Schemastery Config (modificables desde cordis.yml). Una sobrescritura dirigida por id reemplaza toda la fila — reafirma cada clave que necesites. En un host 0.1.7-alpha cada campo se declara .volatile(), así que TAMBIÉN se edita in situ desde la página de Plugins: la edición se confirma en las referencias en ejecución sin remontar el plugin, el runtime lee el valor nuevo en su siguiente uso, y un cambio en network.proxyPort, proxyBind, injectEnv o noProxy revincula el proxy local de inmediato. Los límites numéricos viven en el esquema, y el editor de configuración resuelve la configuración fusionada contra ese esquema antes de persistir, así que un valor fuera de rango se rechaza en el momento de escribir. En un host cuyo Schemastery sea anterior a volatile() estos campos solo se cambian por cordis.yml.
| Key | Default | Meaning |
|---|---|---|
rulesFile |
.dsh/rules.yaml |
Ubicación del archivo de reglas; relativo = resuelto contra el cwd de la sesión, absoluto = global y validado al montar |
fallbackPath |
(none) | Archivo de reglas usado cuando la detección por cwd no encuentra nada; validado al montar |
badFilePolicy |
fail |
Archivo de reglas malo: fail hace fallar la llamada pendiente ruidosamente; ignore-with-warning advierte y continúa vacío |
maxRules |
256 |
Límite duro de recuento de reglas en la cadena fuente efectiva |
maxCachedWorkspaces |
512 |
Límite duro de cargas de reglas por workspace en caché (evicción LRU) |
patternMode |
glob |
Sabor de patrón params/paths/when.env: glob o regex (los nombres de herramienta siempre son globs) |
watch |
true |
Vigilancia Chokidar + recarga al cambiar |
watchStabilityThresholdMs |
200 |
Ventana de debounce de recarga (ms) |
language |
en |
Idioma de salida de /rules: en, zh, es, pt, hi |
caseInsensitivePaths |
(win32) | Los patrones paths y la comparación de raíz del workspace ignoran mayúsculas ASCII; true en Windows |
audit |
all |
Granularidad de auditoría: all registra cada acierto Y paso directo; hits omite eventos de paso |
searchUp |
false |
Recorrer directorios padre desde el cwd y fusionar cada archivo de reglas encontrado, el más cercano primero |
maxGlobStars |
2 |
Límite duro de cuantificadores */** no acotados por patrón glob |
enforce |
true |
false = modo dry-run: los aciertos deny/ask se registran con marcador dryRun y cada llamada pasa |
allowUnmarkedAudit |
false |
Los hosts previos al marcador descartan el marcador ignorable; el plugin desactiva la auditoría de registro con una advertencia. Pon true para reactivar |
network.enabled |
true |
Interruptor maestro del proxy, la inyección de entorno y los modos por defecto de herramienta web |
network.mode |
auto |
Modo de política: auto sigue el preset del sandbox, o deny-all / whitelist / allow-all |
network.autoFallback |
allow-all |
Modo usado cuando auto no tiene servicio de política de sandbox |
network.unlisted |
ask |
Manejo en modo whitelist de destinos sin regla coincidente: ask o deny |
network.proxyBind |
127.0.0.1 |
Dirección de enlace del proxy local (solo loopback) |
network.proxyPort |
0 |
Puerto del proxy local; 0 elige un puerto efímero libre |
network.proxyMaxRecent |
100 |
Límite de registros de bloqueo recientes para la página de settings |
network.loopback |
allow |
Destinos de loopback: allow (paridad Codex) o policy |
network.injectEnv |
true |
Si se inyectan variables de entorno del proxy para subprocesos |
network.noProxy |
clear |
Manejo de NO_PROXY en subprocesos: clear aplica la política o preserve |
network.upstreamProxy |
off |
Proxy ascendente para las conexiones que este plugin PERMITE: off conecta directamente, inherit reutiliza los nombres de proxy del entorno de lanzamiento, o una URL de proxy http(s):// explícita |
network.allowHostAction |
true |
Acción «permitir este host» por bloque de la página de settings: false oculta el botón Permitir y hace que el RPC permissionRules/allowHost rechace (el editor de reglas no se ve afectado) |
builtin.enabled |
true |
Línea base de alto riesgo integrada: false deshabilita por completo el conjunto deny/ask embarcado |
builtin.path |
(embarcado) | Archivo de línea base de reemplazo (absoluto, o relativo a process.cwd()); validado al montar |
Tools & surfaces
| Surface | Kind | Notes |
|---|---|---|
tools/pre-execute |
listener | Reglas allow/deny/ask de primera coincidencia + extracción de candidatos URL de red |
/rules |
command | list · reload · decisions [n] · test <tool> <json> |
permissionRules/decision |
event | Auditoría solo de registro para cada acierto y paso directo |
permissionRules/network |
event | Auditoría de capa de proxy para conexiones bloqueadas |
| HTTP/CONNECT proxy | service | Proxy local integrado que gobierna el tráfico de subprocesos de shell |
| settings page | client | Editor de modo de red, editor de reglas, contadores de bloqueo, intercepciones recientes con una acción de permiso por bloque |
/rules                        list the active rules, their source files, and any last-reload error
/rules list                   explicit alias for the bare listing
/rules reload                 re-read the rule-file chain for this workspace
/rules decisions [n]          show the last n permission decisions of this session (default 10)
/rules test <tool> <json>     dry-evaluate the rules against a hypothetical call
/rules test también acepta banderas iniciales: --cwd <dir>, --env KEY=VALUE (repetible), --agent <selector> (repetible) y --platform <name>. En cadenas multi-archivo (p. ej. searchUp), cada línea de regla listada se atribuye a su propio archivo fuente.
Permissions & data
- Permissions: el manifiesto de workshop declara
files:read,files:watch,files:write,session:appendynetwork:outbound. Las decisionesaskusan la costura oficial de aprobación — nada se reimplementa ni se evade. - Data: los archivos de reglas se leen del disco; no se escribe ningún dato de reglas. Sin llamadas al modelo, sin subagentes revisores.
- Session log:
permissionRules/decisionnunca se inyecta en el contexto del modelo y se anexa con el marcadorignorable: truedel sobre, de modo que cualquier build del harness carga el registro.
Security boundaries
- Política, no kernel. Los candidatos
pathsprovienen solo de un conjunto documentado de claves de argumento (a cualquier profundidad, con tope), y solo coinciden las rutas relativas al workspace. - Aquí no hay revisor. El plugin nunca genera subagentes ni llama modelos — producir una decisión
askes el fin de su trabajo. - Sin cambios de sandbox. La política de sandbox a nivel de SO pertenece a la costura del sandbox, no a este plugin.
- Rechazo ruidoso de mala configuración. Campos YAML desconocidos, acciones desconocidas y patrones malos se rechazan al cargar.
- Límites de backtracking. Los patrones glob se limitan a
maxGlobStarsexpansiones de estrella no acotadas; los patrones regex rechazan cuantificadores anidados no acotados y alternancias literales solapadas cuantificadas. - Marcado a prueba de fallos. Los reenvíos HTTP simples y los túneles CONNECT conectan solo a direcciones adjudicadas; un allow cuya adjudicación no resolvió ninguna dirección falla cerrado con 502 en lugar de marcar el nombre (issue #23).
Known limitations
- Marcador de auditoría en hosts previos al marcador o que rechazan eventos.
permissionRules/decisionse anexa conignorable: true; los hosts cuyoSession.appendes anterior al marcador (las líneas0.1.0-rc.1–rc.7y0.1.1-rc.1–rc.7) lo descartan silenciosamente, la línea0.1.2-rctrae la superficie alpha.5 (ninguna opción de append escribe el marcador), la línea0.1.2-alpharechaza eventos de plugin al leerlos incluso marcados, y las líneas0.1.3-alphay0.1.5-alphamantienen la misma firma de append surface-only (verificado en los paquetes publicados0.1.3-alpha.1/0.1.5-alpha.1) — el runtime preverifica todas ellas antes del primer append y desactiva la auditoría de registro con una advertencia única. La migración entre generaciones también rechaza filas de auditoría marcadas: la puerta v1→v2 de0.1.3-alpharechaza eventos v1 desconocidos, y la puerta v2→v3 de0.1.5-alpharechaza todo evento sin clasificar (su inventario está congelado al vocabulario v2 publicado), así que aplicastripa las filas v1 antes de que un host 0.1.3 abra el log y a las v2 antes de actualizar a un host 0.1.5. Los logs v3 nativos aceptan filas de plugin marcadas, así que solo necesitanrepair. PonallowUnmarkedAudit: truepara reactivar; repara registros ya escritos conscripts/repair-session-logs.mjs(su modostripelimina filas de auditoría donde el marcador no ayuda). - Los candidatos de ruta son heurísticos. Solo las claves de argumento documentadas alimentan el emparejamiento de rutas, y el emparejamiento relativo al workspace es insensible a mayúsculas ASCII solo con
caseInsensitivePathsactivado. - Los globs son un subconjunto conservador. Sin expansión de llaves — escribe dos patrones, o usa modo regex.
- La guardia de backtracking de regex es estructural, no exhaustiva. Prefiere el modo glob para archivos no confiables.
- Las peticiones salientes del propio host no pasan por este proxy. El entorno de proxy inyectado cubre los subprocesos de shell derivados —que es para lo que sirve la inyección— y cualquier consumidor que lea los nombres de proxy en el momento de la petición. No cubre el tráfico basado en
fetchdel propio proceso del host: el launcher instala el dispatcher global de undici desde el entorno de lanzamiento antes de que se monte el primer plugin, ese dispatcher enruta por su política y no por el entorno, y Node muestrea el entorno de proxy al arrancar, así que un plugin que se monte después no puede redirigirlo. Consecuencias: los endpoints del proveedor no necesitan una regla allow, ynetwork.injectEnv: falseno saca al proceso del host de nada. Medido el 2026-09-10 en Node 22; reproducible conscripts/host-egress-probe.mjs. - El encadenado solo cubre lo que llega a este proxy. En
dsh-v0.1.7-alpha.1y posteriores, la propia política de proxy de lanzamiento del harness y su capa de entorno para subprocesos pueden tener precedencia sobre los nombres de proxy que inyecta este plugin, así quenetwork.upstreamProxydescribe qué ocurre con las conexiones que este proxy maneja — no es una afirmación sobre todas las rutas salientes del proceso del host.
Collaborating with dsh-auto-review
dsh-permission-rulesproduceask;dsh-auto-reviewresponde en la cascadaapproval/requestcon un veredicto de segundo modelo de solo lectura (o delega en humanos). Monta ambos para el bucle completo cerrado.- Probado en integración:
permissionRules/decision→approval/asked→autoReview/verdict→approval/decided, con el revisor reemplazado por un mock guionado. - La política de aprobación
nevery toda garantía de fallo cerrado del harness oficial permanecen intactas.
Session log repair
Los registros de sesión escritos antes de que existiera el marcador ignorable pueden ser rechazados por builds más nuevas del harness (SessionFormatUnsupportedError). El scripts/repair-session-logs.mjs distribuido reescribe solo las filas de auditoría objetivo para llevar ignorable: true, preservando marcos, con copias de seguridad:
node scripts/repair-session-logs.mjs scan [--home DIR]      # reporta filas ajenas, no cambia nada
node scripts/repair-session-logs.mjs repair [--home DIR] [--dry-run]
node scripts/repair-session-logs.mjs strip [--home DIR] [--dry-run]
--home por defecto es $DSH_HOME/sessions (o ~/.dsh/sessions). Descubre cada log por su nombre canónico de generación —session.jsonl, session.v2.jsonl, session.v3.jsonl, cada uno opcionalmente comprimido en .zstd—, así que elige el modo según la generación:
- v3 (
session.v3.jsonl, escrito nativamente por la línea0.1.5-alpha) — la ruta de lectura acepta filas de plugin marcadas, así que bastarepair. - v2 (
session.v2.jsonl, escrito por la línea0.1.3-alpha) —repairlo abre en el host que lo escribió, pero la migración v2→v3 de0.1.5-alpharechaza todo evento sin clasificar incluso marcado: ejecutastripsobre los logs v2 antes de actualizar a un host0.1.5-alpha. - v1 (
session.jsonl) — la migración v1→v2 de0.1.3-alpharechaza eventos v1 desconocidos incluso marcados: ejecutastripantes de que un host 0.1.3 o posterior abra el log por primera vez.
Development
pnpm install            # node ^22.19 || >=24
pnpm run typecheck      # tsc, src + tests
pnpm run lint           # eslint, src + tests + scripts
pnpm test               # vitest: 24 spec files
pnpm run test:coverage  # coverage gate (90/80/90/90)
pnpm run build          # tsc declarations + tsdown bundles (lib/)
pnpm run pack:check     # build + pack (the published artifact)
node scripts/check-readme-sync.mjs   # five-language README sync gate (also in CI)
Consulta VERIFICATION.md para el registro de verificación end-to-end sin cabeza.
Interoperability with other DSH plugins
Verificado contra DSH 0.2.0-rc.2 (el runtime para el que se publica este README) y el conjunto de plugins con más estrellas sondeado el 2026-10-05.
Este plugin no interfiere con otros plugins, incluidos los de más estrellas:
- Sin colisión de nombres de herramienta. Todas las herramientas llevan espacio de nombres; ninguna ocupa un nombre desnudo ya perteneciente a una herramienta incluida u otro plugin.
- Sin colisión de clave de servicio. Solo provee
permissionRules,permissionRulesRuntime; esa clave no es una costura incluida ni la provee ningún plugin de más estrellas. - Sin colisión de slot. No registra ninguna clave de slot de cliente, así que no disputa un asiento
shadows-shipped-ui. - Sin colisión de ruta HTTP. No registra ningún prefijo
webServer. - Sin colisión en la capa de patch. El patch del bundle solo hace
insertde su propia fila; nunca sobrescribe elconfigde una fila incluida. - Sin mutación global. No parchea prototipos, ni reescribe
process.env, ni reemplaza el dispatcher global de fetch.
Los listeners de eventos compartidos no interfieren por construcción. Observa los eventos sensibles al orden tools/post-execute, tools/pre-execute con ctx.on() — el registro de difusión de Cordis, donde cada listener se ejecuta y ninguno puede dejar sin turno a otro. Todos los listeners aquí delegan por next(), así que la cadena nunca se cortocircuita:
tools/post-execute— also used bycc-safety-net(1576★).tools/pre-execute— also used bycc-safety-net(1576★).
Evidencia estática: dsh-plugin-doctor K10–K13 dan pass en todas las comprobaciones de este repositorio.
Topics
dsh, dsh-plugin, deepseek-harness, permission, policy, allow-deny-ask, approval, safety, network, network-policy, proxy
Contributors
- @PerryLink — creador y mantenedor: vocabulario y evaluación de reglas, runtime, vigilancia HMR, auditoría de registro de sesión, política de red + proxy, y la documentación en cinco idiomas.
- @22xuan — el informe detallado sobre hosts rc.6 que descartan silenciosamente el marcador
ignorabledel evento de auditoría (#2) y la discusión del harness upstream; la detección de capacidad de host en runtime v0.4.1 y la corrección de documentación se derivaron directamente de ese análisis. - @sjh9714 — propuso el corpus compartido de vectores de prueba de sintaxis de reglas (#4, #5), incluido en v0.5.1 como
docs/rule-test-vectors/, y aportó los casos límite de descomposición AST en la discusión de diseño. - @weipeng1999 — la propuesta de descomposición de comandos basada en AST (#8) detrás de la discusión de diseño.
- @alexchenzl — la solicitud de inclusión en el DSH Directory (#7).
- @zl190 — informó y verificó la brecha de compatibilidad del harness
0.1.0-rc.7(PR #9). - @cuohua — informó de que la línea
0.1.1-rcsigue descartando el marcadorignorableaunque la compuerta de versión solo cubría0.1.0(#11); la compuerta ampliada surgió directamente de ese análisis.
PerryLink DSH Plugin Family
Este proyecto forma parte de la familia de plugins de DeepSeek Harness de PerryLink. El registro permanece plegado abajo para que cada README conserve una primera pantalla corta; expándelo para ver cada fila y su estado.
Expandir todos los plugins
License
Apache License 2.0 © 2026 dsh-permission-rules contributors
Instalar desde el mercado de DSH Desktop
Todos los plugins de PerryLink pueden explorarse en el mercado integrado de DSH Desktop: Market → Sources → add source → pegar https://perrylink-dsh-catalog.perrylink.workers.dev/catalog-source.json → seleccionarlo. La instalación sigue pasando por la verificación de identidad npm del mercado y tu confirmación.