
AI-Shell-Team/aish has 580 GitHub stars and 133 forks. GitHot measured +2 stars in 24 hours and +6 in 7 days. Last checked 2026-11-09 21:58 UTC. Last push 2026-11-02.
Empower the Shell to think. Evolve Operations.
Crecimiento de estrellas medido
- in 24h
- +2
- in 7 days
- +6
- in 15 days
- Recopilando historial
- in 1 month
- Recopilando historial
Cambios netos en períodos que se solapan, no totales diarios. Los datos no disponibles se dejan en blanco. Las estrellas indican interés, no calidad.
README_ES.md
OriginalIdioma: español (Spanish)
AISH
Dale al shell capacidad de pensar. Evoluciona las operaciones.


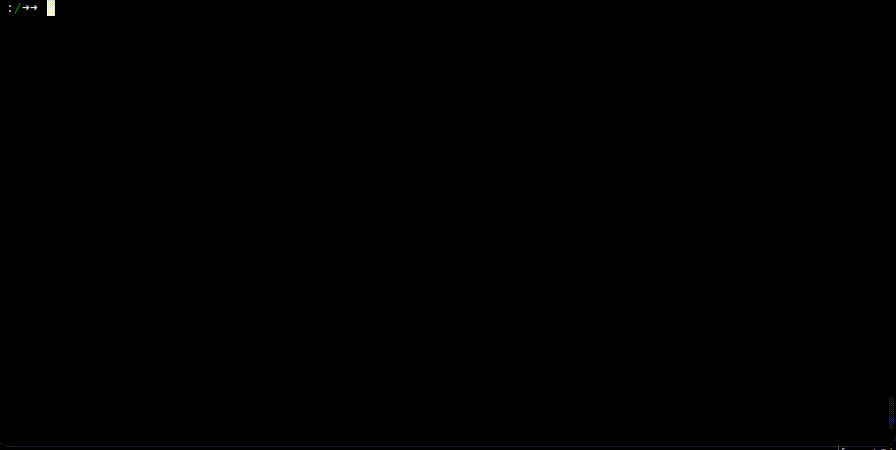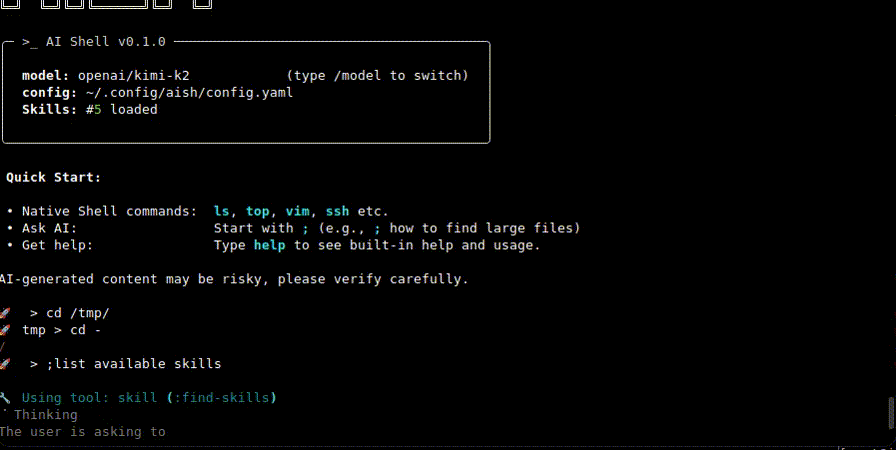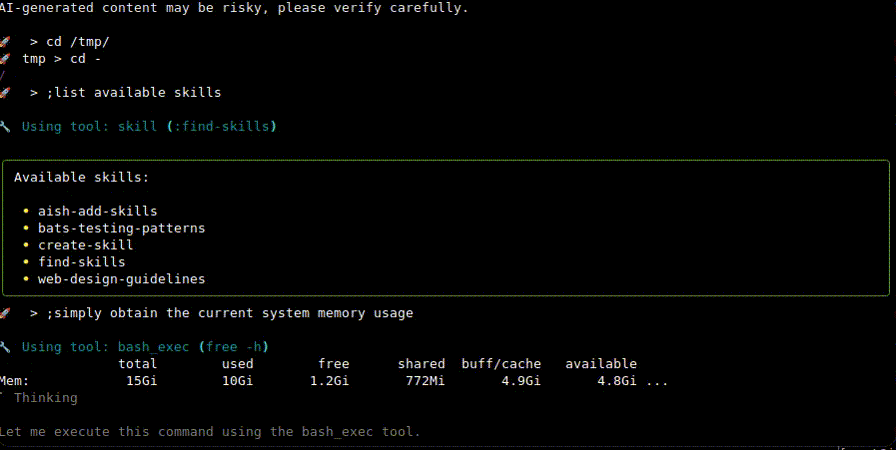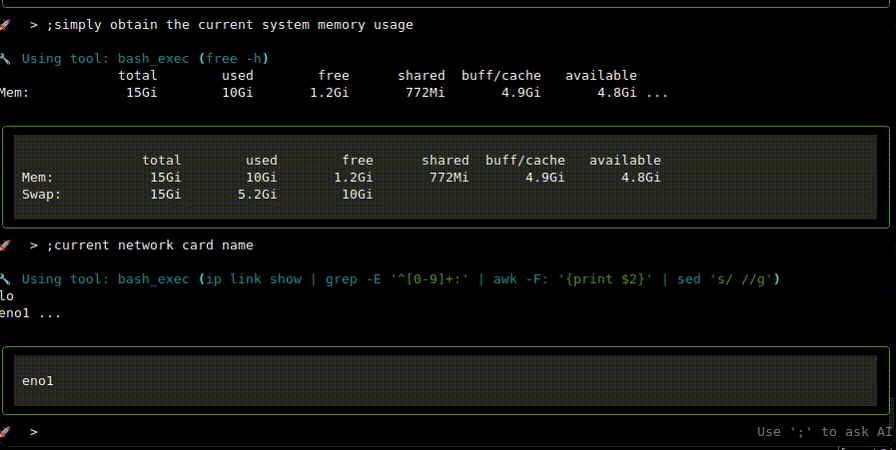
Un shell de IA real: PTY completo + seguridad y control de riesgos configurables
Tabla de contenidos
- Por qué elegir AISH
- Inicio rápido
- Instalación
- Desinstalación
- Configuración
- Uso
- Seguridad y control de riesgos
- Skills (Plugins)
- Datos y privacidad
- Documentación
- Comunidad y soporte
- Desarrollo y pruebas
- Contribuir
- Licencia
Por qué elegir AISH
- Shell interactivo real: compatibilidad PTY completa, ejecuta programas interactivos como
vim/ssh/top - Integración nativa de IA: describe tareas en lenguaje natural, genera, explica y ejecuta comandos
- Seguro y controlable: los comandos de IA tienen clasificación de riesgo y flujo de confirmación; preejecución en sandbox opcional para evaluar cambios
- Extensible: sistema de plugins Skills con carga en caliente y sobrescritura de prioridad
- Bajo costo de migración: compatible con comandos y flujos habituales, todo en la terminal por defecto
Comparación de funciones
| Función | AISH | Claude Code |
|---|---|---|
| 🎯 Posicionamiento principal | CLI de operaciones/solución de problemas del sistema | Asistente de desarrollo y código |
| 🤖 Soporte multmodelo | ✅ Totalmente abierto | ⚠️ Principalmente Claude |
| 🔧 Sistema de subagentes | ✅ Agente de diagnóstico ReAct | ✅ Múltiples tipos de agentes |
| 🧩 Soporte de Skills | ✅ Carga en caliente | ✅ |
| 🖥️ Integración nativa con terminal | ✅ Compatibilidad PTY completa | ⚠️ Soporte limitado |
| 🛡️ Evaluación de riesgos de seguridad | ✅ Confirmación de seguridad | ✅ Confirmación de seguridad |
| 🌐 Soporte de modelos locales | ✅ Totalmente compatible | ✅ Totalmente compatible |
| 📁 Herramientas de operaciones de archivos | ✅ Soporte mínimo esencial | ✅ Soporte completo |
| 💰 Completamente gratis | ✅ Open source | ❌ Servicio de pago |
| 📊 Observabilidad | ✅ Langfuse opcional | ⚠️ Integrado |
| 🌍 Salida multilingüe | ✅ Detección automática | ✅ |
Inicio rápido
1) Instalar y lanzar
Opción 1: Instalación en una línea (recomendado)
curl -fsSL https://www.aishell.ai/repo/install.sh | bash
Opción 2: Instalación manual del bundle
Descarga el bundle correspondiente aish-<version>-linux-<arch>.tar.gz desde el directorio oficial de releases y luego ejecuta:
tar -xzf aish-<version>-linux-<arch>.tar.gz
cd aish-<version>-linux-<arch>
sudo ./install.sh
Luego inicia:
aish
Nota: aish sin subcomandos equivale a aish run.
2) Usar como un shell normal
aish> ls -la
aish> cd /etc
aish> vim hosts
3) Dejar que la IA haga el trabajo (comienza con ;)
Comenzar con ; o ; entra en modo IA:
aish> ;busca archivos mayores de 100M en el directorio actual y ordena por tamaño
aish> ;explica este comando: tar -czf a.tgz ./dir
Instalación
Bundle de release Linux
curl -fsSL https://www.aishell.ai/repo/install.sh | bash
El instalador resuelve la versión estable más reciente, descarga el bundle correspondiente para tu arquitectura e instala aish, aish-sandbox y aish-uninstall en /usr/local/bin.
Ejecutar desde el código fuente (desarrollo/prueba)
cargo run --bin aish
Desinstalación
Desinstalar (conservar archivos de configuración):
sudo aish-uninstall
Desinstalación completa (también elimina políticas de seguridad a nivel sistema):
sudo aish-uninstall --purge-config
Opcional: limpiar configuración del usuario (borra claves de modelo/API, etc.):
rm -rf ~/.config/aish
Configuración
Ubicación del archivo de configuración
- Predeterminado:
~/.config/aish/config.yaml(o$XDG_CONFIG_HOME/aish/config.yamlsiXDG_CONFIG_HOMEestá definido)
Prioridad (de mayor a menor)
- Argumentos de línea de comandos
- Variables de entorno
- Archivo de configuración
Ejemplo mínimo de configuración
# ~/.config/aish/config.yaml
model: openai/deepseek-chat
api_base: https://openrouter.ai/api/v1
api_key: your_api_key
Alternativamente vía variables de entorno (más adecuado para secretos):
export AISH_MODEL="openai/deepseek-chat"
export AISH_API_BASE="https://openrouter.ai/api/v1"
export AISH_API_KEY="your_api_key"
Consejo: LiteLLM también admite leer variables de entorno específicas del proveedor (p. ej.,
OPENAI_API_KEY,ANTHROPIC_API_KEY).
Configuración interactiva (opcional):
aish setup
Verificación de compatibilidad de tool calling (confirma que el modelo/canal seleccionado admite tool calling):
aish check-tool-support --model openai/deepseek-chat --api-base https://openrouter.ai/api/v1 --api-key your_api_key
Langfuse (observabilidad opcional):
- Habilitar en la configuración:
enable_langfuse: true
- Configurar variables de entorno:
export LANGFUSE_PUBLIC_KEY="..."
export LANGFUSE_SECRET_KEY="..."
export LANGFUSE_HOST="https://cloud.langfuse.com"
aish check-langfuse ejecutará comprobaciones cuando check_langfuse.py exista en la raíz del proyecto.
Uso
Tipos de entrada comunes
| Tipo | Ejemplo | Descripción |
|---|---|---|
| Comandos de shell | ls -la, cd /path, git status |
Ejecutar comandos normales directamente |
| Solicitudes de IA | ;cómo comprobar el uso de puertos, ;busca archivos mayores de 100M |
Entrar en modo IA con el prefijo ;/; |
| Comandos integrados | help, clear, exit, quit |
Comandos de control integrados del shell |
| Cambio de modelo | /model gpt-4 |
Ver o cambiar modelo |
Compatibilidad de shell (PTY)
aish> ssh user@host
aish> top
aish> vim /etc/hosts
Seguridad y control de riesgos
AI Shell solo realiza la evaluación de seguridad sobre comandos generados por IA y listos para ejecutarse.
Niveles de riesgo
- LOW: Permitido por defecto
- MEDIUM: Confirmación antes de ejecutar
- HIGH: Bloqueado por defecto
Ruta del archivo de políticas de seguridad
Los archivos de políticas se resuelven en este orden:
~/.config/aish/security_policy.yaml(nivel usuario; plantilla generada automáticamente si no existe)
Pre-ejecución en sandbox (opcional, recomendada en producción)
La política predeterminada tiene la pre‑ejecución en sandbox deshabilitada. Para habilitarla:
- Configurar en la política de seguridad:
global:
  enable_sandbox: true
- Iniciar el servicio de sandbox privilegiado (systemd):
sudo systemctl enable --now aish-sandbox.socket
Socket predeterminado: /run/aish/sandbox.sock.
Cuando el sandbox no está disponible, se aplica la regla sandbox_off_action (BLOCK/CONFIRM/ALLOW) de la política.
Skills (Plugins)
Los Skills amplían el conocimiento y los flujos de trabajo de la IA, con carga en caliente y sobrescritura de prioridad.
Directorios de escaneo predeterminados y prioridad:
~/.config/aish/skills/(o$AISH_CONFIG_DIR/skills)~/.claude/skills/
Datos y privacidad
Este proyecto almacena los siguientes datos localmente (para diagnóstico y trazabilidad):
- Logs: predeterminado
~/.config/aish/logs/aish.log - Sesiones/Historial: predeterminado
~/.local/share/aish/sessions.db(SQLite) - Descarga de salida grande: predeterminado
~/.local/share/aish/offload/
Recomendaciones:
- No cometas claves API reales en el repositorio; prefiere variables de entorno o sistemas de gestión de secretos.
- En producción, combina políticas de seguridad para limitar el alcance de directorios accesibles por la IA.
Documentación
- Guía de configuración:
CONFIGURATION.md - Inicio rápido:
QUICKSTART.md - Mecanismo de corrección de comandos:
docs/command-interaction-correction.md
Comunidad y soporte
| Enlace | Descripción |
|---|---|
| Official Website | Página del proyecto y más información |
| GitHub Repository | Código fuente y seguimiento de issues |
| GitHub Issues | Reportes de errores |
| GitHub Discussions | Debates de la comunidad |
| Discord | Unirse a la comunidad |
Desarrollo y pruebas
cargo test --workspace
./packaging/tests/release_scripts_smoke.sh
Contribuir
Consulta CONTRIBUTING.md para las directrices.
Licencia
LICENSE (Apache 2.0)
Explorar proyectos relacionados
affaan-m/ECC
Sistema de optimización del rendimiento para el marco de ejecución y control de agentes. Incluye habilidades, instintos, memoria, seguridad y un desarrollo que prioriza la investigación para Claude Code, Codex, Opencode, Cursor y más.
300,201 estrellasNousResearch/hermes-agent
El agente que crece contigo
262,056 estrellasmultica-ai/andrej-karpathy-skills
Un único archivo CLAUDE.md para mejorar el comportamiento de Claude Code, derivado de las observaciones de Andrej Karpathy sobre las trampas al programar con LLM.
231,331 estrellasfirecrawl/firecrawl
Potencia tus agentes de IA con datos de la web y más allá. Estamos construyendo la biblioteca para la superinteligencia. 🔥
199,847 estrellas