
seqra/opentaint
seqra/opentaint has 175 GitHub stars and 13 forks. GitHot measured +1 stars in 24 hours and +3 in 7 days. Last checked 2026-11-11 15:02 UTC. Last push 2026-11-06.
So werden diese Zahlen gemessen
The open source taint analysis engine for the AI era. A formal dataflow analysis tool you can customize and self-host, built so AI agents drive your application security analysis without burning tokens on every scan. AI-ready open source alternative to Semgrep Pro and CodeQL.
Gemessener Sternzuwachs
- in 24h
- +1
- in 7 days
- +3
- in 15 days
- Verlauf wird gesammelt
- in 1 month
- Verlauf wird gesammelt
Nettoänderungen in überlappenden Zeiträumen, keine Tagessummen. Fehlende Messwerte bleiben leer. Sterne zeigen Interesse, nicht Qualität.
docs/translations/README.de.md
Original

Die Open-Source-Taint-Analyse-Engine fur das KI-Zeitalter
Formale Taint-Analyse fur Anwendungssicherheit — findet, was AST-Pattern-Matching-Engines ubersehen, lasst LLM-Agenten Schwachstellen als Regeln umsetzen, skaliert, wo keines von beiden allein ausreicht.


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
Unterstutzte Technologien und Integrationen


Die gründlichste Taint-Analyse-Engine für Spring-Apps
Roadmap


Weitere Screenshots


Warum OpenTaint?
OpenTaint ist eine Open-Source-Alternative zu Semgrep Pro und CodeQL — eine formale interprozedurale Taint-Engine, die Sie anpassen und selbst hosten konnen, gebaut dafur, dass KI-Agenten Ihre Sicherheitsanalyse steuern, ohne bei jedem Scan Tokens zu verbrennen.
KI generiert Produktionscode schneller, als Sicherheitsteams mithalten konnen, und die beiden Arten von Werkzeugen, die entwickelt wurden, um die dabei entstehenden Fehler zu finden, erzwingen jeweils einen schlechten Kompromiss:
- AST-Pattern-Matcher (Semgrep OSS, ast-grep, Linter) sind kostenlos und schnell, aber sie gleichen Syntax ab, nicht Datenfluss — nicht vertrauenswurdige Eingaben, die eine Funktionsgrenze oder eine Persistenzschicht uberschreiten, rutschen einfach durch. Die tiefere, interprozedurale Analyse, die sie doch findet, war lange in proprietaren Werkzeugen eingeschlossen.
- LLM-Sicherheitsagenten finden, was Pattern-Matcher ubersehen, aber sie lesen Ihren Code bei jedem Lauf erneut. Die Tokens summieren sich mit jeder Datei, jedem Commit, jedem CI-Build — und ein probabilistisches Modell kann trotzdem nicht versprechen, dass es alles erfasst hat.
OpenTaint gibt Ihnen die Tiefe eines LLM-Agenten zum Preis eines statischen Analyzers:
- Findet, was AST-Pattern-Matcher ubersehen. Eine formale interprozedurale Dataflow-Engine verfolgt nicht vertrauenswurdige Daten uber Funktionsgrenzen, Persistenzschichten, Aliase und asynchronen Code hinweg.
- Zahlen Sie das Modell einmal, nicht bei jedem Scan. Lassen Sie einen Agenten einen einzelnen Fund zu einer Taint-Regel destillieren. Die deterministische Engine wendet diese Regel dann auf die gesamte Codebasis an — und auf jeden Commit danach — in wenigen CPU-Minuten, zu null Token-Kosten.
- Open Source, alles inklusive. Engine, Regeln und CI-Integrationen kommen als ein Stack unter Apache 2.0 und MIT.
Schnellstart
Installationsskript (Linux/macOS)
curl -fsSL https://opentaint.org/install.sh | bash
Installation uber Homebrew (Linux/macOS):
brew install --cask seqra/tap/opentaint
Installationsskript (Windows PowerShell)
irm https://opentaint.org/install.ps1 | iex
Installation uber npm (Linux/macOS/Windows):
npm install -g @seqra/opentaint
Oder sofort mit npx ausfuhren — ohne Installation (benotigt Node.js):
npx @seqra/opentaint scan
Projekt scannen:
opentaint scan
Oder Docker verwenden:
docker run --rm -v $(pwd):/project -v $(pwd):/output \
  ghcr.io/seqra/opentaint:latest \
  opentaint scan --output /output/results.sarif /project
Weitere Optionen finden Sie unter Installation und Verwendung.
KI-Agenten-Workflows
OpenTaint enthalt Agenten-Skills, die statische Analyse in einen durchgangigen Workflow fur Anwendungssicherheit verwandeln. Installieren Sie sie mit:
npx skills add https://github.com/seqra/opentaint
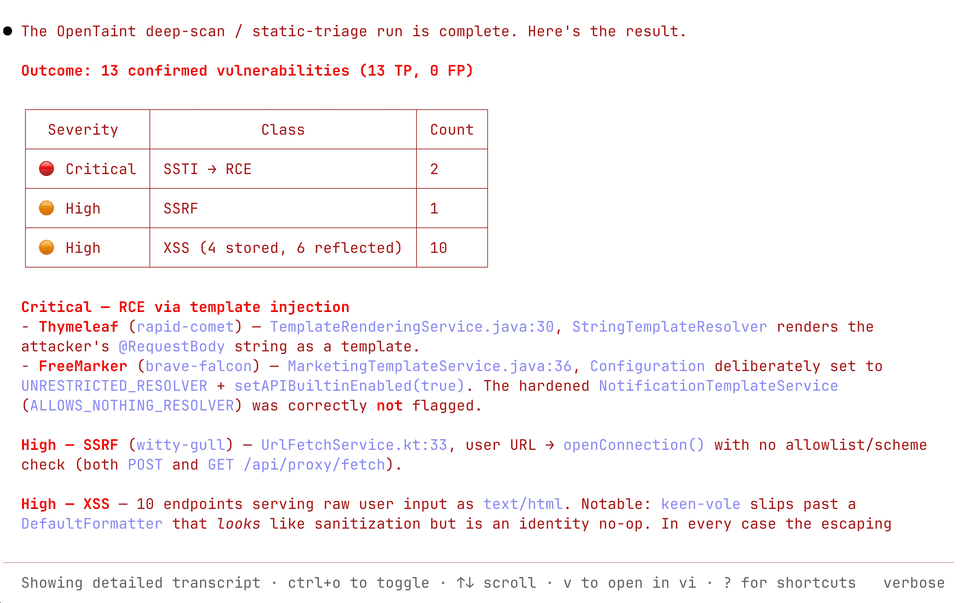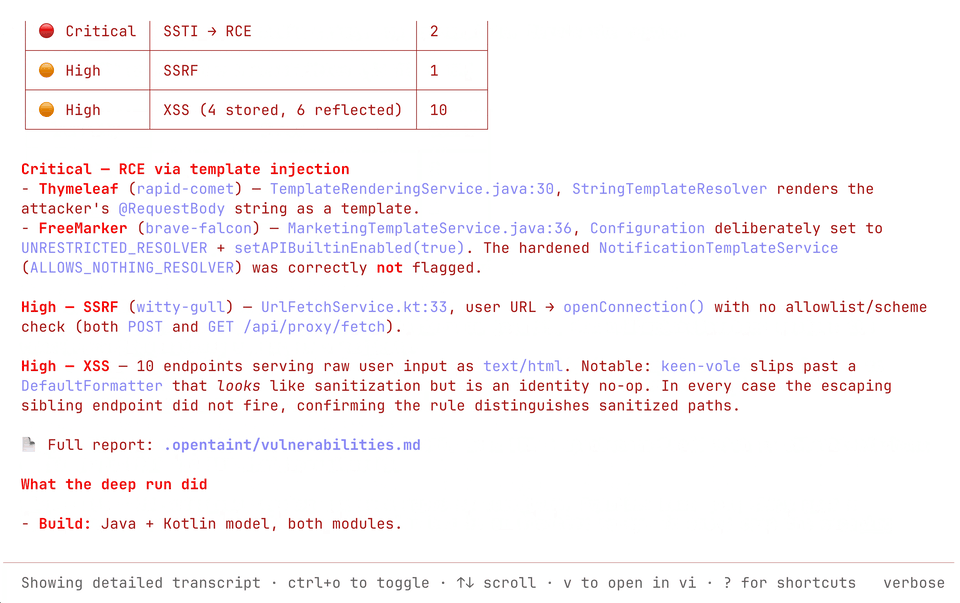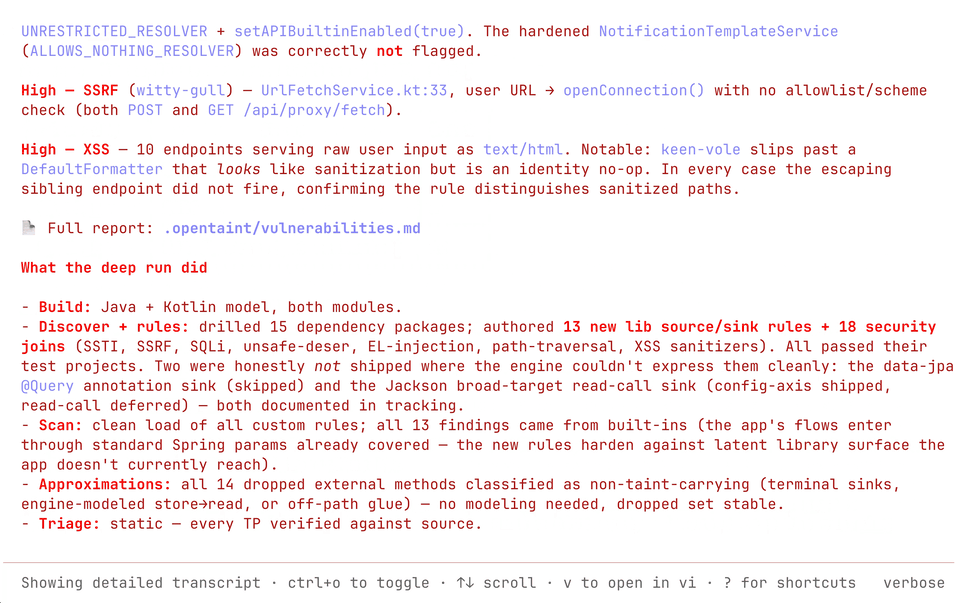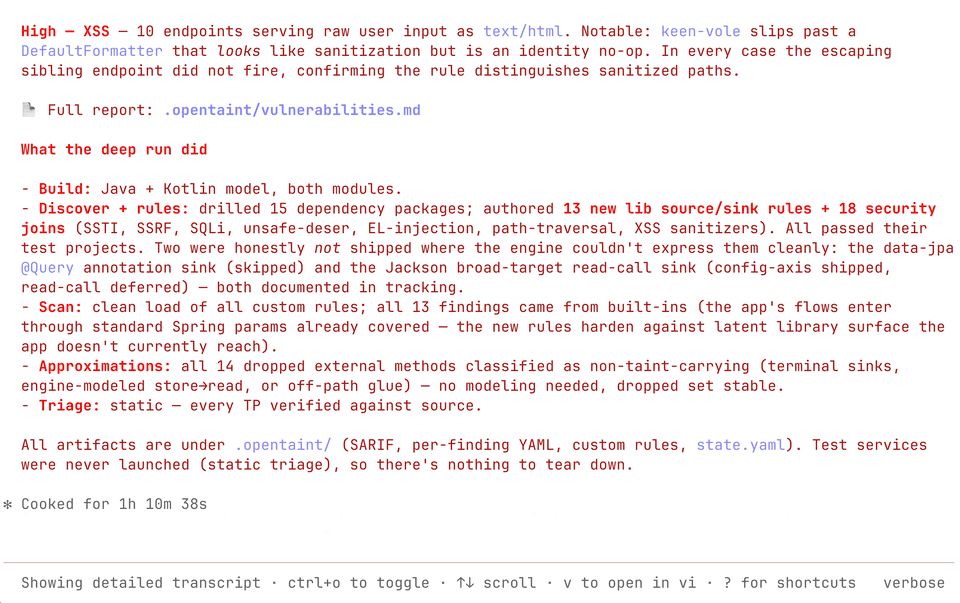
Der Skill appsec-agent orchestriert eine vollstandige Projektbewertung: das Projekt bauen, OpenTaint ausfuhren, die Angriffsflache ermitteln, gezielte Regeln hinzufugen, fehlende Bibliotheks-Datenflusse modellieren, Funde triagieren und optional dynamische Proof-of-Concept-Prufungen fur bestatigte Schwachstellen generieren.
Die enthaltenen Skills decken den gangigen Sicherheitsanalyse-Zyklus ab:
- Scannen und Triage:
build-project,run-scan,analyze-findings,generate-poc - Erweiterung der Abdeckung:
triage-dependencies,discover-attack-surface,create-test-project,create-rule,assemble-lib-rules - Datenfluss-Modellierung:
analyze-external-methods,create-pass-through-model,create-dataflow-model,debug-rule,report-analyzer-issue
Dokumentation
Vollstandige Anleitungen — Installation, Verwendung, Konfiguration, CI/CD-Integration: Dokumentation.
Support
- Issues: GitHub Issues
- Community: Discord
- E-Mail: [email protected]
Sternverlauf

Lizenz
Die Kern-Analyse-Engine wird unter der Apache 2.0 Lizenz veroffentlicht. Die CLI, GitHub Action, GitLab CI-Vorlage und Regeln werden unter der MIT-Lizenz veroffentlicht.
Ähnliche Projekte entdecken
trimstray/the-book-of-secret-knowledge
Eine Sammlung inspirierender Listen, Handbücher, Spickzettel, Blogs, Tricks, Einzeiler, CLI- und Web-Tools und mehr.
257,739 SterneHack-with-Github/Awesome-Hacking
Eine Sammlung verschiedener Awesome-Listen für Hacker, Pentester und Sicherheitsforscher.
125,254 Sterneswisskyrepo/PayloadsAllTheThings
Eine Liste nützlicher Payloads und Bypass-Methoden für die Sicherheit von Webanwendungen sowie für Pentests/CTF.
82,583 Sternecaddyserver/caddy
Schneller, erweiterbarer und plattformübergreifender HTTP/1-2-3-Webserver mit automatischem HTTPS
78,959 Sterne