
Yuan-lab-LLM/ClawManager
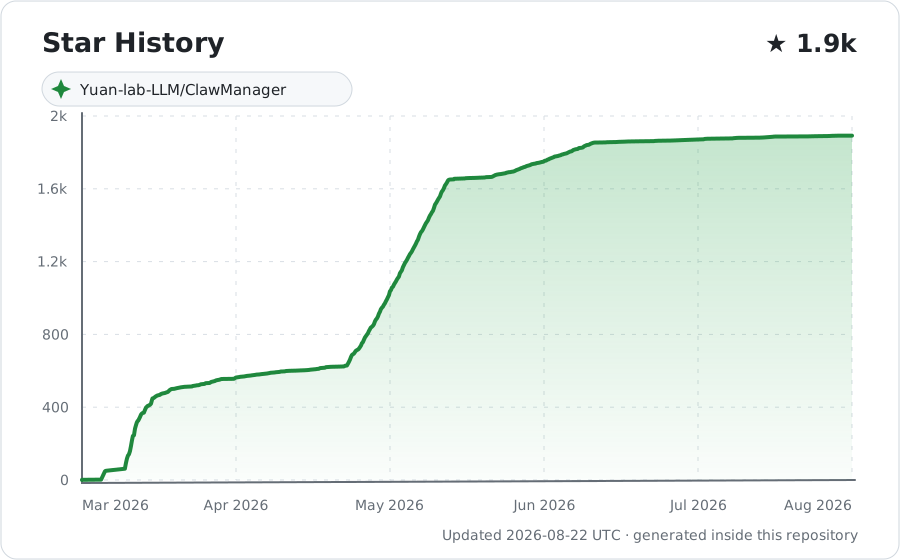
Yuan-lab-LLM/ClawManager has 1,886 GitHub stars and 159 forks. GitHot measured 0 stars in 24 hours. Last checked 2026-11-07 01:43 UTC. Last push 2026-11-02.
So werden diese Zahlen gemessen
A Kubernetes-native control plane for AI agent instance management, with governed AI access, runtime orchestration, and reusable resources across multiple agent runtimes.
Gemessener Sternzuwachs
- in 24h
- 0
- in 7 days
- Verlauf wird gesammelt
- in 15 days
- Verlauf wird gesammelt
- in 1 month
- Verlauf wird gesammelt
Nettoänderungen in überlappenden Zeiträumen, keine Tagessummen. Fehlende Messwerte bleiben leer. Sterne zeigen Interesse, nicht Qualität.
README.de.md
OriginalClawManager

ClawManager ist eine Kubernetes-native Control Plane fuer die Verwaltung von AI-Agent-Instanzen mit kontrolliertem AI-Zugriff, Runtime-Orchestrierung und wiederverwendbaren Ressourcen ueber mehrere Agent-Runtimes hinweg.
Sprachen: English | 简体中文 | 日本語 | 한국어 | Deutsch

Produktueberblick | Team Workspaces | AI Gateway | Agent Control Plane | Runtime-Integrationen | Ressourcenverwaltung | Security Protection | Erste Schritte
ClawManager in 60 Sekunden
Ein schneller Blick auf Agent-Provisionierung, Skill-Verwaltung und -Scanning sowie AI-Gateway-Governance.
Neuigkeiten
Wichtige aktuelle Produkt- und Dokumentations-Updates.
- [2026-10-16] Team-Workspaces mit einem fortlaufenden Chat-Layout, klarer Nachrichtengruppierung, Funktions-Avataren, Online-Bearbeitung gemeinsamer Dateien und Einzelaufgaben per
@Mitgliedaktualisiert. Frühere Arbeit kann zur Überarbeitung von Artefakten referenziert werden; jede Anfrage bleibt in Verlauf und Kanban eigenständig. Siehe Team-Anleitung. - [2026-09-08] Datensichere OpenClaw-Lite-Rollouts mit versionsbewusster Vorpruefung, Migrationspruefung, begrenzter Wiederherstellung und Rollback ueber die gespeicherte Quellidentitaet gehaertet. Aeltere Images ohne 8.1-Faehigkeitsmerkmal verwenden weiterhin den etablierten Rolling-Update-Pfad.
- [2026-09-02] Northbound API und Owner-isoliertes Portal um Lite/Pro-Provisionierung fuer OpenClaw, Hermes, OpenCode und DeepSeek Harness, asynchrone Lifecycle-Operationen und geschuetzte Share-Link-Verwaltung erweitert. Siehe Northbound API Guide.
- [2026-09-01] LDAP-Unternehmensauthentifizierung, erweiterte verwaltete Provider-Modellkataloge und dedizierte Browser-Origins fuer verwaltete OpenCode- und DeepSeek-Harness-Instanzen hinzugefuegt.
- [2026-08-19] Verwaltete OpenCode-Workspaces, eine aktualisierte Instanzansicht und Skill-Hub-Bereitstellung fuer OpenClaw, Hermes und OpenCode hinzugefuegt. Siehe OpenCode Workspace Guide.
- [2026-08-18] Team-Kollaboration um acht schreibgeschuetzte Vorlagen, benutzerdefinierte Teams aus natuerlicher Sprache, optionale Hermes Lite Worker, Live-Kanban, gemeinsame Artefakte und Member-Sessions erweitert.
- [2026-08-17] Modellgesteuertes Thinking, AI-Gateway Session Usage, bearbeitbare geplante Aufgaben und erweiterte Lite-Lifecycle- und Batch-Funktionen hinzugefuegt.
- [2026-08-16] DeepSeek Harness Lite und Pro mit isolierten Shared-Runtime-Pools, dedizierten Webtop-Desktops, AI-Gateway-Modellinjektion, Skills/Workspace-Integration und eigener Lite-Browser-Origin hinzugefuegt.
- [2026-07-07] Security Protection Platform (secplane) Frontend-Konsole hinzugefuegt — umfassende Sicherheitskonsole mit Runtime-Abwehr (Eingabe-/Zustands-/Entscheidungs-/Ausgabeoberflaeche, Asset-Schutz, menschliche Freigabe), Host-Haertung und Container-Isolierung, Outbound-Vertrauens-Governance, Richtlinien-Governance, Kill-Switch/Circuit-Breaker, Full-Chain-Audit, SecureClaw-Daten- und Komponentenvertrauens-Audit, Kollaborations-Governance und Eingabeerkennung. 4 Verteidigungsschichten in einer einheitlichen Admin-UI mit vollstaendiger i18n fuer 5 Sprachen.
- [2026-06-14] Lite-/Pro-Runtime-Modi und Rollout-Support hinzugefuegt: Lite-Instanzen laufen ueber gemeinsame Gateway-Runtime-Pools, waehrend Pro-Instanzen dedizierte Desktop-Deployments fuer staerkere Isolation behalten.
- [2026-05-18] Team-Workspace-MVP mit Einfuehrung und Vorschau hinzugefuegt, inklusive One-Click-Team-Erstellung, OpenClaw-Member-Orchestrierung, Redis-Team-Bus-Injection, Shared Storage, Member-Status, Task-Dispatch sowie Event- und Ergebnisansichten.
- [2026-04-29] Hermes-Runtime-Integration hinzugefuegt, inklusive Webtop-basierter Instanzbereitstellung, Agent-Control-Plane-Registrierung, AI-Gateway-Injection, channel- und skill-Bootstrap sowie
.hermesImport/Export. Siehe Benutzerhandbuch. - [2026-04-08] Skill-Verwaltung und Skill-Scanning wurden der Plattform hinzugefuegt. Details siehe Merged PR #52.
- [2026-03-26] Die AI-Gateway-Dokumentation wurde erweitert und deckt nun Modell-Governance, Audit und Trace, Kostenrechnung sowie Risikokontrolle genauer ab. Siehe AI Gateway Guide.
- [2026-03-20] ClawManager hat sich zu einer breiteren Control Plane fuer AI-Agent-Workspaces entwickelt, mit staerkerer Runtime-Steuerung, wiederverwendbaren Ressourcen und Security-Scanning-Workflows.
Wenn ClawManager fuer dein Team nuetzlich ist, gib dem Projekt gerne einen Star, damit mehr Nutzer und Entwickler es entdecken.
Community
Tritt der ClawManager Open-Source-Community auf WeChat oder Discord bei, um Produkt-Updates zu verfolgen, Nutzungserfahrungen auszutauschen und mit Mitwirkenden ins Gespraech zu kommen.

QR-Code scannen, um der WeChat-Gruppe beizutreten |

Discord QR-Code scannen, um unserem Discord-Server beizutreten |
Produktueberblick
ClawManager vereint den Betrieb, die Zusammenarbeit und die Governance von AI Agents in einem Kubernetes-nativen Produkt: verwaltete Runtimes, Teams, Modellzugriff, Ressourcen und Skill Hub sowie Plattformsicherheit.
Es eignet sich besonders fuer:
- Plattformteams, die AI-Agent-Instanzen fuer mehrere Nutzer betreiben
- Betriebsteams, die Runtime-Sichtbarkeit, Command-Dispatch und Desired-State-Kontrolle benoetigen
- Entwicklungsteams, die Agent-Workspaces ueber wiederverwendbare Ressourcen statt ueber manuelle Konfiguration bereitstellen wollen
Runtime-Integrationen
ClawManager unterstuetzt derzeit die folgenden verwalteten Runtimes:

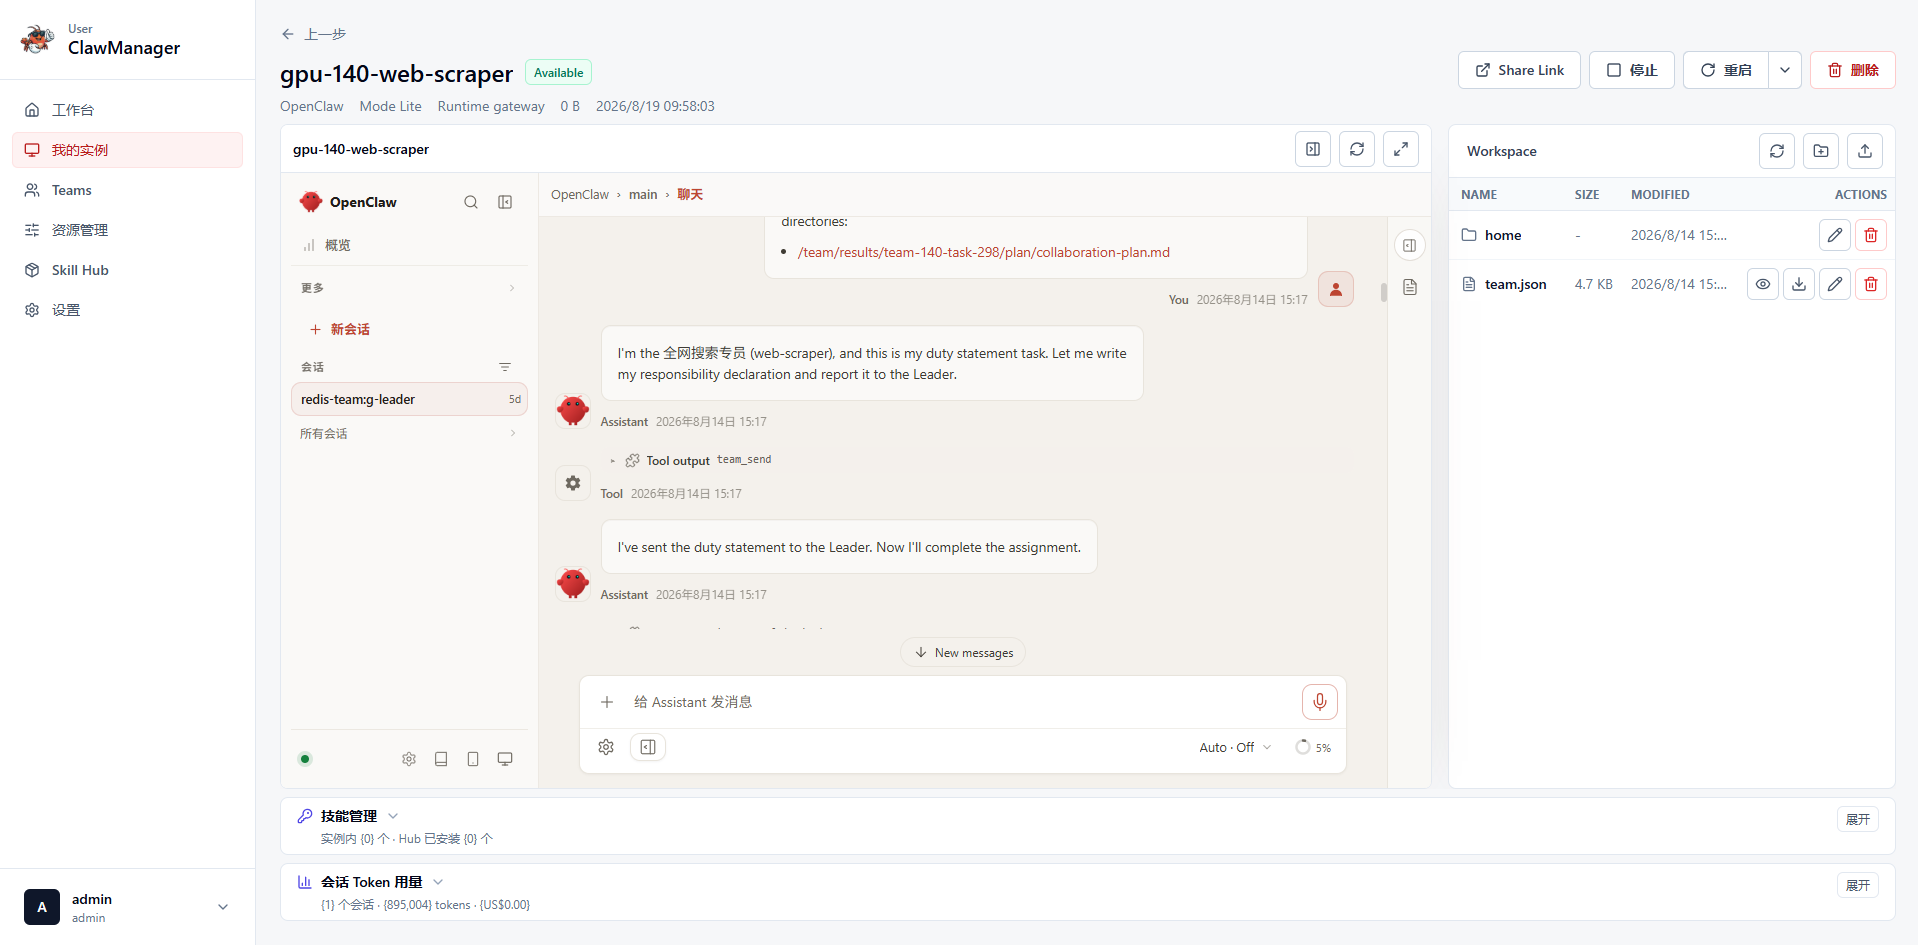
OpenClaw: Lite-/Pro-Workspaces mit Sessions, Tools, geplanten Aufgaben und Team-Support
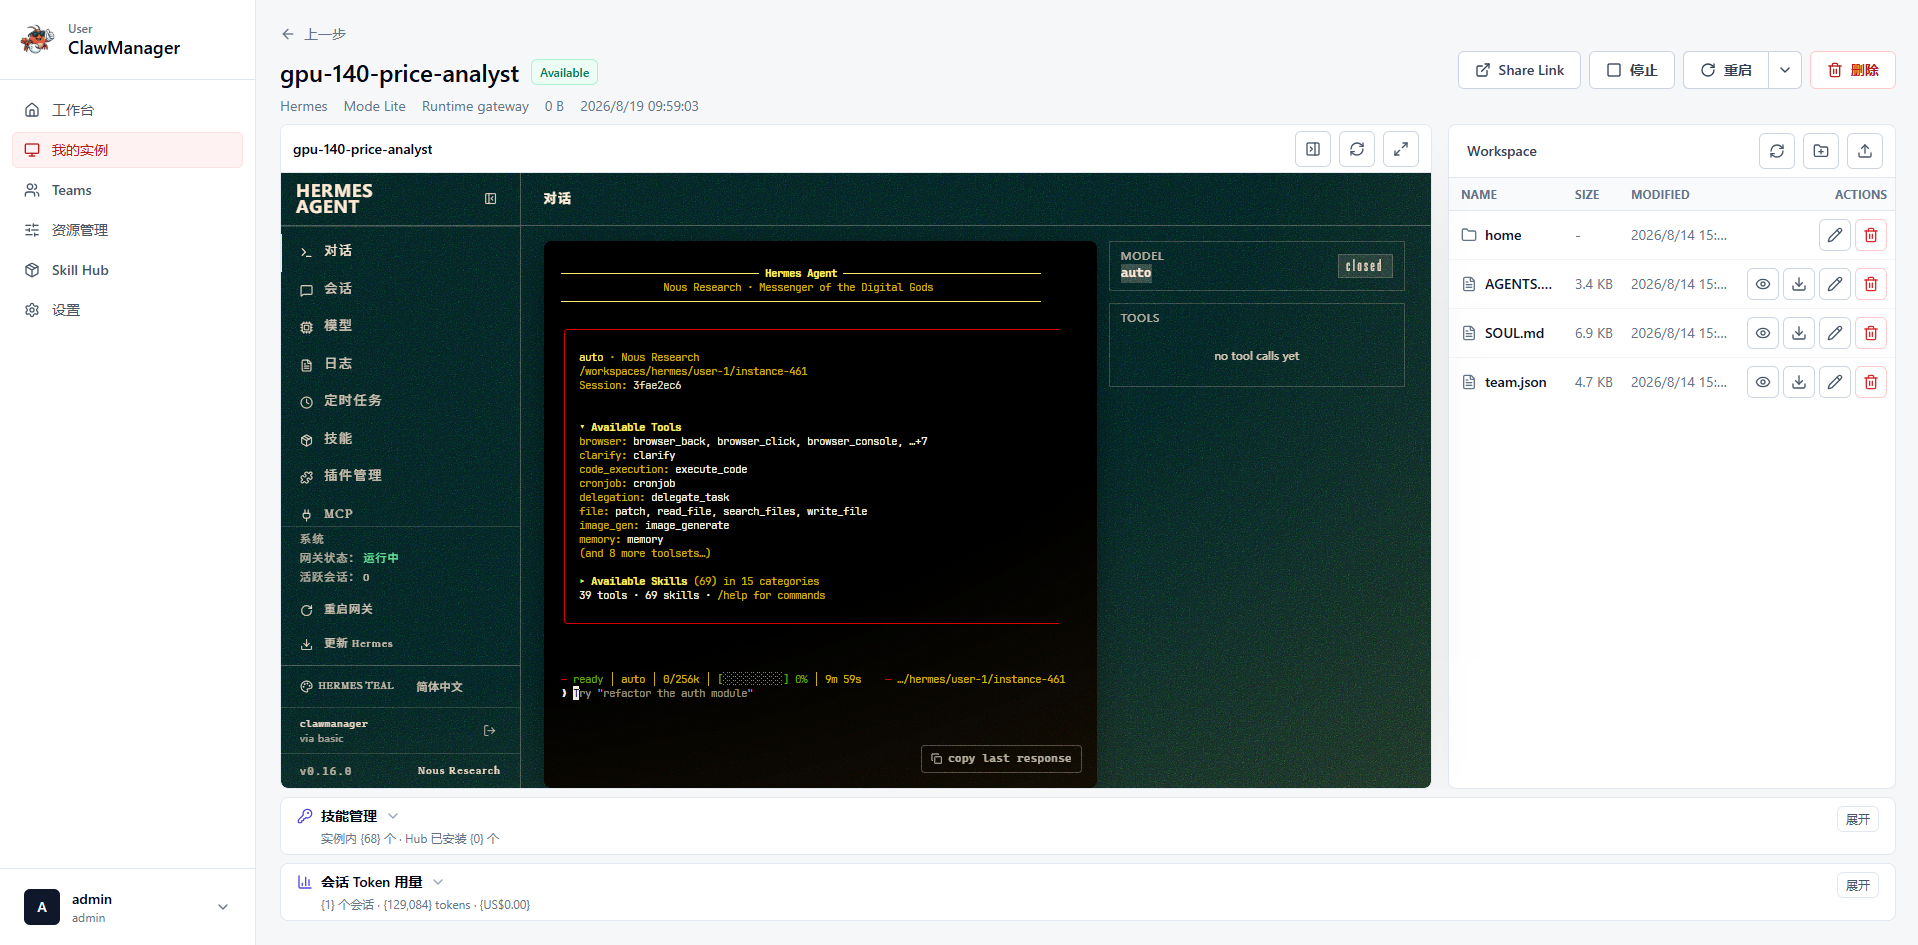
Hermes: Lite-/Pro-Workspaces mit persistentem.hermes-Home, nativen Sessions und Team-Worker-Support
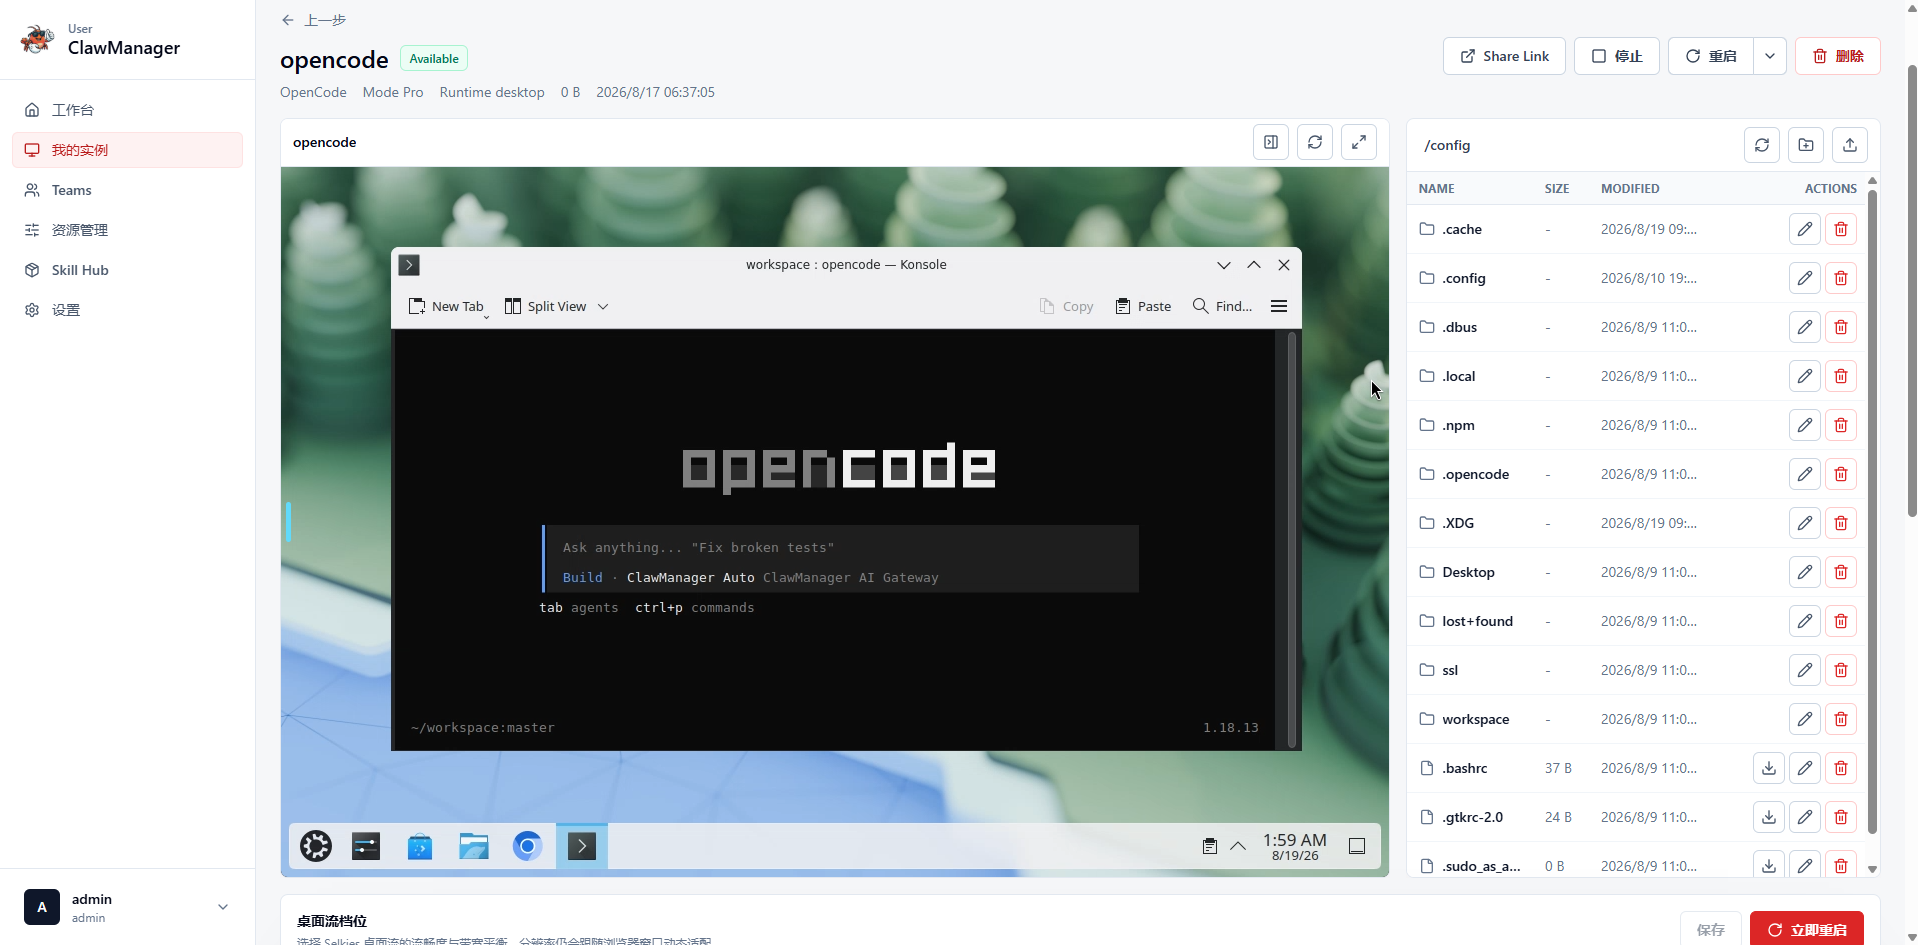
OpenCode: verwaltete Coding-Workspaces mit AI Gateway, Desktop/Terminal und Dateien. Siehe OpenCode Workspace Guide.
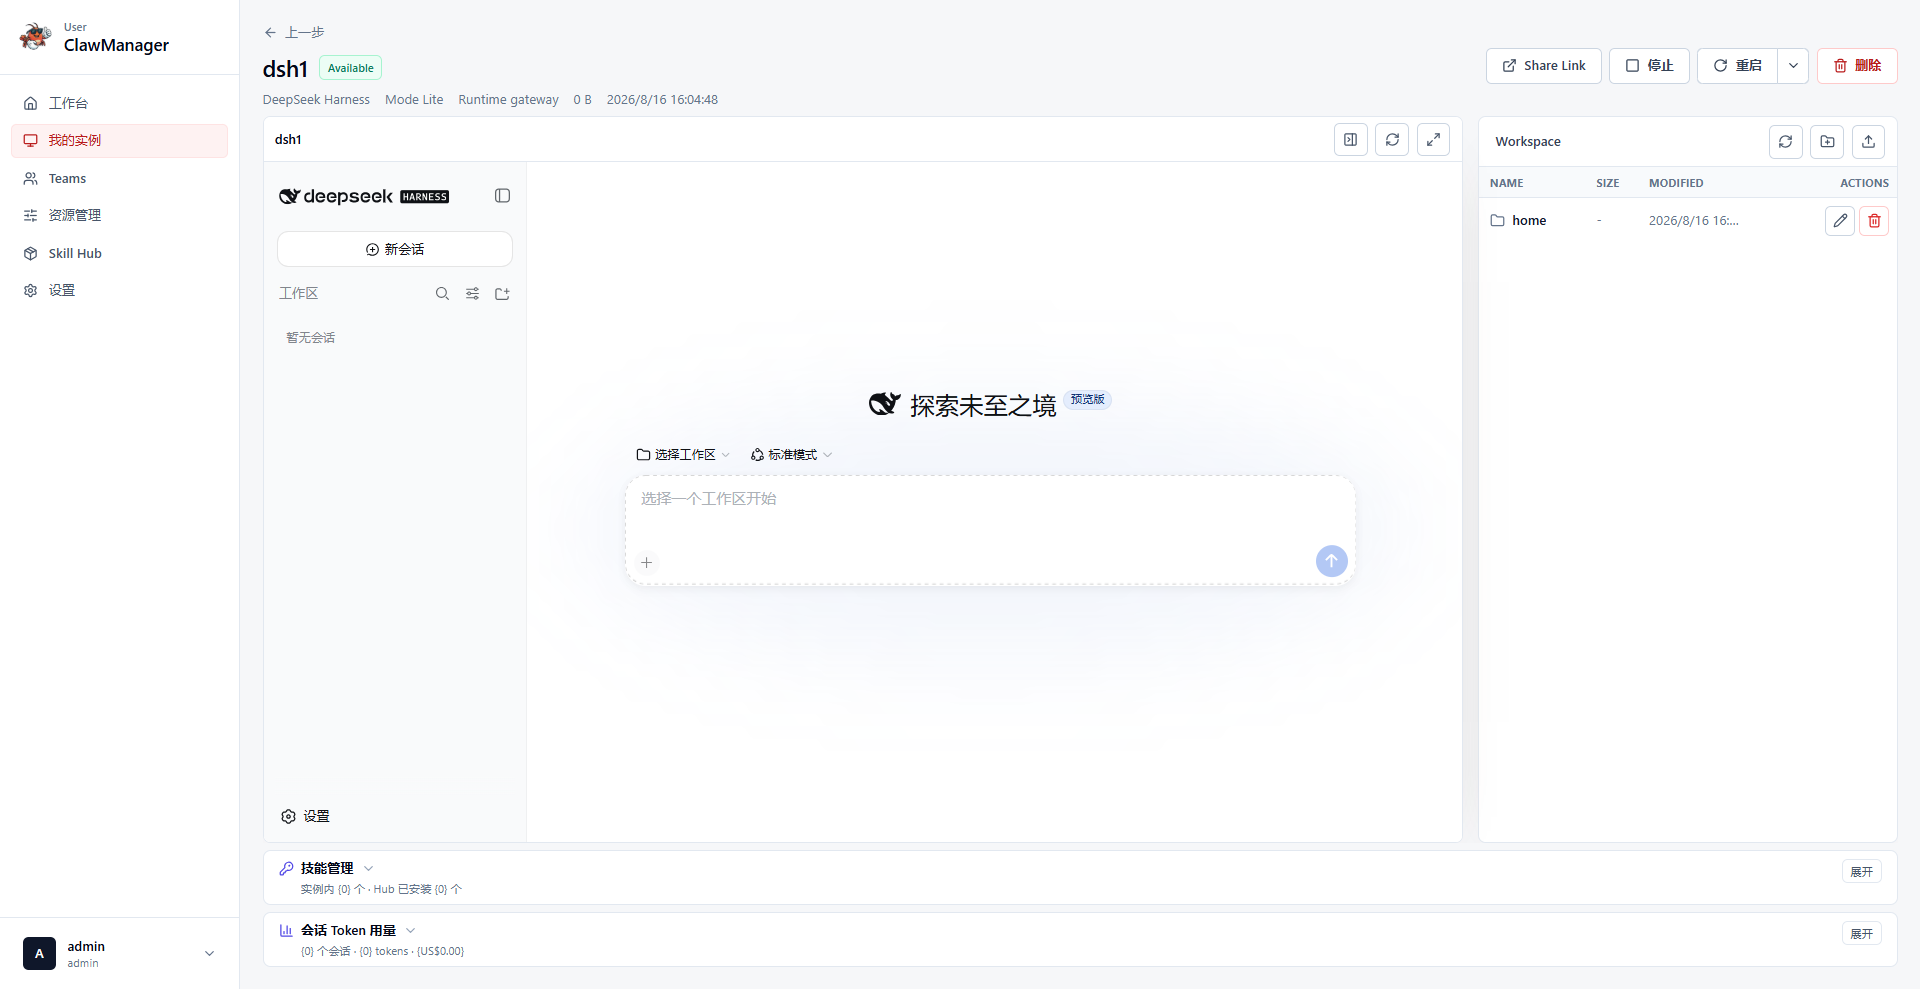
DeepSeek Harness: Lite-Pool- und Pro-Desktop-Workspaces mit AI-Gateway-Modellinjektion, Skills, Workspace-Dateien und isoliertem Browserzugriff
Runtime-Vorschau:
OpenClaw
Hermes
OpenCode
DeepSeek Harness
Erste Schritte
Waehle zuerst k3s oder k8s und danach das Storage-Profil fuer einen Einzelknoten oder einen Cluster.
- k3s Einzelknoten / HostPath: Manifest
- k3s Cluster / CSI-RWX: Manifest
- Kubernetes Einzelknoten / HostPath: Manifest
- Kubernetes Cluster / CSI-RWX: Manifest
- First-Login- und Schnellstart-Ablauf: Benutzerhandbuch
- Deployment-Hinweise und Architekturkontext: Deployment Guide
Zentrale Plattformfunktionen
Runtime- und Instanzverwaltung
OpenClaw-, Hermes-, OpenCode- oder DeepSeek-Harness-Workspaces in Lite oder Pro erstellen und Images, Ressourcen, Lifecycle, Desktop, Dateien, Shell, Umgebungsvariablen, Archive, Share Links und Lite-Batch-Aktionen zentral verwalten.
Northbound API und Unternehmenszugang
Externe Systeme werden ueber ein separat bereitgestelltes Northbound Gateway angebunden. Einmalige JWE-Anmeldung, Scopes, Owner-Isolation, idempotente asynchrone Operationen, Rate Limits, Audit-Eintraege und mTLS zwischen Gateway und Core trennen die oeffentliche Integrationsgrenze von der Management-Konsole. Administratoren koennen ausserdem LDAP/LDAPS oder StartTLS konfigurieren, Verzeichnisbenutzer pruefen und importieren sowie Gruppen auf Plattformrollen abbilden.
Die Northbound API verwaltet unterstuetzte OpenClaw-, Hermes-, OpenCode- und DeepSeek-Harness-Instanzen in Lite und Pro, einschliesslich Erstellung, Abfrage, Neustart, bestaetigtem Reset und passwortgeschuetzten Share Links. Siehe Northbound API Guide und Deployment Add-on.
AI Gateway
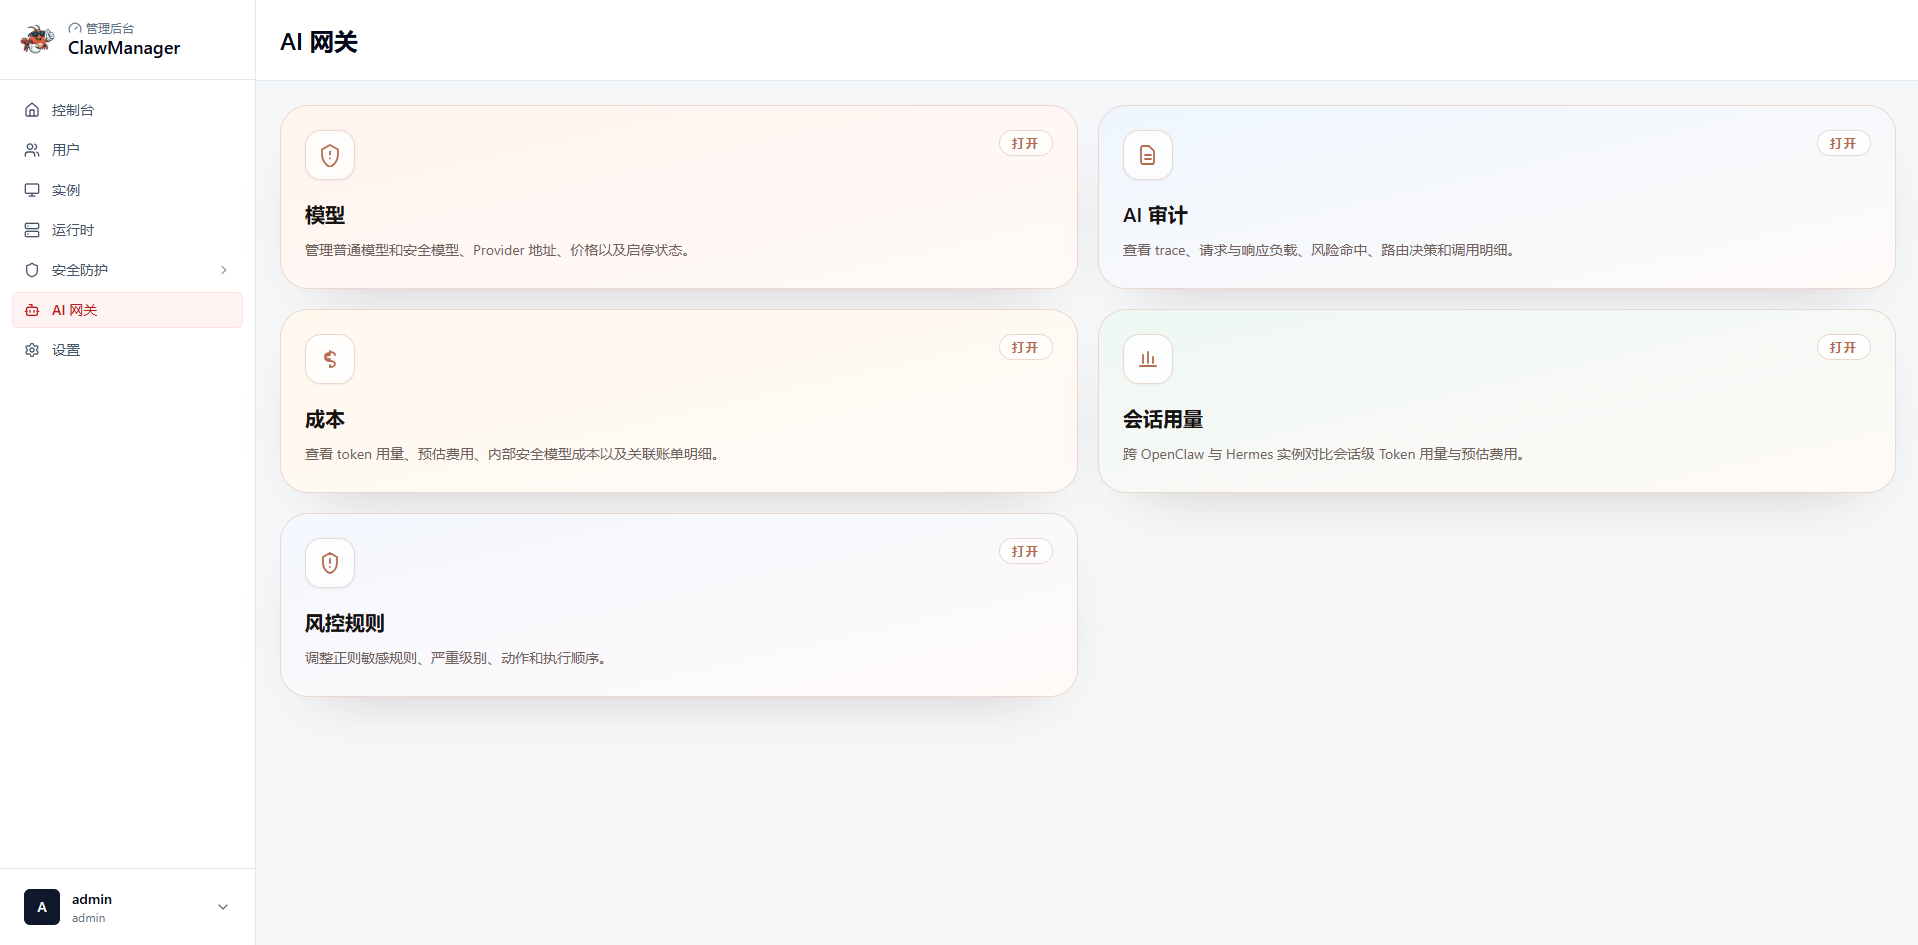
AI Gateway bietet fuenf Bereiche: Modelle, AI Audit, Kosten, Session Usage und Risikoregeln. Es unterstuetzt Chat Completions, OpenAI Responses und Anthropic Messages sowie verwaltetes Thinking fuer kompatible Modelle.
- Einheitlicher Einstiegspunkt fuer Modell-Traffic
- Sichere Modell-Routing-Logik und policy-gesteuerte Modellauswahl
- End-to-End-Audit- und Trace-Aufzeichnungen
- Integrierte Kostenrechnung und Nutzungsanalyse
- Regeln fuer Risikokontrolle mit Block- oder Umleitungslogik
Siehe AI Gateway Guide.
Agent Control Plane
Agent Control Plane ist die Runtime-Orchestrierungsschicht fuer verwaltete AI-Agent-Instanzen. Jede Instanz wird damit zu einer verwalteten Runtime, die sich registrieren, Status melden, Commands empfangen und sich am Desired State der Plattform ausrichten kann.
- Agent-Registrierung mit sicherem Bootstrap und Session-Lifecycle
- Heartbeat-basierte Runtime-Status- und Health-Reports
- Desired-State-Synchronisierung zwischen Control Plane und Instanz
- Command-Dispatch fuer Start, Stop, Konfigurationsanwendung, Health Checks und Skill-Operationen
- Sichtbarkeit pro Instanz fuer Agent-Status, channel, skill und Command-Historie
Lifecycle, Status, Restart, Runtime Health und Adminbetrieb stehen im Benutzerhandbuch.
Ressourcenverwaltung
Ressourcenverwaltung ist das benutzerseitige OpenClaw-Konfigurationszentrum mit den Tabs Ressourcen, Ressourcenpakete und Injektionsprotokolle. Sie ist von der Admin-Funktion Security Protection getrennt.
- Channel-Vorlagen, Formular/JSON-Bearbeitung, Klonen und Lifecycle-Steuerung
- Skill-ZIP-Import, Konfliktbehandlung, Download und Loeschen; Skill Hub verwaltet Katalog, Versionen, Veroeffentlichung und Installation
- Scheduled Tasks in einfacher und erweiterter Ansicht; Agent-Ressourcen sind sichtbar, aber hier noch nicht konfigurierbar
- Ressourcenpakete erstellen, bearbeiten, klonen und bei der Instanzerstellung wiederverwenden
- Schreibgeschuetzte Injektionsprotokolle mit Modus, Ressourcen, Umgebungsvariablen, Status und Zeit
Siehe Resource Management Guide und Skill Hub Guide.
Team-Kollaboration
Teams entstehen aus acht unveränderlichen integrierten Vorlagen oder einer benutzereigenen Vorlage. Standardmäßig plant und delegiert der OpenClaw Lite Leader über @Leader, prüft Lieferungen und veröffentlicht das gemeinsame Ergebnis. Ein per @ ausgewählter Worker bearbeitet die Anfrage dagegen allein, ohne auf eine Zusammenfassung des Leaders zu warten.
- genau ein OpenClaw Lite Leader; OpenClaw Lite oder Hermes Lite je Worker
- Custom Teams aus natuerlicher Sprache erzeugen, pro Rolle verfeinern, komplett regenerieren und wiederverwenden
- das helle, fortlaufende Chat-Layout bietet gut lesbare Schrift und gruppierte Mitgliedsnachrichten; Benutzer, Leader und Worker bleiben unterscheidbar, Mitglieder-, Ablauf- und Dateibereiche sind aufklappbar
- Funktions-Avatare passen automatisch zu integrierten und benutzerdefinierten Rollen; Worker-Avatare lassen sich bei der Team-Erstellung oder Vorlagenbearbeitung anklicken und ändern, ohne Aufgaben oder Runtime-Einstellungen zu verändern
@oder die Empfängerauswahl startet eine Einzelaufgabe mit optionalem Bezug auf frühere Arbeit; jede Anfrage besitzt einen eigenen Verlauf und Kanban-Eintrag- Execution Kanban zeigt Anfragen, Arbeitsschritte und angenommene Lieferungen; gemeinsame Aufgaben behalten die Leader-Zusammenfassung, Einzelaufgaben enden nach der angenommenen Lieferung des ausgewählten Workers
- der Dateibrowser bietet Vorschau, Download und Online-Bearbeitung unterstützter Textdateien mit explizitem Speichern, Hinweisen auf externe Änderungen und Versionskonfliktprüfung; kein automatisches Speichern oder gleichzeitiges Echtzeit-Editieren durch mehrere Benutzer
- native Hermes-Team-Sessions bleiben in der Instanzansicht verfügbar; neue Funktionen benötigen passende ClawManager-App- und Runtime-Versionen, ein Runtime-Update allein aktualisiert die Team-Oberfläche nicht
Siehe Team Workspace Quick Guide fuer Erstellung, Kollaborationsphasen und Ergebnisansicht.
Security Protection Platform
Security Protection ist ein eigener Admin-Arbeitsbereich mit vier Live-Kennzahlen, Security Events, Pod Live Aegis Configuration, Report-Export und Emergency Circuit Breaker. Die Uebersicht bezeichnet das KSecure-Modell derzeit als sieben Risikoflaechen, fuenfzehn Szenarien und vier Schichten und fuehrt zu Runtime-Abwehr, Host/Container-Isolation, Component Trust, Identity/Outbound, Policies, Collaboration, Quotas, Approval, Skill Scanner und Full-Chain Audit.
Siehe Security Platform Guide.
Produktgalerie
ClawManager ist so gestaltet, dass Administration, Zugriff und AI-Governance nicht wie getrennte Werkzeuge wirken, sondern wie eine zusammenhaengende Produkterfahrung.
Lite-Mode-Deployment
Lite Mode stellt OpenClaw-, Hermes-, OpenCode- und DeepSeek-Harness-Instanzen ueber gemeinsame Gateway-Runtime-Pools bereit. Jeder Workspace laeuft als isolierter Gateway-Prozess in verwalteten Runtime-Pods. Das sorgt fuer schnelle Starts und reduziert dedizierte CPU-, Memory-, Storage- und GPU-Allocation, waehrend Workspace-Zugriff, Share Link / Password Access, unterstuetzte channel- und skill-Injection sowie Admin-Sichtbarkeit erhalten bleiben.

Pro-Mode-Deployment
Pro Mode stellt fuer jede Instanz eine dedizierte Desktop-Runtime bereit, gestuetzt durch ein eigenes Kubernetes Deployment, einen Service und eine PVC. Es eignet sich fuer Nutzer, die staerkere Isolation, volle Desktop-Ressourcen, Runtime Events, Instanz-Skill-Verwaltung und die vollstaendige Desktop-Management-Erfahrung benoetigen.

Team Workspace
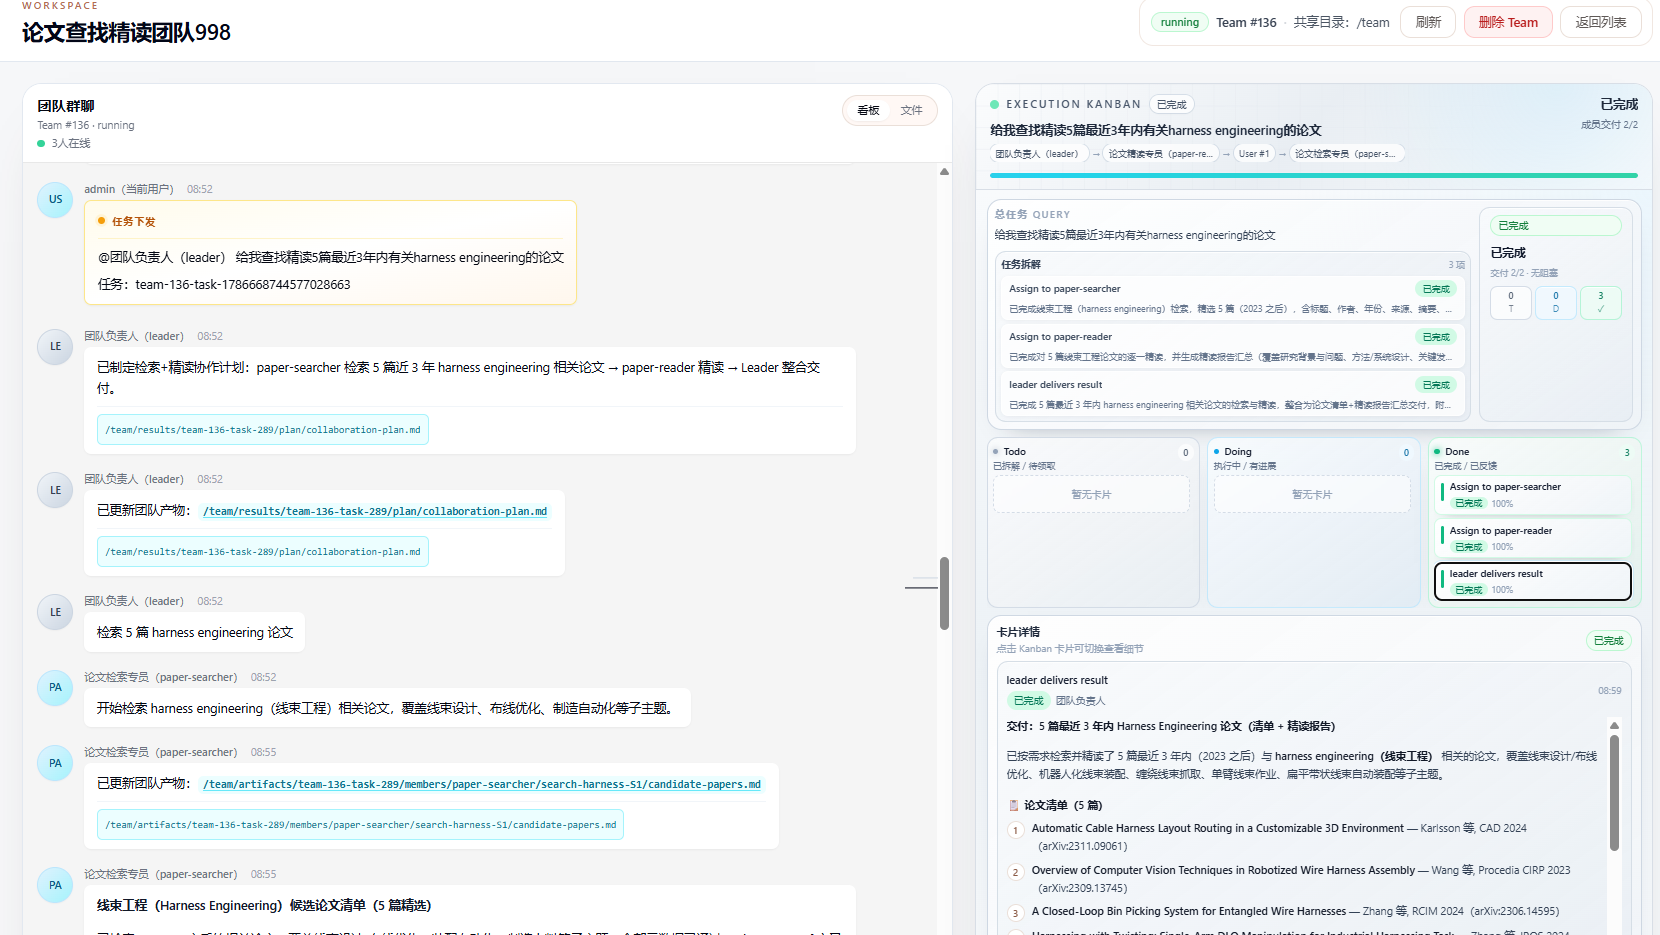
Der Team-Workspace vereint fortlaufenden Chat, Funktions-Avatare, ein aufklappbares Execution Kanban und den Dateibrowser. Neben der üblichen Leader-Koordination können Mitglieder per @Mitglied direkt um Änderungen an Ergebnissen gebeten und gemeinsame Textdateien online bearbeitet und explizit gespeichert werden.
Das folgende Bild zeigt eine frühere Oberfläche zur Veranschaulichung des Ablaufs; die aktuelle Version verwendet das oben beschriebene fortlaufende Layout.
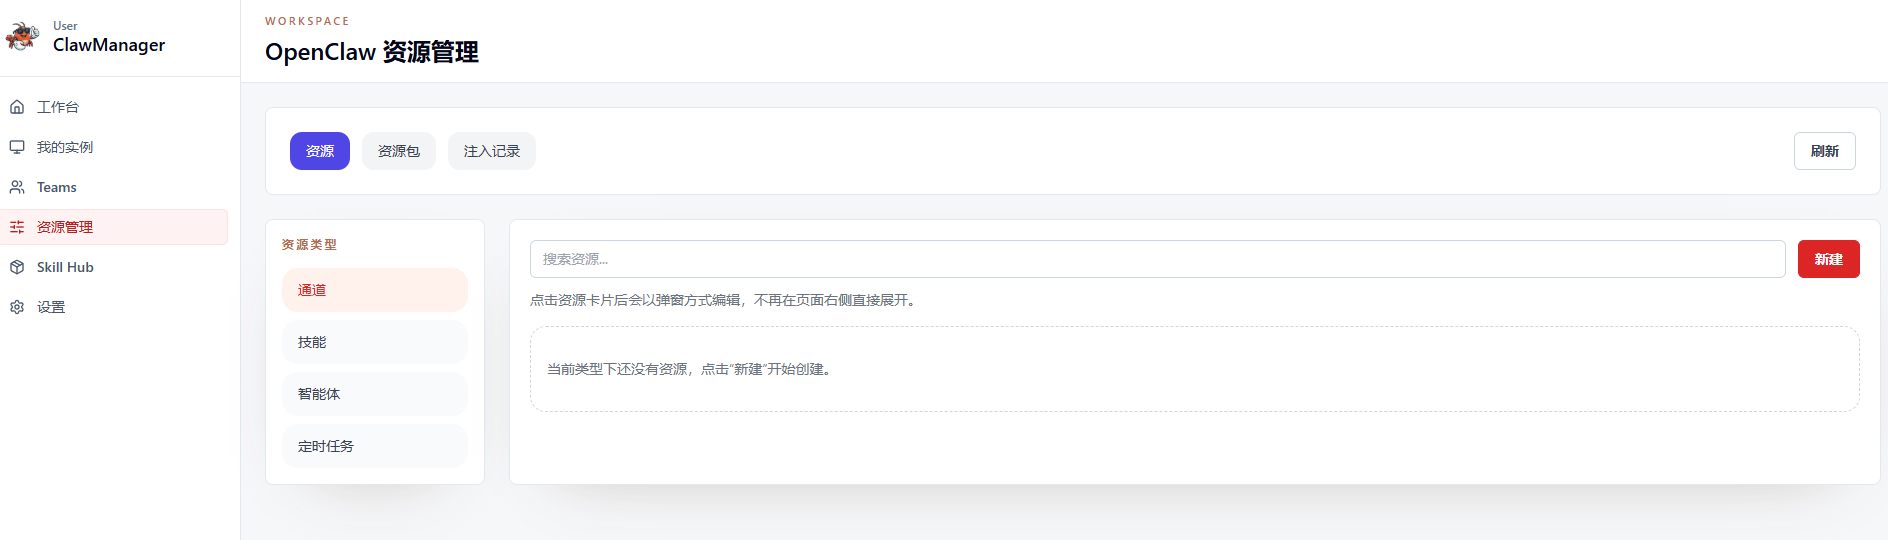
Ressourcenverwaltung
Channels, Skills, Scheduled Tasks, Ressourcenpakete und Injektionsprotokolle werden in einem Benutzerzentrum verwaltet; Security Protection bleibt eine separate Admin-Funktion.
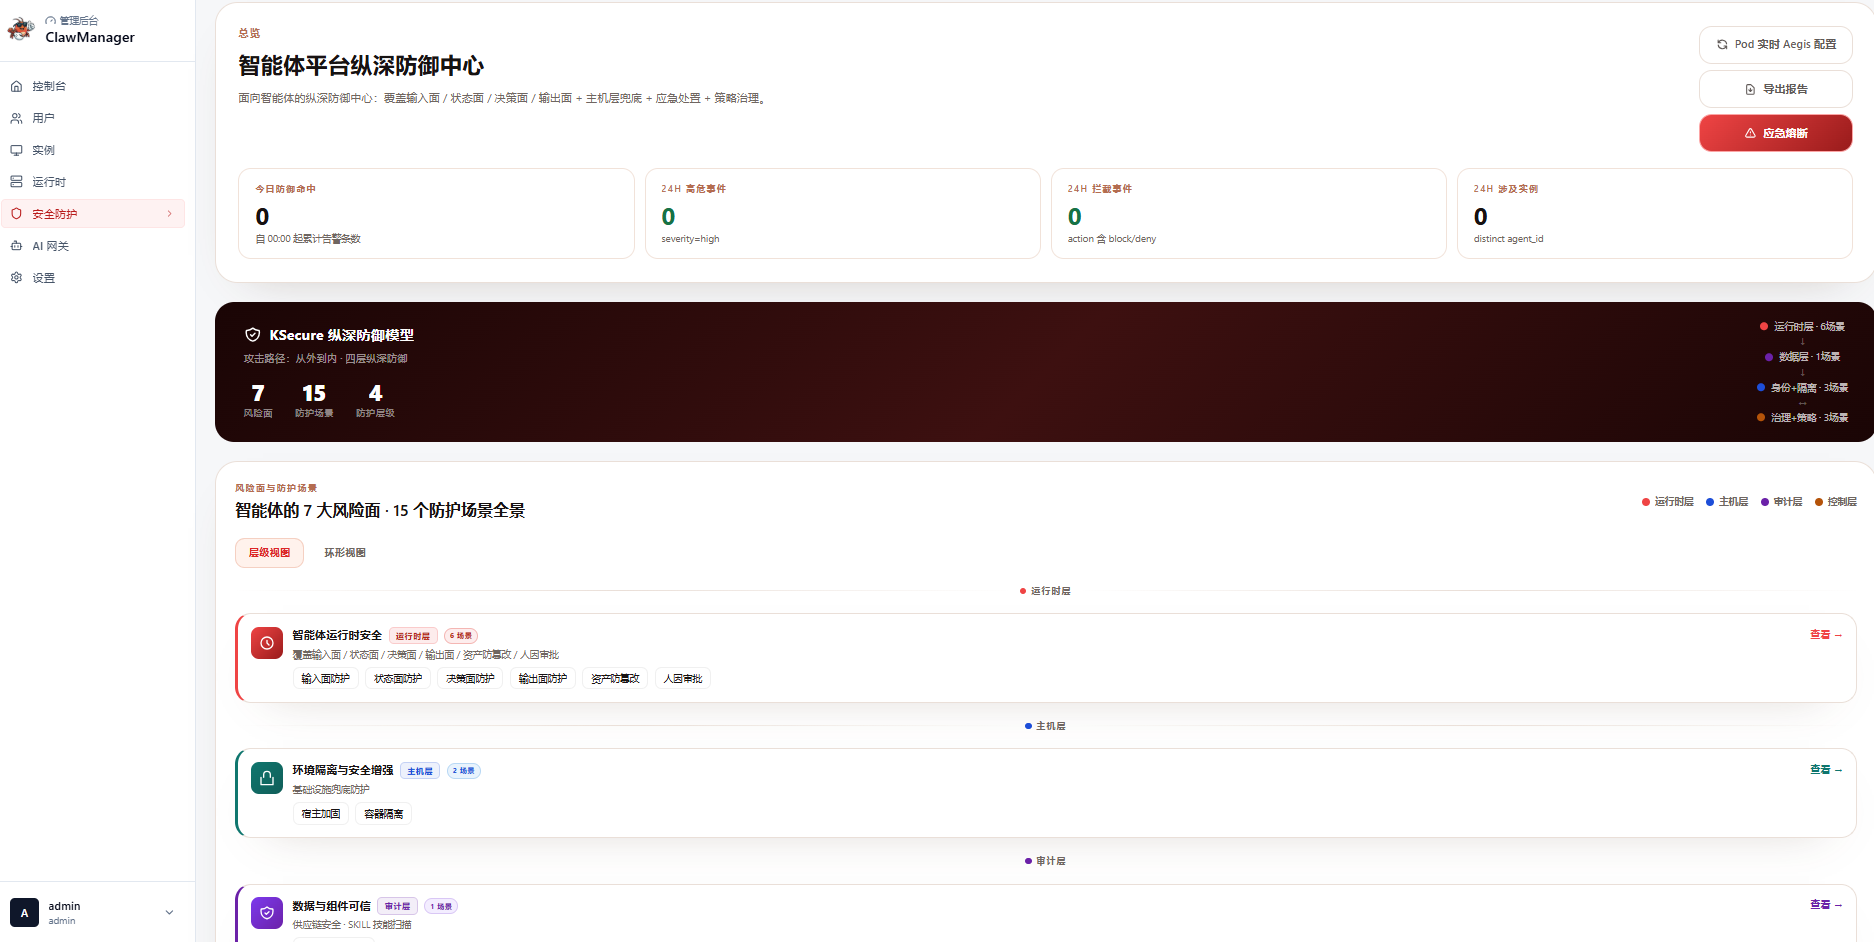
Security Protection
Die separate Security-Konsole zeigt Live-Kennzahlen und Ereignisse, das KSecure-Schichtenmodell, Pod-Aegis-Konfiguration, Report-Export und Emergency Circuit Breaker.
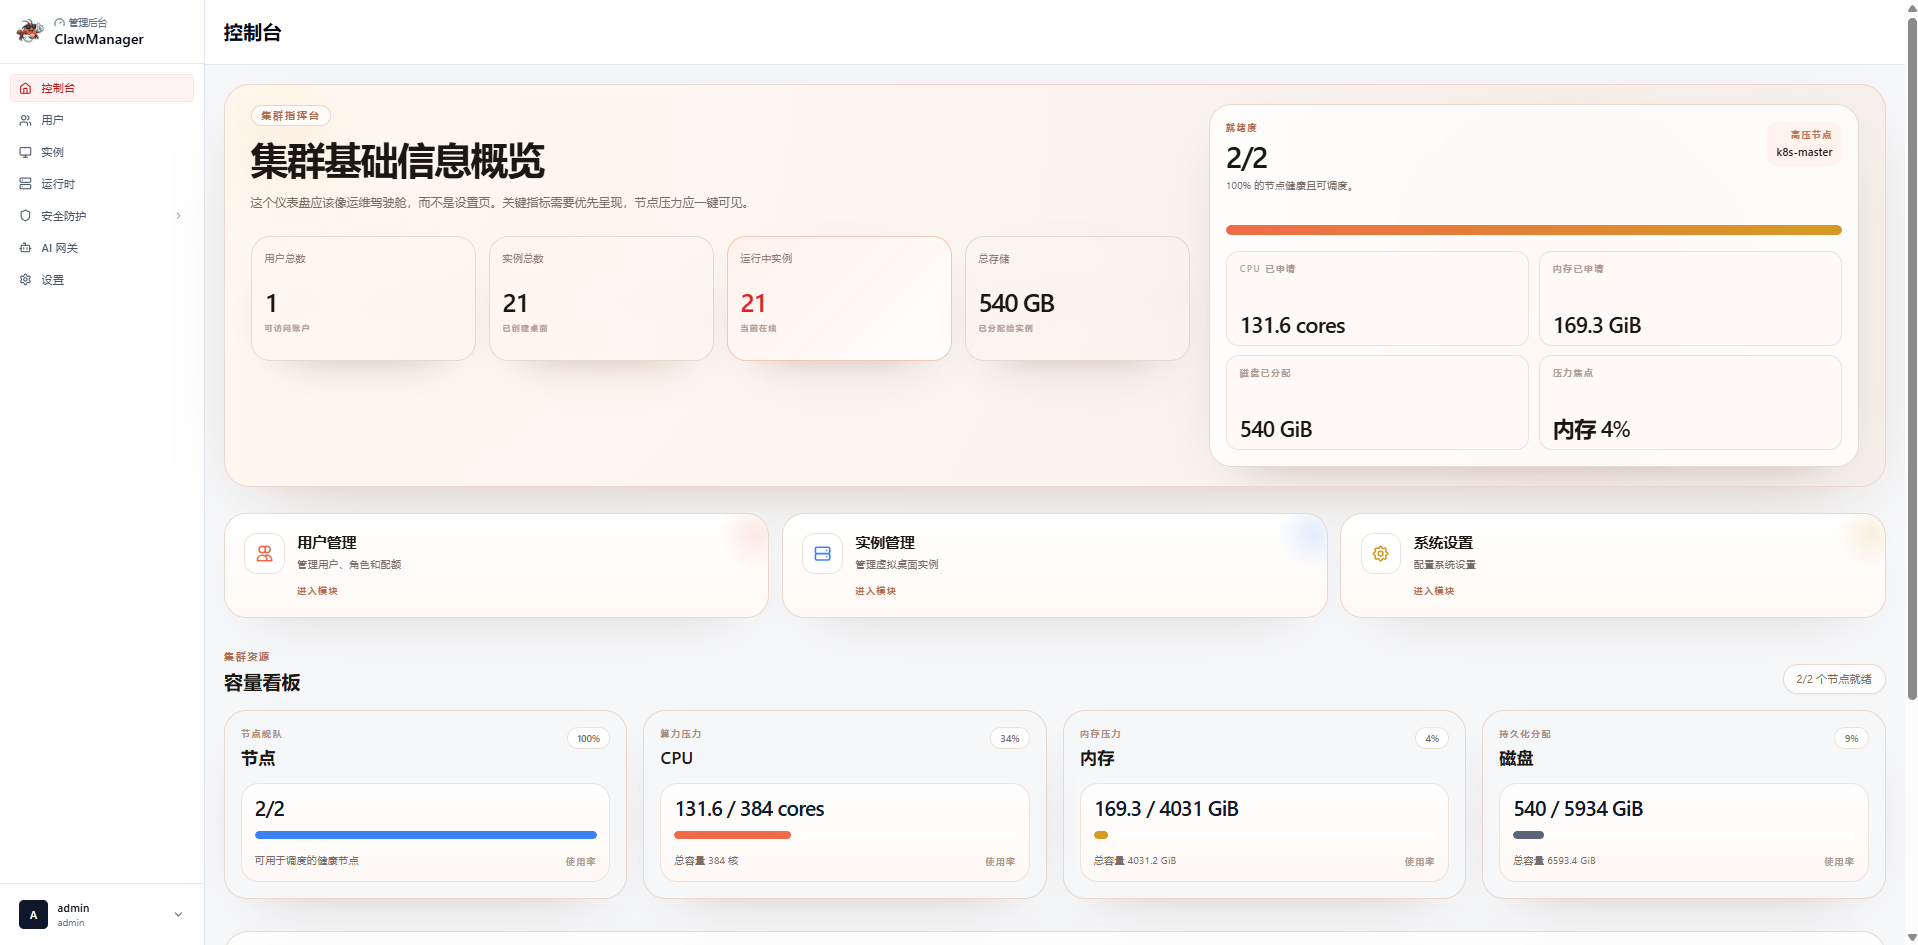
Admin Console
Die Admin-Konsole vereint Nutzer, Quotas, Runtime-Operationen, Security-Kontrollen und plattformweite Richtlinien in einer Oberflaeche. Sie ist die zentrale Arbeitsflaeche fuer Teams, die AI-Agent-Infrastruktur im grossen Massstab betreiben.
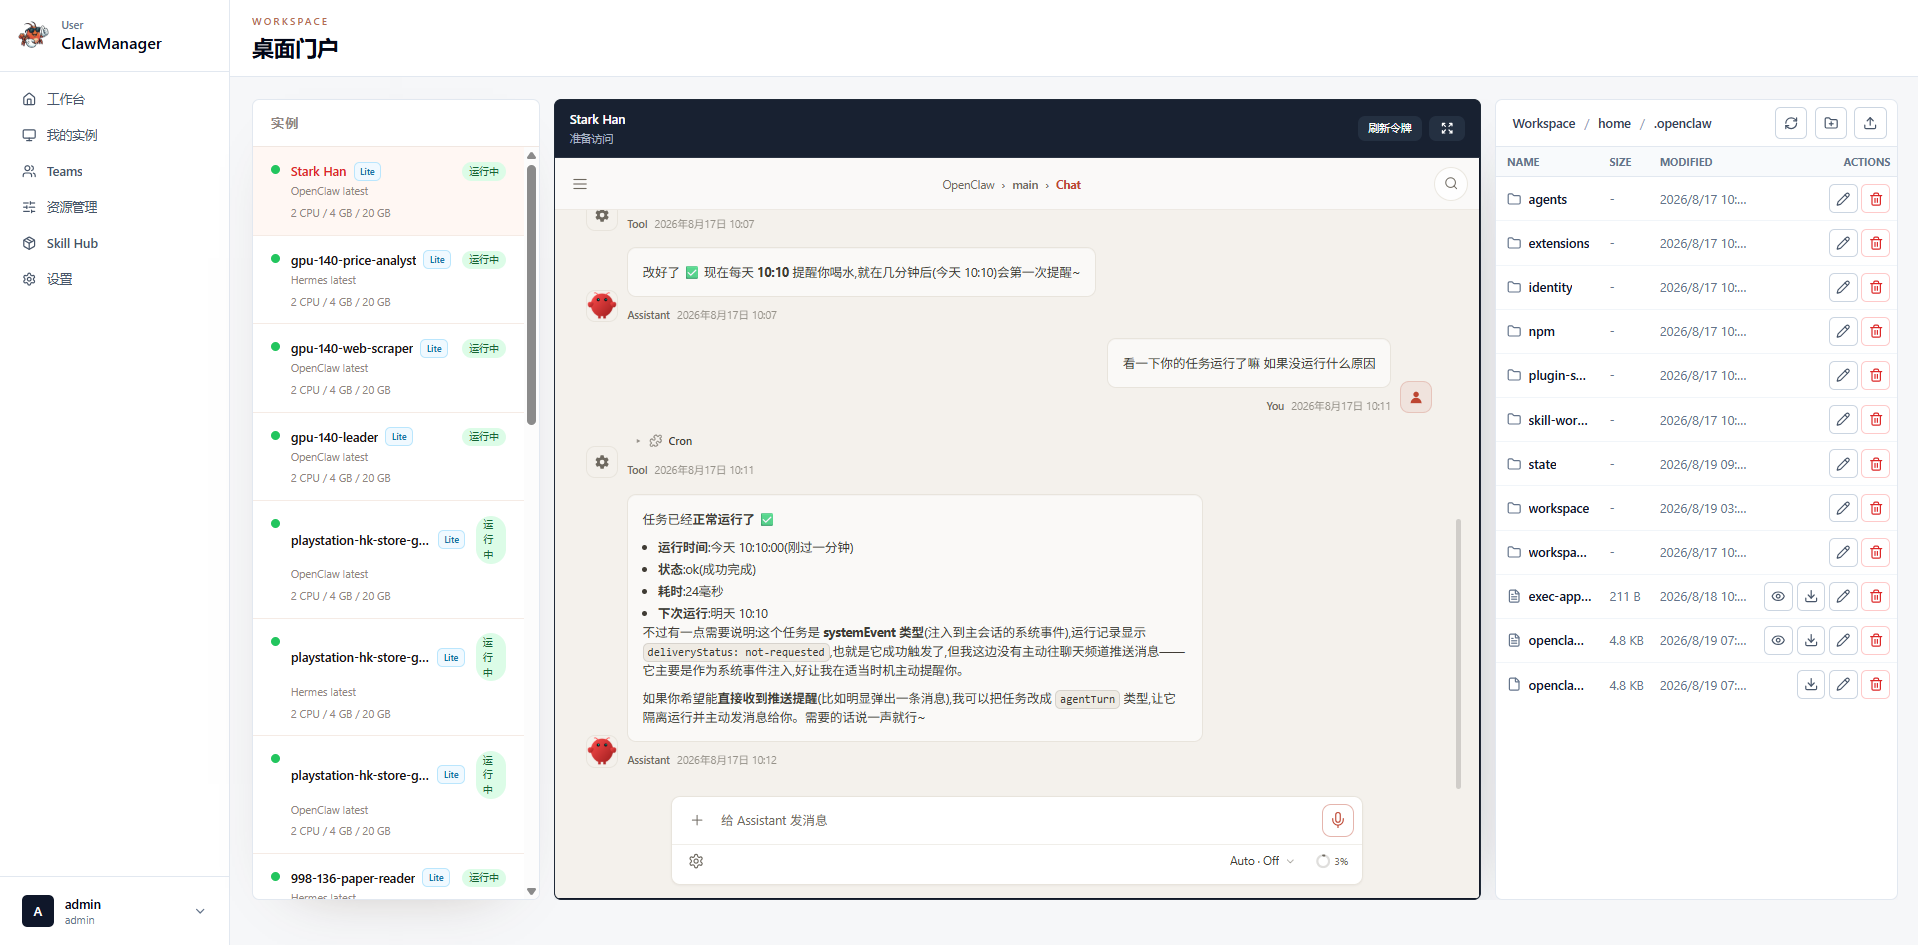
Portal Access
Das Portal bietet Nutzern einen klaren Einstiegspunkt in ihre Workspaces. Der Zugriff erfolgt browserbasiert, waehrend Runtime-Zustand und Plattformsicht erhalten bleiben, ohne dass Infrastrukturdetails direkt exponiert werden.
AI Gateway
AI Gateway integriert Modell-Governance direkt in die Workspace-Erfahrung. Audit-Trails, Kostentransparenz und risikobasiertes Routing machen AI-Nutzung zu einem Teil der Plattform statt zu einer losen Einzelintegration.
So funktioniert es
- Administratoren definieren Governance-Richtlinien und wiederverwendbare Ressourcen.
- Nutzer erstellen oder betreten verwaltete AI-Agent-Workspaces auf Kubernetes.
- Team Workspaces koennen mehrere Member-Runtimes mit Redis Team Bus und Shared-Storage-Konfiguration bereitstellen.
- Agents verbinden sich mit der Control Plane und melden Runtime-Zustaende.
- Channel, skill und bundle werden kompiliert und auf Instanzen angewendet.
- AI-Traffic fliesst ueber das AI Gateway und erhaelt Audit-, Risiko- und Kostenkontrollen.
Entwicklerueberblick
ClawManager ist eine Kubernetes-native Plattform mit React-Frontend, Go-Backend, MySQL fuer Zustandsdaten sowie Integrationen wie skill-scanner und Object Storage. Die Codebasis ist nach Produktsubsystemen organisiert, daher ist der schnellste Einstieg, mit dem passenden Guide zu beginnen und danach in den Code zu gehen.
- Frontend fuer Admin- und Nutzeroberflaechen unter
frontend/ - Backend-Services, Handler, Repositorys und Migrationen unter
backend/ - Deployment-Assets unter
deployments/ - Produktdokumentation und Medien unter
docs/
Technische Runtime- und Protokollreferenzen bleiben fuer Mitwirkende unter docs/; die folgende Benutzerdokumentation ist nach Produkt-Workflows geordnet.
Dokumentation
- Benutzerhandbuch
- Team Workspace Quick Guide
- Deployment Guide
- AI Gateway Guide
- Security Platform Guide
- Resource Management Guide
- Skill Hub Guide
- OpenCode Workspace Guide
- Northbound API Deployment Add-on
- Northbound API Guide (Chinesisch)
- Northbound API Upgrade Guide (Chinesisch)
- Northbound OpenAPI 3.1 Specification
Lizenz
Dieses Projekt steht unter der MIT License.
Open Source
Issues und Pull Requests sind willkommen.
Star History
Ähnliche Projekte entdecken
affaan-m/ECC
System zur Leistungsoptimierung für das Ausführungs- und Steuerungsframework von Agenten. Es bietet Skills, Instinkte, Memory, Sicherheit und forschungsorientierte Entwicklung für Claude Code, Codex, Opencode, Cursor und darüber hinaus.
298,791 SterneNousResearch/hermes-agent
Der Agent, der mit dir wächst
261,322 Sternemultica-ai/andrej-karpathy-skills
Eine einzelne CLAUDE.md-Datei zur Verbesserung des Verhaltens von Claude Code, abgeleitet aus Andrej Karpathys Beobachtungen zu Fallstricken beim Programmieren mit LLMs.
230,408 Sternefirecrawl/firecrawl
Stärke deine KI-Agenten mit Daten aus dem Web und darüber hinaus. Wir bauen die Bibliothek für Superintelligenz. 🔥
199,303 Sterne