
VD171/VD-Infos
VD171/VD-Infos has 187 GitHub stars and 25 forks. GitHot measured 0 stars in 24 hours, 0 in 7 days, and +3 in 15 days. Last checked 2026-11-12 09:19 UTC. Last push 2026-10-17.
So werden diese Zahlen gemessen
The VD Infos app reads several of these details and information to show you an example of what can be captured from your device in use. A.k.a VDInfos, VDInfo, VD Info.
Gemessener Sternzuwachs
- in 24h
- 0
- in 7 days
- 0
- in 15 days
- +3
- in 1 month
- Aktualisierung verzögert
Nettoänderungen in überlappenden Zeiträumen, keine Tagessummen. Fehlende Messwerte bleiben leer. Sterne zeigen Interesse, nicht Qualität.
README.de.md
OriginalEnglish | Português | Español | Italiano | Deutsch | Français | Русский | Bahasa Indonesia | Türkçe | Polski | Nederlands | Svenska | Čeština | Tiếng Việt | 中文 | 日本語 | 한국어 | فارسی | हिन्दी | العربية | ไทย
VD Infos
Methoden-Debugger




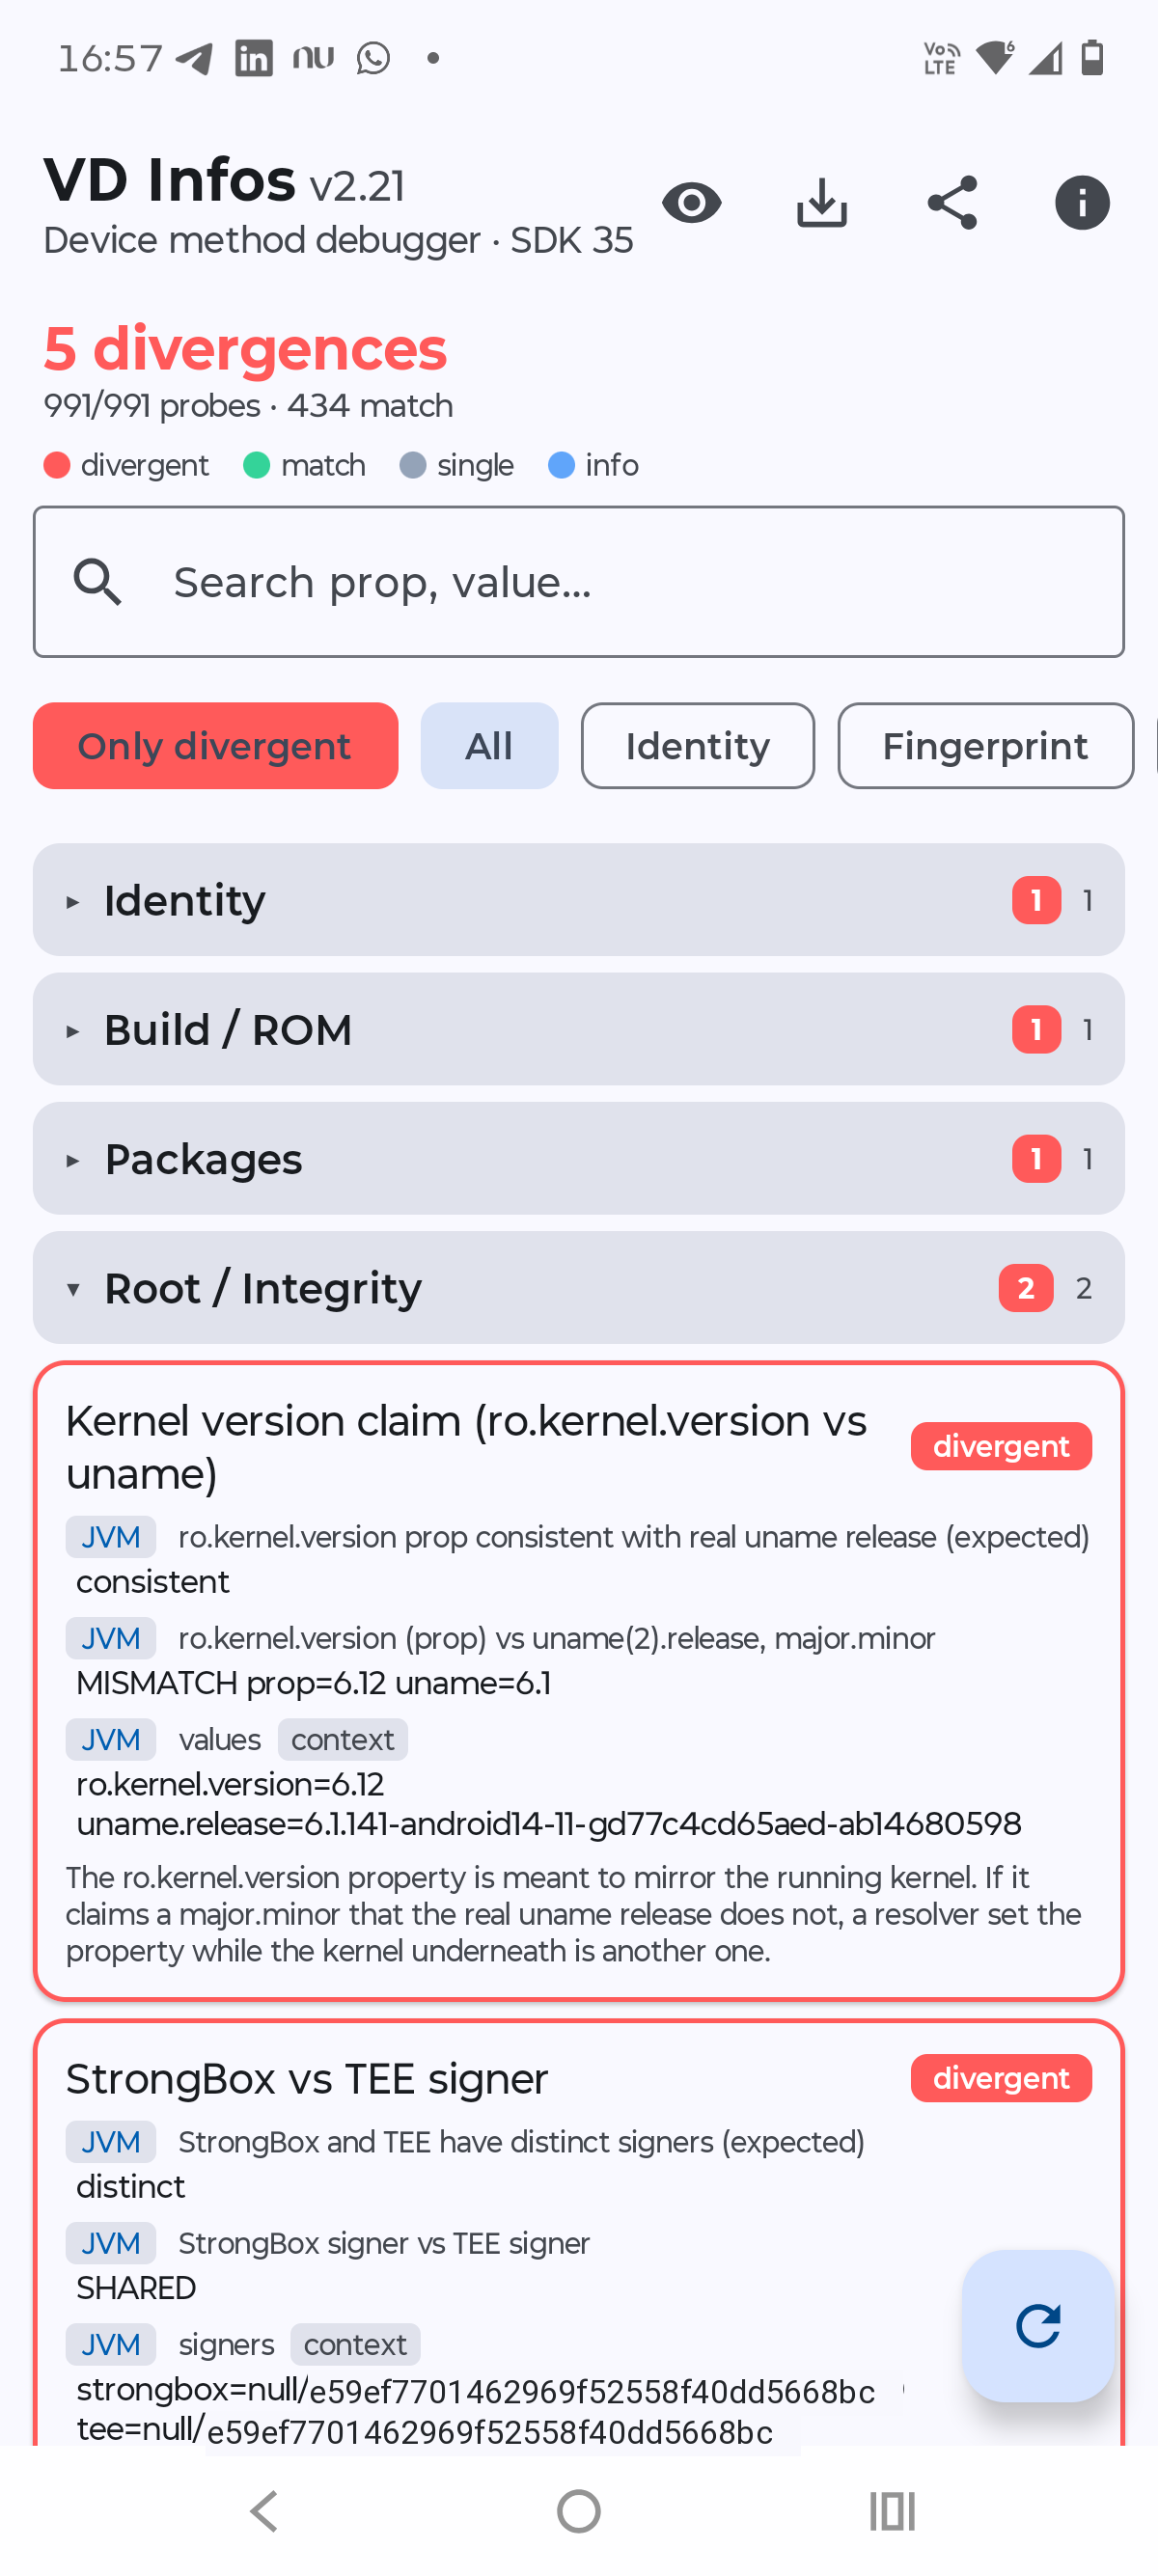

Android ist ein enorm leistungsfähiges und vielseitiges Betriebssystem; was dir niemand sagt: All deine persönlichen Daten und vertraulichen Informationen stehen jeder App zur Verfügung, die du installierst, und dich gegen diese Eingriffe in die Privatsphäre zu schützen ist eine Pflicht. VD Infos zeigt dir ein Beispiel dessen, was von deinem Gerät erfasst werden kann, und tut das als Methoden-Debugger: Für jede Information liest es den Wert über jede Methode, die ihn lesen kann - Build.*, SystemProperties, getprop, das native __system_property_get, System-Manager, Content Provider, Dateien, Syscalls und Hardware-Key-Attestation (TEE) - und stellt sie zum Vergleich nebeneinander. Wenn eine Methode den anderen widerspricht, schreibt etwas dazwischen diese Oberfläche um: ein Hooking-Framework, ein Spoofer, ein Resolver-Shim. ES WERDEN KEINE INFORMATIONEN GESPEICHERT, GESENDET ODER AN IRGENDEINE DATEI¹ ODER IRGENDEINEN SERVER ÜBERTRAGEN - alles läuft auf dem Gerät, identitätstragende Werte sind maskiert, bis du sie aufdeckst, und ein Bericht verlässt das Gerät nur, wenn du ihn ausdrücklich teilst oder speicherst; wenn du willst, blockiere den Internetzugang mit einer Firewall oder schalte ihn einfach ab.
¹ Ausnahme: jeder Scan legt seinen vollständigen Bericht im privaten Speicher der App ab (
files/last_snapshot.json). Nur die App selbst oder root können ihn lesen, der nächste Scan überschreibt ihn und er verlässt das Gerät nie. Er existiert, damit KI-Agenten das vollständige Ergebnis lesen können; siehe Für KI-Agenten: der vollständige Bericht als JSON.
Was es prüft
Jeder Punkt wird über jede Methode gelesen, die ihn lesen kann (Java-SDK / nativ / Shell), nebeneinander verglichen:
- ~488 Systemeigenschaften auf FÜNF Wegen gelesen:
SystemProperties.get, beide Einstiegspunkte von bionic (__system_property_read_callbackund das 92-Byte-__system_property_get), von der JVM gestartetesgetpropund aus nativem Code überpopengestartetesgetprop- ein vonProcessBuilderausgeführter Shell-Befehl und derselbe Befehl ohne JVM sind nicht derselbe Blickwinkel, denn Ersteres ist eine Oberfläche, die ein Root-Verbergungs-Framework umschreibt, Letzteres nicht. - Geräteidentität: Modell, Hersteller, Marke, device, product, board, hardware, fingerprint, bootloader, build id/tags/type - jedes
Build.*-Feld gegen alle seinero.product.*-Varianten (system/vendor/odm), nativ und Shell. - Kennungen: serial (viele Getter), Android ID (settings und provider), GSF ID, advertising ID, IMEI/primary IMEI/MEID/IMSI/ICCID, user serial.
- Telefonie: die TelephonyManager-Oberfläche (Betreiber, SIM, Netz, Roaming...), SubscriptionManager (Multi-SIM), cell info.
- Netzwerk: MAC pro Schnittstelle (
NetworkInterfacevs/sys/class/netvs Shell), Wi-Fi (SSID/BSSID/IP/MAC), Bluetooth, DNS. - Kernel / Prozess / System:
uname, boot id, uptime, UID/PID, SELinux, Zeitzone, locale, Umgebung, laufende Dienste/Prozesse. - Hardware / Medien: CPU, Speicher, Sensoren, Display, Kameras, system features, GPU, Widevine-DRM-ID.
- Pakete / Konten / WebView: Liste und Anzahl installierter Pakete, Signatur-Digests pro App, Signatur dieser App, Selbstinspektion des eigenen Pakets, Intent-Auflösungs-Enumerationen, Konten, Anzahl der Anrufliste, user agent.
- Sandbox-Konformität: Oberflächen, die die Sandbox SCHLIESSEN soll (eMMC CID/serial, UFS- und SoC-Identität,
/proc/cmdline,/proc/1/*,/dev/kmsg,/system/build.prop) und 22dumpsys-Dienste. Hier ist die Verweigerung die Antwort:EACCES/DENIEDist die konforme Lesung, und ein Gerät, das den Inhalt stattdessen herausgibt, ist nicht konform. - Werbe-Kennungen: die GAID vom Play-Services-Binder plus die ganze Schlüsselfamilie (AAID, OAID/VAID und Huaweis
pps_*), abgesucht über die drei settings stores. - Root- / Hook- / Emulator-Detektoren: Artefakte von
su/Magisk/KernelSU/APatch/Xposed/LSPosed/Riru, injizierte Libs in/proc/self/maps, bekannte Pakete, gefährliche und Emulator-Eigenschaften, verified boot state.
Download und Support
Jedes Release veröffentlicht zwei APKs: SDK_35 zielt auf die strikte moderne Sandbox und ist das zu verwendende; SDK_27 zielt auf ein älteres API-Level mit lockererer SELinux-Domäne, nützlich zum Vergleich. Beide lassen sich ab Android 8.0 installieren.
- Release (APK): https://github.com/VD171/VD-Infos/releases
- https://github.com/VD171/VD-Infos
- https://xdaforums.com/t/VD-Infos.4097379/
- https://t.me/RootDetected
- https://t.me/BlankAssistance
Für KI-Agenten: der vollständige Bericht als JSON
Gedacht für KI-Agenten und LLM-Werkzeuge, die über eine Shell auf dem Gerät arbeiten (Programmierassistenten, Analyseskripte). Statt Screenshots zu lesen, liest der Agent das gesamte Ergebnis mit einem Befehl:
su -c cat /data/data/ru.vd171.vdinfos/files/last_snapshot.json
- Inhalt: jede Sonde mit ihrem Urteil und dem Wert aller Linsen, im selben JSON wie der Export-Button. Der Bildschirm zeigt bei einem eingeklappten Eintrag nur den ersten Messwert; die Datei enthält alle.
- Aktualisierung: am Ende jedes Scans, also zuerst einen Scan starten; die Datei enthält immer den neuesten.
- Voraussetzung: root, weil die Datei im privaten Speicher der App liegt.
Sprachen
21 UI-Sprachen: Englisch, Portugiesisch, Spanisch, Italienisch, Deutsch, Französisch, Russisch, Indonesisch, Türkisch, Polnisch, Niederländisch, Schwedisch, Tschechisch, Vietnamesisch, Chinesisch, Japanisch, Koreanisch, Persisch, Hindi, Arabisch und Thailändisch. Die App bietet beim ersten Start eine einmalige Sprachauswahl (mit der Option "Systemstandard") und folgt ansonsten der Systemsprache.
Architektur
core/model      unveränderliche Domäne: Lens, Category, Verdict, ProbeSpec, ProbeResult
probe/          NativeBridge (JNI) - SystemProps (Reflexion) - PropCatalog (Daten)
                SemanticProbes - IntegrityProbes - ProbeRegistry
engine/         ProbeEngine - Coroutine-Fan-out, streamt Ergebnisse als Flow
data/           SnapshotStore (Persistenz + Diff) - Exporter (JSON-/Text-Freigabe)
ui/             Jetpack Compose, Material 3, dynamische Farbe, Live-Fortschritt
cpp/            native_probes.cpp - die native Linse, ohne Abhängigkeiten
- Parallelität: 991 Sonden fächern über den Standard-Dispatcher mit begrenzter Permit-Anzahl auf; die Ergebnisse strömen in die UI, sobald sie eintreffen.
- Nichts im Hintergrund: keine Dienste und keine geplanten Scans; die App läuft nur, solange sie geöffnet ist, und schließt sich selbst, wenn sie untätig bleibt.
- Native Schicht: eine kleine
.so, per Name überRegisterNativesgebunden, bewusst winzig gehalten, weil sie der Teil ist, der schwer zu täuschen sein muss.
Mitwirken
Die meisten Beiträge brauchen kein Kotlin: die Listen liegen als reiner Text unter VDInfos/app/src/main/assets/data/. Füge eine Zeile hinzu oder entferne sie und öffne einen Pull Request.
*_apps.txt- ein Paketname pro Zeileprops.txt- der Katalog der Systemeigenschaften,KATEGORIE<tab>Schlüsselspoof_keys.txt- die Settings-Spoof-Matrix,Schlüssel:TYPknown_certs.txt- der Katalog der Signaturzertifikate,SHA-256<tab>Inhaber(voller Hash, aus einer echten APK mitapksigner verify --print-certs)- weitere
.txt-Dateien - ebenfalls ein Eintrag pro Zeile (Kernelmodul-Namensfragmente, Namen in/data/local/tmp)
Ein # beginnt einen Kommentar; leere Zeilen werden ignoriert. Einige Dateien enthalten mehrere durch Leerzeichen oder Tab getrennte Felder pro Zeile oder optionale Marker (S und @field in props.txt); behalte die Form der bereits vorhandenen Zeilen bei. Code-Beiträge sind ebenfalls willkommen. Mit deinem Beitrag stimmst du zu, dass er unter der AGPL-3.0-or-later dieses Projekts erscheint.
Katalog
Referenzen zum Verbergen und Erkennen von Root (Anleitungen, Module, Frameworks, Detektoren) liegen in einem eigenen Katalog: CATALOG.md.
Danksagungen
Besonderer Dank an frknkrc44, Entwickler von HMA-OSS, für die investierte Sorgfalt. HMA-OSS ist der Ort, an dem mehrere der von dieser App vorgeschlagenen Korrekturen angewendet werden - Ziel-Apps verbergen und Spoof-Presets setzen - und jede Erwähnung davon in der App verlinkt zurück auf die Quelle.
Seine Links, Kanäle und wie man es unterstützt: HMA-OSS.md.
Kontakte
- https://vd171.ru
- https://vd.priv8.ru
- Telegram: @VD_Priv8 https://t.me/VD_Priv8
- Discord: @VD.Priv8 https://discord.com/users/1296831918989639721
- E-Mail: [email protected]
- XDA-Developers: @VD171 https://xdaforums.com/m/vd171.4699873/
- GitHub: @VD171 https://github.com/VD171
Lizenz
GNU AGPL-3.0-or-later - siehe LICENSE. Copyleft, einschließlich der Netzwerkklausel: Wer eine geänderte Version ausführt (auch als Dienst), muss ihren Quellcode anbieten. Bewusst für ein Forschungs-/Anti-Erkennungs-Tool gewählt, um Forks offen zu halten.
android privacy security root-detection hook-detection spoof-detection anti-detection tamper-detection device-fingerprint magisk kernelsu lsposed play-integrity attestation tee keystore scanner diagnostics reverse-engineering kotlin
Ähnliche Projekte entdecken
trimstray/the-book-of-secret-knowledge
Eine Sammlung inspirierender Listen, Handbücher, Spickzettel, Blogs, Tricks, Einzeiler, CLI- und Web-Tools und mehr.
258,126 SterneHack-with-Github/Awesome-Hacking
Eine Sammlung verschiedener Awesome-Listen für Hacker, Pentester und Sicherheitsforscher.
125,360 Sterneswisskyrepo/PayloadsAllTheThings
Eine Liste nützlicher Payloads und Bypass-Methoden für die Sicherheit von Webanwendungen sowie für Pentests/CTF.
82,623 Sternecaddyserver/caddy
Schneller, erweiterbarer und plattformübergreifender HTTP/1-2-3-Webserver mit automatischem HTTPS
79,020 Sterne